
Real-time network monitor + outbound firewall — see & block every connection. Privacy-first, local-first, Rust fleet agent, SIEM exports, 8 languages. / Moniteur réseau temps réel + pare-feu sortant, agent de flotte Rust, exports SIEM. 100 % local.
Python cybersecurityd3jsebpfedrelectronfastapifirewallfleet-managementlinuxlittle-snitch-alternativemacosnetwork-monitornetwork-securitypacket-captureprivacyreactrustself-hostedsiemwindows
Translate repository docs into 8 languages
MoneyLisa32cfe496b8f8
diff --git a/.github/PULL_REQUEST_TEMPLATE.md b/.github/PULL_REQUEST_TEMPLATE.mdindex 222d1d7..3193397 100644--- a/.github/PULL_REQUEST_TEMPLATE.md+++ b/.github/PULL_REQUEST_TEMPLATE.md@@ -7,7 +7,7 @@- [ ] Tests pass / Les tests passent (`pytest backend/tests`, `npm test`)- [ ] New dependencies are AGPL-3.0-compatible (no GPL-2.0-only)- [ ] No new outbound network call (or it is explicitly opt-in)-- [ ] UI strings exist in EN and FR / Chaînes UI en EN et FR+- [ ] UI strings added to all 8 locales (`frontend/src/locales/`) / Chaînes UI ajoutées aux 8 locales (`frontend/src/locales/`)- [ ] README updated if behavior changed / README mis à jour si le comportement change## Verified / Vérifiédiff --git a/CODE_OF_CONDUCT.de.md b/CODE_OF_CONDUCT.de.mdnew file mode 100644index 0000000..6e4b2f4--- /dev/null+++ b/CODE_OF_CONDUCT.de.md@@ -0,0 +1,12 @@+# Verhaltenskodex++[English](CODE_OF_CONDUCT.md) | [Français](CODE_OF_CONDUCT.md) | [Español](CODE_OF_CONDUCT.es.md) | **Deutsch** | [Русский](CODE_OF_CONDUCT.ru.md) | [日本語](CODE_OF_CONDUCT.ja.md) | [Português](CODE_OF_CONDUCT.pt-BR.md) | [中文](CODE_OF_CONDUCT.zh-CN.md)++Dieses Projekt folgt dem [Contributor Covenant v2.1](https://www.contributor-covenant.org/de/version/2/1/code_of_conduct/).++Sei freundlich. Geh von gutem Willen aus. Keine Belästigung, keine+persönlichen Angriffe, keine Veröffentlichung privater Daten anderer.+Maintainer dürfen Inhalte entfernen und Verstoßende ausschließen.++Melde inakzeptables Verhalten über den Reiter „Security“ des Repositories+oder an den im Profil angegebenen Maintainer-Kontakt.diff --git a/CODE_OF_CONDUCT.es.md b/CODE_OF_CONDUCT.es.mdnew file mode 100644index 0000000..d5f77bc--- /dev/null+++ b/CODE_OF_CONDUCT.es.md@@ -0,0 +1,12 @@+# Código de conducta++[English](CODE_OF_CONDUCT.md) | [Français](CODE_OF_CONDUCT.md) | **Español** | [Deutsch](CODE_OF_CONDUCT.de.md) | [Русский](CODE_OF_CONDUCT.ru.md) | [日本語](CODE_OF_CONDUCT.ja.md) | [Português](CODE_OF_CONDUCT.pt-BR.md) | [中文](CODE_OF_CONDUCT.zh-CN.md)++Este proyecto sigue el [Contributor Covenant v2.1](https://www.contributor-covenant.org/es/version/2/1/code_of_conduct/).++Sé amable. Presume la buena fe. Nada de acoso, nada de ataques personales,+nada de publicar información privada de otros. Los mantenedores pueden+retirar contenido y expulsar a quienes infrinjan estas reglas.++Reporta comportamientos inaceptables desde la pestaña Security del+repositorio o al contacto del mantenedor indicado en el perfil.diff --git a/CODE_OF_CONDUCT.ja.md b/CODE_OF_CONDUCT.ja.mdnew file mode 100644index 0000000..217e5ee--- /dev/null+++ b/CODE_OF_CONDUCT.ja.md@@ -0,0 +1,12 @@+# 行動規範++[English](CODE_OF_CONDUCT.md) | [Français](CODE_OF_CONDUCT.md) | [Español](CODE_OF_CONDUCT.es.md) | [Deutsch](CODE_OF_CONDUCT.de.md) | [Русский](CODE_OF_CONDUCT.ru.md) | **日本語** | [Português](CODE_OF_CONDUCT.pt-BR.md) | [中文](CODE_OF_CONDUCT.zh-CN.md)++このプロジェクトは [Contributor Covenant v2.1](https://www.contributor-covenant.org/ja/version/2/1/code_of_conduct/) に従います。++思いやりを持ち、善意を前提にしてください。ハラスメント、個人攻撃、+他者の個人情報の公開は禁止です。メンテナは違反コンテンツの削除と+違反者の追放を行えます。++受け入れがたい行動は、リポジトリの Security タブまたはプロフィールに+記載のメンテナ連絡先へ報告してください。diff --git a/CODE_OF_CONDUCT.md b/CODE_OF_CONDUCT.mdindex c3b2e1b..ab7460c 100644--- a/CODE_OF_CONDUCT.md+++ b/CODE_OF_CONDUCT.md@@ -1,5 +1,7 @@# Code of Conduct / Code de conduite+[English](CODE_OF_CONDUCT.md) | [Français](CODE_OF_CONDUCT.md) | [Español](CODE_OF_CONDUCT.es.md) | [Deutsch](CODE_OF_CONDUCT.de.md) | [Русский](CODE_OF_CONDUCT.ru.md) | [日本語](CODE_OF_CONDUCT.ja.md) | [Português](CODE_OF_CONDUCT.pt-BR.md) | [中文](CODE_OF_CONDUCT.zh-CN.md)+## EnglishThis project follows the [Contributor Covenant v2.1](https://www.contributor-covenant.org/version/2/1/code_of_conduct/).diff --git a/CODE_OF_CONDUCT.pt-BR.md b/CODE_OF_CONDUCT.pt-BR.mdnew file mode 100644index 0000000..53555cd--- /dev/null+++ b/CODE_OF_CONDUCT.pt-BR.md@@ -0,0 +1,12 @@+# Código de conduta++[English](CODE_OF_CONDUCT.md) | [Français](CODE_OF_CONDUCT.md) | [Español](CODE_OF_CONDUCT.es.md) | [Deutsch](CODE_OF_CONDUCT.de.md) | [Русский](CODE_OF_CONDUCT.ru.md) | [日本語](CODE_OF_CONDUCT.ja.md) | **Português** | [中文](CODE_OF_CONDUCT.zh-CN.md)++Este projeto segue o [Contributor Covenant v2.1](https://www.contributor-covenant.org/pt-br/version/2/1/code_of_conduct/).++Seja gentil. Presuma boa-fé. Sem assédio, sem ataques pessoais, sem+publicar informações privadas de terceiros. Os mantenedores podem remover+conteúdo e banir quem violar estas regras.++Denuncie comportamentos inaceitáveis pela aba Security do repositório ou+pelo contato do mantenedor indicado no perfil.diff --git a/CODE_OF_CONDUCT.ru.md b/CODE_OF_CONDUCT.ru.mdnew file mode 100644index 0000000..40d6ce2--- /dev/null+++ b/CODE_OF_CONDUCT.ru.md@@ -0,0 +1,12 @@+# Кодекс поведения++[English](CODE_OF_CONDUCT.md) | [Français](CODE_OF_CONDUCT.md) | [Español](CODE_OF_CONDUCT.es.md) | [Deutsch](CODE_OF_CONDUCT.de.md) | **Русский** | [日本語](CODE_OF_CONDUCT.ja.md) | [Português](CODE_OF_CONDUCT.pt-BR.md) | [中文](CODE_OF_CONDUCT.zh-CN.md)++Этот проект следует [Contributor Covenant v2.1](https://www.contributor-covenant.org/ru/version/2/1/code_of_conduct/).++Будьте доброжелательны. Исходите из добрых намерений. Никакого харассмента,+личных нападок и публикации чужих личных данных. Мейнтейнеры вправе+удалять контент и блокировать нарушителей.++О неприемлемом поведении сообщайте через вкладку Security репозитория или+контакт мейнтейнера в профиле.diff --git a/CODE_OF_CONDUCT.zh-CN.md b/CODE_OF_CONDUCT.zh-CN.mdnew file mode 100644index 0000000..13722ba--- /dev/null+++ b/CODE_OF_CONDUCT.zh-CN.md@@ -0,0 +1,11 @@+# 行为准则++[English](CODE_OF_CONDUCT.md) | [Français](CODE_OF_CONDUCT.md) | [Español](CODE_OF_CONDUCT.es.md) | [Deutsch](CODE_OF_CONDUCT.de.md) | [Русский](CODE_OF_CONDUCT.ru.md) | [日本語](CODE_OF_CONDUCT.ja.md) | [Português](CODE_OF_CONDUCT.pt-BR.md) | **中文**++本项目遵循 [Contributor Covenant v2.1](https://www.contributor-covenant.org/zh-cn/version/2/1/code_of_conduct/)。++友善待人,推定善意。禁止骚扰、人身攻击,禁止公开他人隐私信息。+维护者可以移除违规内容并封禁违规者。++请通过仓库的 Security 标签页或资料页中列出的维护者联系方式+举报不可接受的行为。diff --git a/CONTRIBUTING.de.md b/CONTRIBUTING.de.mdnew file mode 100644index 0000000..43f99f1--- /dev/null+++ b/CONTRIBUTING.de.md@@ -0,0 +1,31 @@+# Mitwirken++[English](CONTRIBUTING.md) | [Français](CONTRIBUTING.md) | [Español](CONTRIBUTING.es.md) | **Deutsch** | [Русский](CONTRIBUTING.ru.md) | [日本語](CONTRIBUTING.ja.md) | [Português](CONTRIBUTING.pt-BR.md) | [中文](CONTRIBUTING.zh-CN.md)++Danke für dein Interesse! Snitch ist ein zweisprachiges Projekt (EN/FR) —+Code-Kommentare und Nutzertexte sollten wo möglich in beiden Sprachen+vorliegen. Die UI hat 8 Locales in `frontend/src/locales/` — eine neue+Sprache ist eine von `en.js` kopierte Datei (Schlüsselparität beachten)+plus ein Eintrag in `LANGS`/`LANG_NAMES` in `frontend/src/i18n.jsx`.+Übersetzungs-PRs sind sehr willkommen.++**Grundregeln**++- **Lizenzkompatibilität**: neue Abhängigkeiten müssen AGPL-3.0-kompatibel+ sein (MIT, BSD, ISC, Apache-2.0, LGPL). GPL-2.0-only ist ausgeschlossen.+- **Keine ausgehenden Aufrufe**: nie Code hinzufügen, der ohne explizites,+ Opt-in-Einverständnis des Nutzers einen Drittdienst kontaktiert.+- **Zweisprachig**: Docstrings und UI-Strings auf Englisch UND Französisch.+- **Tests**: jeder Bugfix bringt einen Test mit. `pytest backend/tests`+ und `npm test` in `frontend/` müssen bestehen.+- **Fokussierte Diffs** — ein Thema pro PR.++**Dev-Setup**++```bash+cd backend && pip install -r requirements.txt -r requirements-dev.txt+cd frontend && npm install+```++Backend: `python run_backend.py` (benötigt Capture-Privilegien).+Frontend: `npm run dev` → http://localhost:5173/?token=<Token aus der Backend-Ausgabe>.diff --git a/CONTRIBUTING.es.md b/CONTRIBUTING.es.mdnew file mode 100644index 0000000..300d209--- /dev/null+++ b/CONTRIBUTING.es.md@@ -0,0 +1,32 @@+# Contribuir++[English](CONTRIBUTING.md) | [Français](CONTRIBUTING.md) | **Español** | [Deutsch](CONTRIBUTING.de.md) | [Русский](CONTRIBUTING.ru.md) | [日本語](CONTRIBUTING.ja.md) | [Português](CONTRIBUTING.pt-BR.md) | [中文](CONTRIBUTING.zh-CN.md)++¡Gracias por tu interés! Snitch es un proyecto bilingüe (EN/FR): los+comentarios del código y los textos de usuario deben existir en ambos+idiomas siempre que sea posible. La UI tiene 8 locales en+`frontend/src/locales/` — un idioma nuevo = un archivo copiado de `en.js`+(mantén la paridad de claves) más una entrada en `LANGS`/`LANG_NAMES` de+`frontend/src/i18n.jsx`. Las PR de traducción son muy bienvenidas.++**Reglas básicas**++- **Compatibilidad de licencia**: las nuevas dependencias deben ser+ compatibles con AGPL-3.0 (MIT, BSD, ISC, Apache-2.0, LGPL). GPL-2.0-only+ queda excluida.+- **Ninguna llamada externa**: nunca añadas código que contacte un servicio+ de terceros sin consentimiento explícito y opt-in del usuario.+- **Bilingüe**: docstrings y cadenas de UI en inglés Y en francés.+- **Tests**: cada corrección incluye un test. Deben pasar `pytest+ backend/tests` y `npm test` en `frontend/`.+- **Diffs enfocados** — un tema por PR.++**Entorno de desarrollo**++```bash+cd backend && pip install -r requirements.txt -r requirements-dev.txt+cd frontend && npm install+```++Backend: `python run_backend.py` (requiere privilegios de captura).+Frontend: `npm run dev` → http://localhost:5173/?token=<token de la salida del backend>.diff --git a/CONTRIBUTING.ja.md b/CONTRIBUTING.ja.mdnew file mode 100644index 0000000..c0597c0--- /dev/null+++ b/CONTRIBUTING.ja.md@@ -0,0 +1,31 @@+# 貢献ガイド++[English](CONTRIBUTING.md) | [Français](CONTRIBUTING.md) | [Español](CONTRIBUTING.es.md) | [Deutsch](CONTRIBUTING.de.md) | [Русский](CONTRIBUTING.ru.md) | **日本語** | [Português](CONTRIBUTING.pt-BR.md) | [中文](CONTRIBUTING.zh-CN.md)++ご関心ありがとうございます!Snitch はバイリンガル(EN/FR)プロジェクト+です — コードコメントとユーザー向けテキストは可能な限り両言語で用意+します。UI には `frontend/src/locales/` に 8 ロケールがあります —+新しい言語は `en.js` をコピーしたファイル(キーの一致を維持)++`frontend/src/i18n.jsx` の `LANGS`/`LANG_NAMES` への 1 エントリで追加+できます。翻訳 PR は大歓迎です。++**基本ルール**++- **ライセンス互換性**: 新しい依存は AGPL-3.0 互換であること+ (MIT、BSD、ISC、Apache-2.0、LGPL)。GPL-2.0-only は不可。+- **外向き呼び出し禁止**: ユーザーの明示的なオプトイン同意なしに+ 第三者サービスへ接続するコードは追加しない。+- **バイリンガル**: docstring と UI 文字列は英語 AND フランス語。+- **テスト**: バグ修正には必ずテストを添付。`pytest backend/tests` と+ `frontend/` の `npm test` が通ること。+- **フォーカスした diff** — 1 PR 1 テーマ。++**開発環境**++```bash+cd backend && pip install -r requirements.txt -r requirements-dev.txt+cd frontend && npm install+```++バックエンド: `python run_backend.py`(キャプチャ権限が必要)。+フロントエンド: `npm run dev` → http://localhost:5173/?token=<バックエンド出力のトークン>。diff --git a/CONTRIBUTING.md b/CONTRIBUTING.mdindex 68c8c4d..00544be 100644--- a/CONTRIBUTING.md+++ b/CONTRIBUTING.md@@ -1,5 +1,7 @@# Contributing / Contribuer+[English](CONTRIBUTING.md) | [Français](CONTRIBUTING.md) | [Español](CONTRIBUTING.es.md) | [Deutsch](CONTRIBUTING.de.md) | [Русский](CONTRIBUTING.ru.md) | [日本語](CONTRIBUTING.ja.md) | [Português](CONTRIBUTING.pt-BR.md) | [中文](CONTRIBUTING.zh-CN.md)+## EnglishThanks for your interest! Snitch is a bilingual (EN/FR) project — codediff --git a/CONTRIBUTING.pt-BR.md b/CONTRIBUTING.pt-BR.mdnew file mode 100644index 0000000..5f1cdae--- /dev/null+++ b/CONTRIBUTING.pt-BR.md@@ -0,0 +1,31 @@+# Contribuindo++[English](CONTRIBUTING.md) | [Français](CONTRIBUTING.md) | [Español](CONTRIBUTING.es.md) | [Deutsch](CONTRIBUTING.de.md) | [Русский](CONTRIBUTING.ru.md) | [日本語](CONTRIBUTING.ja.md) | **Português** | [中文](CONTRIBUTING.zh-CN.md)++Obrigado pelo interesse! Snitch é um projeto bilíngue (EN/FR) — comentários+de código e textos de usuário devem existir nos dois idiomas sempre que+possível. A UI tem 8 locales em `frontend/src/locales/` — um novo idioma é+um arquivo copiado de `en.js` (mantendo a paridade de chaves) mais uma+entrada em `LANGS`/`LANG_NAMES` no `frontend/src/i18n.jsx`. PRs de+tradução são muito bem-vindos.++**Regras básicas**++- **Compatibilidade de licença**: novas dependências devem ser compatíveis+ com AGPL-3.0 (MIT, BSD, ISC, Apache-2.0, LGPL). GPL-2.0-only é excluída.+- **Nenhuma chamada externa**: nunca adicione código que contate serviços+ de terceiros sem consentimento explícito e opt-in do usuário.+- **Bilíngue**: docstrings e strings de UI em inglês E francês.+- **Testes**: toda correção vem com um teste. `pytest backend/tests` e+ `npm test` em `frontend/` devem passar.+- **Diffs focados** — um assunto por PR.++**Ambiente de desenvolvimento**++```bash+cd backend && pip install -r requirements.txt -r requirements-dev.txt+cd frontend && npm install+```++Backend: `python run_backend.py` (precisa de privilégios de captura).+Frontend: `npm run dev` → http://localhost:5173/?token=<token da saída do backend>.diff --git a/CONTRIBUTING.ru.md b/CONTRIBUTING.ru.mdnew file mode 100644index 0000000..9ee5e1e--- /dev/null+++ b/CONTRIBUTING.ru.md@@ -0,0 +1,31 @@+# Участие в проекте++[English](CONTRIBUTING.md) | [Français](CONTRIBUTING.md) | [Español](CONTRIBUTING.es.md) | [Deutsch](CONTRIBUTING.de.md) | **Русский** | [日本語](CONTRIBUTING.ja.md) | [Português](CONTRIBUTING.pt-BR.md) | [中文](CONTRIBUTING.zh-CN.md)++Спасибо за интерес! Snitch — двуязычный проект (EN/FR): комментарии к коду+и пользовательские тексты должны существовать на обоих языках по+возможности. В UI 8 локалей в `frontend/src/locales/` — новый язык это+файл, скопированный с `en.js` (сохраняйте паритет ключей), плюс запись в+`LANGS`/`LANG_NAMES` в `frontend/src/i18n.jsx`. PR с переводами очень+приветствуются.++**Основные правила**++- **Совместимость лицензий**: новые зависимости должны быть совместимы с+ AGPL-3.0 (MIT, BSD, ISC, Apache-2.0, LGPL). GPL-2.0-only исключена.+- **Никаких исходящих вызовов**: не добавляйте код, обращающийся к сторонним+ сервисам без явного opt-in-согласия пользователя.+- **Двуязычность**: docstrings и UI-строки на английском И французском.+- **Тесты**: каждое исправление идёт с тестом. `pytest backend/tests` и+ `npm test` в `frontend/` должны проходить.+- **Сфокусированные диффы** — одна тема на PR.++**Окружение разработки**++```bash+cd backend && pip install -r requirements.txt -r requirements-dev.txt+cd frontend && npm install+```++Бэкенд: `python run_backend.py` (нужны привилегии захвата).+Фронтенд: `npm run dev` → http://localhost:5173/?token=<токен из вывода бэкенда>.diff --git a/CONTRIBUTING.zh-CN.md b/CONTRIBUTING.zh-CN.mdnew file mode 100644index 0000000..ef8f6b7--- /dev/null+++ b/CONTRIBUTING.zh-CN.md@@ -0,0 +1,30 @@+# 贡献指南++[English](CONTRIBUTING.md) | [Français](CONTRIBUTING.md) | [Español](CONTRIBUTING.es.md) | [Deutsch](CONTRIBUTING.de.md) | [Русский](CONTRIBUTING.ru.md) | [日本語](CONTRIBUTING.ja.md) | [Português](CONTRIBUTING.pt-BR.md) | **中文**++感谢你的关注!Snitch 是一个双语(EN/FR)项目——代码注释和面向用户的+文本应尽可能同时提供两种语言版本。UI 在 `frontend/src/locales/` 下有+8 个语言包——新增语言只需从 `en.js` 复制一个文件(保持键一致)并在+`frontend/src/i18n.jsx` 的 `LANGS`/`LANG_NAMES` 中添加一项。非常欢迎+翻译 PR。++**基本规则**++- **许可证兼容性**:新依赖必须兼容 AGPL-3.0(MIT、BSD、ISC、+ Apache-2.0、LGPL)。GPL-2.0-only 不接受。+- **禁止对外调用**:未经用户明确的选择性同意,不得添加联系第三方+ 服务的代码。+- **双语**:docstring 与 UI 字符串需同时有英文和法文。+- **测试**:每个修复都要附带测试。`pytest backend/tests` 和+ `frontend/` 下的 `npm test` 必须通过。+- **聚焦的 diff**——一个 PR 只处理一个主题。++**开发环境**++```bash+cd backend && pip install -r requirements.txt -r requirements-dev.txt+cd frontend && npm install+```++后端:`python run_backend.py`(需要抓包权限)。+前端:`npm run dev` → http://localhost:5173/?token=<后端输出中的令牌>。diff --git a/PRIVACY.de.md b/PRIVACY.de.mdnew file mode 100644index 0000000..41e502d--- /dev/null+++ b/PRIVACY.de.md@@ -0,0 +1,62 @@+# Datenschutz++[English](PRIVACY.md) | [Français](PRIVACY.md) | [Español](PRIVACY.es.md) | **Deutsch** | [Русский](PRIVACY.ru.md) | [日本語](PRIVACY.ja.md) | [Português](PRIVACY.pt-BR.md) | [中文](PRIVACY.zh-CN.md)++Snitch ist ein Datenschutz-Werkzeug — es darf niemals genau die Daten+verlieren, deren Überwachung es dir ermöglicht.++**Telemetrie: keine.** Keine Analytics, kein Crash-Reporting, keinerlei+„Phone-Home“.++**Ausgehende Netzwerkaufrufe von Snitch: alle optional, alle standardmäßig+aus.** Alles andere ist passive Beobachtung oder von dir ausgelöst — es+gibt keinen stillen Traffic:++- Paket-Capture auf deinen lokalen Interfaces (passive Beobachtung),+- Lesen der System-ARP-/Nachbartabelle (kein aktives Scannen),+- Reverse-DNS über den OS-Resolver — Standard-PTR-Lookups, die bei jeder+ Netzwerkaktivität ohnehin implizit passieren (`SNITCH_DISABLE_PTR=1`+ deaktiviert sie komplett),+- Bereitstellen einer Web-UI auf `127.0.0.1` für deinen eigenen Browser.++**Die Desktop-App prüft github.com auf neue Releases** beim Start und alle+6 h (electron-updater, liest die öffentlichen `latest-*.yml`). Das ist der+einzige periodische ausgehende Aufruf. Abschaltbar in *Einstellungen →+Updates → Automatisch prüfen* (persistiert) oder via `SNITCH_NO_UPDATE=1`.+Docker-Build und Backend prüfen nie.++**Der GeoIP-Datenbank-Download** (*Einstellungen → Geolokalisierung*) holt+~50 MB von db-ip.com — nur auf deinen Klick, mit expliziter Einwilligung.++**Threat Intelligence (Opt-in, standardmäßig aus).** Wenn du einen Anbieter+(AbuseIPDB, AlienVault OTX oder VirusTotal) konfigurierst *und* deinen+eigenen API-Key in den Einstellungen einträgst, fragt Snitch den Anbieter+nach der Reputation neu gesehener öffentlicher Hosts — es wird nur die+abgefragte IP gesendet. Urteile werden lokal gecacht; der Key liegt in+`snitch.db` (nie geloggt, in der UI maskiert). Ohne Anbieter oder Key:+null Lookups — `ti.check()` ist ein No-Op.++**Externe Webhooks (Opt-in, standardmäßig aus).** Wenn du eine Webhook-URL+einträgst (Discord, Slack, Telegram-Bot-Endpoint oder beliebige URL) und+den Schalter umlegst, werden Warn-/Kritik-Alarmtexte in Echtzeit an diesen+Endpoint gePOSTet. Bei ausgeschaltetem Schalter geht nichts raus.++**Geolokalisierung ist zu 100 % offline.** Liegt eine `.mmdb` von DB-IP+Lite oder MaxMind GeoLite2 in `<data_dir>/geo/`, laufen Lookups lokal. Ohne+Datenbank zeigen IPs schlicht keinen Ort. Es gibt keinen HTTP-Geodienst —+ip-api.com wurde gerade deshalb entfernt, weil es besuchte IPs im Klartext+an Dritte schickte.++**Was lokal gespeichert wird:**++| Daten | Ort | Aufbewahrung |+|---|---|---|+| Pro-Minute-Traffic-Aggregate | `snitch.db` | 24 h (einstellbar: `retention_hours`) |+| Alarm-Historie | `snitch.db` | gleiches Fenster |+| Einstellungen (Filter, Whitelist, Sprache…) | `snitch.db` | bis du sie änderst |+| API-Token | `api_token.txt` (0600) | unter Electron pro Start neu |+| Logs | `logs/snitch.log` (rotierend) | max. ~5 MB |++Datenverzeichnis: `data/` in Dev/Docker, `%LOCALAPPDATA%\Snitch` unter+Windows, `~/Library/Application Support/Snitch` unter macOS,+`~/.local/share/snitch` unter Linux bei installierter Nutzung.diff --git a/PRIVACY.es.md b/PRIVACY.es.mdnew file mode 100644index 0000000..5c67d3e--- /dev/null+++ b/PRIVACY.es.md@@ -0,0 +1,63 @@+# Privacidad++[English](PRIVACY.md) | [Français](PRIVACY.md) | **Español** | [Deutsch](PRIVACY.de.md) | [Русский](PRIVACY.ru.md) | [日本語](PRIVACY.ja.md) | [Português](PRIVACY.pt-BR.md) | [中文](PRIVACY.zh-CN.md)++Snitch es una herramienta de privacidad — nunca debe filtrar los datos que+te ayuda a monitorizar.++**Telemetría: ninguna.** Sin analíticas, sin reportes de crash, ninguna+llamada «a casa» de ningún tipo.++**Llamadas de red emitidas por Snitch: todas opcionales, todas apagadas+por defecto.** Todo lo demás es observación pasiva o desencadenado por ti —+no hay tráfico silencioso:++- captura paquetes en tus interfaces locales (observación pasiva),+- lee la tabla ARP/vecinos del sistema (sin escaneo activo),+- resuelve DNS inverso vía el resolvedor de tu SO — consultas PTR estándar+ que ya ocurren implícitamente con cualquier actividad de red+ (`SNITCH_DISABLE_PTR=1` para desactivarlas por completo),+- sirve una UI web en `127.0.0.1` para tu propio navegador.++**La app de escritorio comprueba nuevas versiones en github.com** al+arrancar y cada 6 h (electron-updater, lee los `latest-*.yml` públicos).+Es la única llamada saliente periódica. Se desactiva en *Ajustes →+Actualizaciones → Comprobar automáticamente* (persistido) o con+`SNITCH_NO_UPDATE=1`. El build Docker y el backend nunca comprueban.++**La descarga de la base GeoIP** (*Ajustes → Geolocalización*) trae ~50 MB+desde db-ip.com — solo cuando haces clic, con consentimiento explícito.++**Threat intelligence (opt-in, desactivado por defecto).** Cuando+configuras un proveedor (AbuseIPDB, AlienVault OTX o VirusTotal) *y*+pegas tu propia clave API en Ajustes, Snitch consulta a ese proveedor la+reputación de los nuevos hosts públicos — enviándole solo la IP consultada.+Los veredictos se cachean localmente; la clave se guarda en `snitch.db`+(nunca en logs, enmascarada en la UI). Sin proveedor ni clave, cero+consultas — `ti.check()` es un no-op.++**Webhooks externos (opt-in, desactivados por defecto).** Cuando pegas una+URL de webhook (Discord, Slack, endpoint de bot de Telegram o cualquier+URL) y activas el interruptor, los textos de alertas warning/críticas se+POSTean a ese endpoint en tiempo real. Nada se envía con el interruptor+apagado.++**La geolocalización es 100 % offline.** Una vez un `.mmdb` de DB-IP Lite+o MaxMind GeoLite2 en `<data_dir>/geo/`, las consultas son locales. Sin+base, las IP simplemente no muestran ubicación. No hay servicio HTTP de+geolocalización — ip-api.com se eliminó precisamente porque enviaba las IP+visitadas a un tercero en claro.++**Qué se almacena localmente:**++| Dato | Ubicación | Retención |+|---|---|---|+| Agregados de tráfico por minuto | `snitch.db` | 24 h (configurable: `retention_hours`) |+| Historial de alertas | `snitch.db` | misma ventana |+| Ajustes (filtros, whitelist, idioma…) | `snitch.db` | hasta que los cambies |+| Token de API | `api_token.txt` (0600) | regenerado por lanzamiento en Electron |+| Logs | `logs/snitch.log` (rotativo) | ~5 MB máx. |++Directorio de datos: `data/` en dev/Docker, `%LOCALAPPDATA%\Snitch` en+Windows, `~/Library/Application Support/Snitch` en macOS,+`~/.local/share/snitch` en Linux cuando está instalado.diff --git a/PRIVACY.ja.md b/PRIVACY.ja.mdnew file mode 100644index 0000000..51a6ea2--- /dev/null+++ b/PRIVACY.ja.md@@ -0,0 +1,61 @@+# プライバシー++[English](PRIVACY.md) | [Français](PRIVACY.md) | [Español](PRIVACY.es.md) | [Deutsch](PRIVACY.de.md) | [Русский](PRIVACY.ru.md) | **日本語** | [Português](PRIVACY.pt-BR.md) | [中文](PRIVACY.zh-CN.md)++Snitch はプライバシーツールです — 監視を手伝うデータそのものを決して+漏らしません。++**テレメトリ:なし。** アナリティクスもクラッシュレポートも、いかなる+「ホーム呼び出し」もありません。++**Snitch が行う外向きネットワーク呼び出し:すべてオプション、すべて+デフォルト OFF。** 以下は受動的観察かユーザー操作のみ — 静かな+トラフィックはありません:++- ローカルインターフェースでのパケットキャプチャ(受動的観察)、+- システム ARP/近隣テーブルの読み取り(アクティブスキャンなし)、+- OS リゾルバ経由の逆引き DNS — あらゆるネットワーク活動で暗黙に+ 発生する標準 PTR ルックアップ(`SNITCH_DISABLE_PTR=1` で完全無効化)、+- `127.0.0.1` 上の Web UI 提供(あなた自身のブラウザ用)。++**デスクトップアプリは github.com で新リリースを確認** — 起動時と+6 時間ごと(electron-updater、公開 `latest-*.yml` を読む)。これが+唯一の定期的な外向き呼び出しです。*設定 → 更新 → 自動で確認*(永続化)+または `SNITCH_NO_UPDATE=1` で無効化。Docker ビルドとバックエンドは+確認しません。++**GeoIP データベースのダウンロード**(*設定 → ジオロケーション*)は+db-ip.com から約 50 MB を取得 — あなたがクリックした時だけ、明示的な+同意付き。++**Threat intelligence(オプトイン、デフォルト OFF)。** プロバイダ+(AbuseIPDB、AlienVault OTX、VirusTotal)を設定し*かつ*自分の API キーを+設定に貼った場合のみ、Snitch は新たに現れた公開ホストの評判をその+プロバイダに問い合わせます — 送信されるのは照会 IP のみ。判定はローカル+にキャッシュ;キーは `snitch.db` に保存(ログ出力なし、UI ではマスク)。+プロバイダやキーが無ければ照会ゼロ — `ti.check()` は no-op。++**外部 Webhook(オプトイン、デフォルト OFF)。** Webhook URL(Discord、+Slack、Telegram ボットエンドポイント、任意 URL)を貼りスイッチを入れると、+warning/critical アラートのテキストがそのエンドポイントへリアルタイム+POST されます。スイッチ OFF の間は一切送信しません。++**ジオロケーションは 100% オフライン。** DB-IP Lite または MaxMind+GeoLite2 の `.mmdb` が `<data_dir>/geo/` にあれば、ルックアップはローカル+で完結。DB が無ければ IP は単に位置を表示しません。HTTP ジオロケーション+サービスは存在しません — ip-api.com は訪問 IP を平文で第三者に送って+いたため削除されました。++**ローカルに保存されるもの:**++| データ | 場所 | 保持期間 |+|---|---|---|+| 分単位のトラフィック集計 | `snitch.db` | 24 時間(`retention_hours` で変更可) |+| アラート履歴 | `snitch.db` | 同じ保持期間 |+| 設定(フィルタ、ホワイトリスト、言語…) | `snitch.db` | 変更するまで |+| API トークン | `api_token.txt` (0600) | Electron では起動ごとに再生成 |+| ログ | `logs/snitch.log`(ローテーション) | 最大 ~5 MB |++データディレクトリ: dev/Docker は `data/`、Windows は+`%LOCALAPPDATA%\Snitch`、macOS は `~/Library/Application Support/Snitch`、+Linux はインストール時 `~/.local/share/snitch`。diff --git a/PRIVACY.md b/PRIVACY.mdindex ef6fdb2..88cefd7 100644--- a/PRIVACY.md+++ b/PRIVACY.md@@ -1,5 +1,7 @@# Privacy / Confidentialité+[English](PRIVACY.md) | [Français](PRIVACY.md) | [Español](PRIVACY.es.md) | [Deutsch](PRIVACY.de.md) | [Русский](PRIVACY.ru.md) | [日本語](PRIVACY.ja.md) | [Português](PRIVACY.pt-BR.md) | [中文](PRIVACY.zh-CN.md)+## EnglishSnitch is a privacy tool — it must never leak the very data it helps you monitor.diff --git a/PRIVACY.pt-BR.md b/PRIVACY.pt-BR.mdnew file mode 100644index 0000000..d6de77d--- /dev/null+++ b/PRIVACY.pt-BR.md@@ -0,0 +1,63 @@+# Privacidade++[English](PRIVACY.md) | [Français](PRIVACY.md) | [Español](PRIVACY.es.md) | [Deutsch](PRIVACY.de.md) | [Русский](PRIVACY.ru.md) | [日本語](PRIVACY.ja.md) | **Português** | [中文](PRIVACY.zh-CN.md)++O Snitch é uma ferramenta de privacidade — ele nunca deve vazar os+próprios dados que te ajuda a monitorar.++**Telemetria: nenhuma.** Sem analytics, sem relatórios de crash, nenhuma+chamada «para casa» de qualquer tipo.++**Chamadas de rede feitas pelo Snitch: todas opcionais, todas desligadas+por padrão.** Todo o resto é observação passiva ou acionado por você —+não há tráfego silencioso:++- captura pacotes nas suas interfaces locais (observação passiva),+- lê a tabela ARP/vizinhos do sistema (sem varredura ativa),+- resolve DNS reverso pelo resolvedor do SO — consultas PTR padrão que já+ acontecem implicitamente com qualquer atividade de rede+ (`SNITCH_DISABLE_PTR=1` desativa totalmente),+- serve uma UI web em `127.0.0.1` para o seu próprio navegador.++**O app desktop verifica novas versões no github.com** ao iniciar e a cada+6 h (electron-updater, lê os `latest-*.yml` públicos). É a única chamada+periódica. Desativa em *Configurações → Atualizações → Verificar+automaticamente* (persistido) ou via `SNITCH_NO_UPDATE=1`. O build Docker+e o backend nunca verificam.++**O download da base GeoIP** (*Configurações → Geolocalização*) baixa ~50+MB do db-ip.com — apenas quando você clica, com consentimento explícito.++**Threat intelligence (opt-in, desligado por padrão).** Quando você+configura um provedor (AbuseIPDB, AlienVault OTX ou VirusTotal) *e* cola+sua própria chave de API em Configurações, o Snitch consulta a reputação+de novos hosts públicos — enviando somente o IP consultado. Os vereditos+são cacheados localmente; a chave fica em `snitch.db` (nunca em logs,+mascarada na UI). Sem provedor nem chave, zero consultas — `ti.check()`+é inerte.++**Webhooks externos (opt-in, desligados por padrão).** Quando você cola+uma URL de webhook (Discord, Slack, endpoint de bot Telegram ou qualquer+URL) e liga o interruptor, os textos de alertas warning/críticos são+POSTados ao endpoint em tempo real. Nada é enviado com o interruptor+desligado.++**A geolocalização é 100 % offline.** Com um `.mmdb` de DB-IP Lite ou+MaxMind GeoLite2 em `<data_dir>/geo/`, as consultas são locais. Sem base,+os IPs simplesmente não mostram localização. Não existe serviço HTTP de+geolocalização — o ip-api.com foi removido justamente porque enviava os+IPs visitados a terceiros em claro.++**O que é armazenado localmente:**++| Dado | Local | Retenção |+|---|---|---|+| Agregados de tráfego por minuto | `snitch.db` | 24 h (configurável: `retention_hours`) |+| Histórico de alertas | `snitch.db` | mesma janela |+| Configurações (filtros, whitelist, idioma…) | `snitch.db` | até você mudar |+| Token de API | `api_token.txt` (0600) | regerado por execução no Electron |+| Logs | `logs/snitch.log` (rotativo) | ~5 MB máx. |++Diretório de dados: `data/` em dev/Docker, `%LOCALAPPDATA%\Snitch` no+Windows, `~/Library/Application Support/Snitch` no macOS,+`~/.local/share/snitch` no Linux quando instalado.diff --git a/PRIVACY.ru.md b/PRIVACY.ru.mdnew file mode 100644index 0000000..2397440--- /dev/null+++ b/PRIVACY.ru.md@@ -0,0 +1,63 @@+# Приватность++[English](PRIVACY.md) | [Français](PRIVACY.md) | [Español](PRIVACY.es.md) | [Deutsch](PRIVACY.de.md) | **Русский** | [日本語](PRIVACY.ja.md) | [Português](PRIVACY.pt-BR.md) | [中文](PRIVACY.zh-CN.md)++Snitch — инструмент приватности: он не должен сливать те самые данные,+которые помогает вам наблюдать.++**Телеметрия: отсутствует.** Ни аналитики, ни отчётов об ошибках, никаких+вызовов «домой».++**Исходящие сетевые вызовы Snitch: все опциональны, все выключены по+умолчанию.** Всё остальное — пассивное наблюдение или ваше действие:+тихого трафика нет:++- захват пакетов на ваших локальных интерфейсах (пассивное наблюдение),+- чтение системной таблицы ARP/соседей (без активного сканирования),+- обратный DNS через резолвер ОС — стандартные PTR-запросы, которые и так+ неявно происходят при любой сетевой активности (`SNITCH_DISABLE_PTR=1`+ отключает их полностью),+- веб-UI на `127.0.0.1` для вашего же браузера.++**Десктоп-приложение проверяет github.com на новые релизы** при запуске и+каждые 6 ч (electron-updater, читает публичные `latest-*.yml`). Это+единственный периодический исходящий вызов. Отключается в *Настройки →+Обновления → Проверять автоматически* (сохраняется) или через+`SNITCH_NO_UPDATE=1`. Docker-сборка и сам бэкенд никогда не проверяют.++**Загрузка базы GeoIP** (*Настройки → Геолокация*) скачивает ~50 МБ с+db-ip.com — только по вашему клику, с явным согласием.++**Threat intelligence (opt-in, выключено по умолчанию).** Когда вы+настраиваете провайдера (AbuseIPDB, AlienVault OTX или VirusTotal) *и*+вставляете свой API-ключ в настройках, Snitch спрашивает у провайдера+репутацию новых публичных хостов — отправляется только проверяемый IP.+Вердикты кэшируются локально; ключ хранится в `snitch.db` (не пишется в+логи, маскируется в UI). Без провайдера или ключа — ноль запросов:+`ti.check()` — холостой вызов.++**Внешние webhook'и (opt-in, выключены по умолчанию).** Когда вы вставляете+URL webhook'а (Discord, Slack, endpoint Telegram-бота или любой URL) и+включаете переключатель, тексты warning/critical-тревог отправляются+POST'ом на этот endpoint в реальном времени. При выключенном+переключателе ничего не отправляется.++**Геолокация — только офлайн.** Как только `.mmdb` DB-IP Lite или MaxMind+GeoLite2 окажется в `<data_dir>/geo/`, запросы выполняются локально. Без+базы IP просто не показывают местоположение. HTTP-сервиса геолокации нет —+ip-api.com был удалён именно потому, что отправлял посещаемые IP третьей+стороне в открытом виде.++**Что хранится локально:**++| Данные | Место | Хранение |+|---|---|---|+| Поминутные агрегаты трафика | `snitch.db` | 24 ч (настраивается: `retention_hours`) |+| История тревог | `snitch.db` | то же окно |+| Настройки (фильтры, белый список, язык…) | `snitch.db` | до вашего изменения |+| API-токен | `api_token.txt` (0600) | пересоздаётся при запуске в Electron |+| Логи | `logs/snitch.log` (ротация) | макс. ~5 МБ |++Каталог данных: `data/` в dev/Docker, `%LOCALAPPDATA%\Snitch` в Windows,+`~/Library/Application Support/Snitch` в macOS, `~/.local/share/snitch` в+Linux при установленном запуске.diff --git a/PRIVACY.zh-CN.md b/PRIVACY.zh-CN.mdnew file mode 100644index 0000000..66af2f6--- /dev/null+++ b/PRIVACY.zh-CN.md@@ -0,0 +1,54 @@+# 隐私++[English](PRIVACY.md) | [Français](PRIVACY.md) | [Español](PRIVACY.es.md) | [Deutsch](PRIVACY.de.md) | [Русский](PRIVACY.ru.md) | [日本語](PRIVACY.ja.md) | [Português](PRIVACY.pt-BR.md) | **中文**++Snitch 是一款隐私工具——它绝不能泄露它所帮助你监控的那些数据。++**遥测:没有。** 无分析统计、无崩溃报告、无任何形式的「回连」。++**Snitch 发出的出站网络调用:全部可选,全部默认关闭。** 其余均为+被动观察或由你触发——没有静默流量:++- 在本地网卡上抓包(被动观察),+- 读取系统 ARP/邻居表(无主动扫描),+- 通过系统解析器做反向 DNS——任何网络活动本来就会隐式发生的标准+ PTR 查询(`SNITCH_DISABLE_PTR=1` 可完全禁用),+- 在 `127.0.0.1` 上为你自己的浏览器提供 Web UI。++**桌面应用会在 github.com 检查新版本** —— 启动时以及每 6 小时+(electron-updater,读取公开的 `latest-*.yml` 文件)。这是唯一的+周期性出站调用。可在*设置 → 更新 → 自动检查*中关闭(持久化)或用+`SNITCH_NO_UPDATE=1`。Docker 构建和后端本身从不检查更新。++**GeoIP 数据库下载**(*设置 → 地理定位*)从 db-ip.com 拉取约 50 MB+——仅在你点击时进行,需要明确同意。++**威胁情报(选择性开启,默认关闭)。** 当你配置了提供商+(AbuseIPDB、AlienVault OTX 或 VirusTotal)*并且*在设置中粘贴了你自己的+API 密钥后,Snitch 才会就新出现的公网主机向该提供商查询信誉——只发送+被查询的 IP。判定结果本地缓存;密钥存于 `snitch.db`(绝不写入日志,+UI 中掩码显示)。没有提供商或密钥则零查询——`ti.check()` 是空操作。++**外部 Webhook(选择性开启,默认关闭)。** 当你粘贴 webhook URL+(Discord、Slack、Telegram 机器人端点或任意 URL)并打开开关后,+warning/critical 告警文本会实时 POST 到该端点。开关关闭时不发送+任何内容。++**地理定位 100% 离线。** 只要 `<data_dir>/geo/` 中存在 DB-IP Lite 或+MaxMind GeoLite2 的 `.mmdb` 文件,查询全部在本地完成。没有数据库时,+IP 只是不显示位置。不存在任何 HTTP 地理定位服务——ip-api.com 被移除+正是因为它会把访问过的 IP 以明文发给第三方。++**本地存储的内容:**++| 数据 | 位置 | 保留期 |+|---|---|---|+| 按分钟流量聚合 | `snitch.db` | 24 小时(可用 `retention_hours` 调整) |+| 告警历史 | `snitch.db` | 同一保留窗口 |+| 设置(过滤器、白名单、语言…) | `snitch.db` | 直到你修改 |+| API 令牌 | `api_token.txt`(0600) | Electron 每次启动重新生成 |+| 日志 | `logs/snitch.log`(轮转) | 最大约 5 MB |++数据目录:开发/Docker 为 `data/`;Windows 为 `%LOCALAPPDATA%\Snitch`;+macOS 为 `~/Library/Application Support/Snitch`;Linux 安装后运行时为+`~/.local/share/snitch`。diff --git a/README.de.md b/README.de.mdnew file mode 100644index 0000000..afd584e--- /dev/null+++ b/README.de.md@@ -0,0 +1,169 @@+<div align="center">++# Snitch++**Verfolge jeden versteckten Netzwerkfluss.**++[English](README.md#english) | [Français](README.md#français) | [Español](README.es.md) | **Deutsch** | [Русский](README.ru.md) | [日本語](README.ja.md) | [Português](README.pt-BR.md) | [中文](README.zh-CN.md)++⭐ **Wenn Snitch dir hilft, bedeutet ein Stern sehr viel!** ⭐++[](LICENSE)+[]()+[]()+[]()+[](https://github.com/aixisstudio/Snitch/releases/latest)+[](https://github.com/aixisstudio/Snitch/stargazers)++<!-- DE: Live-Aufnahme des Demo-Modus (SNITCH_DEMO=1) — nur synthetischer Traffic. -->+++</div>++---++**Snitch** ist ein Echtzeit-Visualizer für Netzwerkverkehr.+Sieh jede Verbindung deines Computers — mit wem er spricht, wo der Server steht und welche App verantwortlich ist.++Die gesamte Oberfläche ist in **English, Français, Español, Deutsch, Русский, 日本語, Português (BR) und 简体中文** verfügbar: Sprachauswahl in der Symbolleiste oben rechts.++### Warum Snitch?++- **vs Little Snitch / Lulu** — gleiche Idee (App-weise Sichtbarkeit + Blockierregeln), aber Snitch ist plattformübergreifend, kostenlos und Open Source. Blockiert wird über die native OS-Firewall (`netsh` / `iptables` / `pf`) — Snitch filtert nie im User-Space.+- **vs GlassWire** — Snitch ist kostenlos, Open Source (AGPL), ohne Konto und macht **keinerlei ausgehende Aufrufe** ohne Opt-in; selbst die Geolokalisierung läuft offline.+- **vs Wireshark** — Snitch liefert eine lesbare Live-Übersicht statt roher Paketdissektion.+- **vs Cloud-Monitore** — alles läuft auf `127.0.0.1` hinter einem Token; deine Verkehrsdaten verlassen den Rechner nie.++### Funktionen++| Funktion | Beschreibung |+|---|---|+| Force-Graph | Live-Knotengraph — dein Rechner im Zentrum, jede Verbindung ein Knoten |+| Weltkarte | Geolokalisierte IPs mit animierten Bögen auf einem interaktiven Globus |+| Timeline 15/30/60 Min | Gleitende Historie lokal in SQLite (24 h Aufbewahrung) |+| Anomalie-Erkennung | Port-Scans, Beaconing (C2 im Regeltakt), potenzielle Exfiltration |+| Erweiterte Erkennung | DNS-Tunnel-Heuristik, Klartext-Ports, Länder-Baseline-Abweichung pro App |+| Firewall-Orchestrierung | Blockregeln (IP/CIDR/Domain/Prozess/Port) auf die OS-Firewall angewendet — `netsh`/`iptables`/`pf`, persistiert, Blockzähler pro Regel |+| Lockdown-Modus | Panik-Schalter — markiert & blockiert allen öffentlichen Ausgangstraffic, LAN bleibt erreichbar |+| Incident Response | Prozess killen / suspendieren, IP blockieren — ein Klick aus dem Verbindungsdetail |+| Threat Intelligence | **Opt-in**-Reputationsprüfungen (AbuseIPDB / AlienVault OTX / VirusTotal) mit eigenem API-Key — standardmäßig aus, Ergebnisse gecacht |+| Security-Audit | Integrierter Hardening-Bericht — Score, Befunde, Empfehlungen in Klartext |+| Forensik-Export | Ermittlungspaket per Klick — Prozessbaum + SHA-256 der Binärdatei, Historie & zugehörige Alarme (JSON/CSV/STIX) |+| Webhook-Alarme | **Opt-in**-Weiterleitung von Warn-/Kritik-Alarmen an Discord, Slack, Telegram oder beliebige Endpunkte |+| Prozess-Attribution | Welche App erzeugt welchen Traffic (Top 5 pro Verbindung) |+| LAN-Scanner | Passive Erkennung über die System-ARP-Tabelle (keine Broadcast-Scans) |+| Privacy Score | Live-Score der Exposition deines Ausgangstraffics |+| App-Ansicht | Ziele, Volumen und 60-Min-Historie pro Prozess |+| Alarm-Unterdrückung | Persistierte „Host/Typ ignorieren“-Regeln, in der UI verwaltbar |+| Einstellungen | Sprache, Aufbewahrung, Filter, GeoIP-Download mit Einwilligung, Diagnose |+| Tracker-Erkennung | Suffix-Domainlisten als editierbare Datendateien (`backend/classifier/lists/`) |+| Bandbreiten-Monitor | Live-MB/s-Sparkline |+| UI in 8 Sprachen | EN · FR · ES · DE · RU · JA · PT-BR · ZH-CN — ein Klick zum Wechseln, Locales in `frontend/src/locales/` |+| Hell- / Dunkel-Theme | Folgt der OS-Einstellung, manueller Umschalter persistiert |+| Auto-Update | Desktop-App prüft GitHub Releases (abwählbar in Einstellungen; `SNITCH_NO_UPDATE=1`) |+| QUIC / HTTP/3 | UDP/443-Flüsse ehrlich gelabelt — QUIC-SNI ist verschlüsselt und wird nie gelesen |+| Watchlist | IPs/Domains anheften — dedizierter Alarm beim ersten Kontakt |+| Upload-Spitzen-Alarm | MB/min-Obergrenze pro Prozess mit einstellbarem Schwellwert |+| Interface-Auswahl | Welcher Adapter gelauscht wird — ohne Umgebungsvariable |+| WLAN-Kontext | Aktuelle SSID in der Symbolleiste |+| Export | Graph + Alarme als JSON/CSV, ein Klick |++### Download++| Plattform | Paket |+|---|---|+| **macOS (Apple Silicon)** | `brew install --cask aixisstudio/tap/snitch` — oder **Snitch.app** zip/dmg aus dem [neuesten Release](https://github.com/aixisstudio/Snitch/releases/latest) |+| **Linux** | **Snitch AppImage / .deb / .snap** aus dem [neuesten Release](https://github.com/aixisstudio/Snitch/releases/latest) — oder `sudo docker compose up --build`, siehe [Docker (Linux)](#docker-linux) |+| **Windows** | **Snitch Setup** `.exe` — NSIS-Ein-Klick-Installer (native App, UAC-Abfrage beim Start, Npcap-Check integriert) aus dem [neuesten Release](https://github.com/aixisstudio/Snitch/releases/latest). Lite-Alternative: `Snitch-Lite-Setup` (Backend + Browser-UI). Erfordert [Npcap](https://npcap.com/) |+| **Alle (1 Klick)** | [Pinokio](https://pinokio.co/apps/github-com-aixisstudio-snitch) — installiert Abhängigkeiten, startet das Backend, öffnet die UI |++Oder hol dir das neueste Release: **[github.com/aixisstudio/Snitch/releases](https://github.com/aixisstudio/Snitch/releases)**++> **Erster macOS-Start** — Snitch ist ad-hoc signiert, nicht notarisiert (keine kostenpflichtige Apple Developer ID). `brew install --cask` entfernt die Quarantäne für dich. Beim manuellen Zip: Rechtsklick → **Öffnen**, oder `xattr -dr com.apple.quarantine /Applications/Snitch.app`. Beim ersten Start fragt Snitch **einmal** dein Admin-Passwort — Paket-Capture erfordert es wie tcpdump/Wireshark; die UI bleibt unprivilegiert.+>+> **Windows-Codesignatur** — Windows-Builds werden mit einem kostenlosen Open-Source-Zertifikat der [SignPath Foundation](https://signpath.org) über [SignPath.io](https://signpath.io) Authenticode-signiert (Antrag eingereicht, Genehmigung ausstehend). Bis zum ersten signierten Build kann SmartScreen warnen — **Weitere Informationen → Trotzdem ausführen**.++### Stack++| Schicht | Technologie |+|---|---|+| Paket-Capture | ctypes → libpcap — Npcap (Windows) / libpcap (Linux/macOS) — eigener Parser (IPv4/IPv6/TCP/UDP/DNS/TLS-SNI) |+| Backend-API | FastAPI — WebSockets — SQLite |+| Frontend | React 19 — Vite — D3.js v7 — TopoJSON |+| Desktop-Wrapper | Electron 44 |+| Geolokalisierung | **Nur offline** — DB-IP Lite (CC BY 4.0) gezippt in `backend/data/geo/` mitgeliefert, beim ersten Start entpackt; MaxMind GeoLite2 `.mmdb` ebenfalls unterstützt |++### Sicherheit & Datenschutz++- **API-Token** — jeder REST-Endpoint und das WebSocket verlangen ein Token. Electron erzeugt es pro Start; unter Docker/Browser wird es einmal im Backend-Log ausgegeben und in `data/api_token.txt` gespeichert. UI öffnen via `http://localhost:8000/?token=<TOKEN>`.+- **Nur Loopback standardmäßig** — die API bindet `127.0.0.1` in jedem Modus. `SNITCH_BIND=0.0.0.0` nur bei ausdrücklich gewünschtem LAN-Zugriff (Token gilt weiterhin).+- **CORS-/WebSocket-Origin-Allowlist** — nur `localhost:5173`, die Backend-Origin und Electron-`file://`-Seiten dürfen verbinden.+- **Geolokalisierung zu 100 % offline** — *keine* Online-Abfragen. DB-IP Lite ([CC BY 4.0](https://db-ip.com/db/lite.php)) wird nach `<data_dir>/geo/` entpackt; du kannst neuere `.mmdb`-Dateien ablegen oder DB-IP Lite in den Einstellungen laden (explizite Einwilligung; die übrigen Opt-in-Aufrufe — Threat Intel, Webhooks, Update-Checks — stehen in [PRIVACY.md](PRIVACY.md)).+- **Alle Daten bleiben lokal** — `snitch.db` (24-h-Fenster, `retention_hours`) und `data/logs/snitch.log` verlassen den Rechner nie. Keine Telemetrie. Jeder ausgehende Aufruf ist Opt-in.+- **Einstellungen persistieren** — Portfilter, ausgeschlossene Prozesse, IP-Whitelist, Firewall-Regeln, Sprache und Aufbewahrung werden in SQLite gespeichert und beim Neustart wiederhergestellt.+- **Firewall-Regeln best-effort** — das Backend steuert die OS-Firewall (`netsh advfirewall`, `iptables`, `pf`-Anker); ohne Privilegien bleibt die Regel zur *Sichtbarkeit* erhalten (BLOCKED_ATTEMPT-Alarme), markiert „nicht angewendet“ statt Durchsetzung vorzutäuschen. Lockdown hält Loopback + LAN offen.+- **Threat Intel & Webhooks Opt-in** — standardmäßig deaktiviert; ein aktivierter Anbieter oder Webhook fügt ausgehende Aufrufe hinzu (siehe [PRIVACY.md](PRIVACY.md)).+- **Alarm-Unterdrückung** — jeder Alarm bietet „Diesen Typ/Host ignorieren“; Regeln persistiert (`alert_suppressions`), verwaltbar via `POST|DELETE|GET /alerts/ignore`.+- **Historie** — Byte-/Paket-Aggregate pro Minute, Host und Prozess in SQLite (`host_history`, `process_history`), treibt die App-Ansicht und `GET /history/*`.+- **Diagnose** — `GET /diagnostics` liefert einen JSON-Schnappschuss der Laufzeit ohne Geheimnisse; in den Einstellungen exportierbar.+- **LAN-Geräte** werden passiv aus der System-ARP-Tabelle erkannt — kein aktiver Broadcast-Scan. Namen kommen aus dem, was Geräte selbst senden: mDNS `*.local`, LLMNR/NetBIOS, DHCP-Hostname, plus der kompletten offline IEEE-OUI-Tabelle; das Gateway wird als Router erkannt.+- Siehe [docs/threat-model.md](docs/threat-model.md) für das vollständige Threat Model und [docs/FIREWALL.md](docs/FIREWALL.md) für die Sicherheits-Suite.++### Docker (Linux)++Das Docker-Deployment richtet sich an Linux-Nutzer, die Snitch ohne weitere Installation betreiben wollen.+Capture läuft über `network_mode: host` — der Container sieht echten Host-Traffic.++**Vorgefertigtes Image** — ohne Klon oder Build:++```bash+sudo docker run --network host --cap-add NET_ADMIN --cap-add NET_RAW \+ -v snitch-data:/app/data ghcr.io/aixisstudio/snitch+```++> **Hinweis:** Docker Desktop auf Mac/Windows läuft in einer VM und kann den Host-Traffic nicht erfassen. Dort bitte die Electron-App nutzen.++API-Token holen (einmal beim Start ausgegeben, oder `cat data/api_token.txt`), dann **http://localhost:8000/?token=TOKEN** im Browser öffnen.+Im Hintergrund: `sudo docker compose up -d --build`++Docker-Grenzen: Prozess-Attribution nur für Container-Prozesse; LAN-Scanner je nach Netz ggf. nicht verfügbar.++### Entwicklung++Voraussetzungen: Python 3.11+, Node.js 18+, [Npcap](https://npcap.com/) (nur Windows), Admin-/Root-Terminal fürs Backend.++> **Demo-Modus** — `SNITCH_DEMO=1` speist synthetischen Traffic durch die echte Pipeline: kein Root, kein libpcap, keine echten Pakete. Ideal für Screenshots und Tests.++```bash+cd backend && pip install -r requirements.txt && python run_backend.py+cd frontend && npm install && npm run dev # http://localhost:5173/?token=TOKEN+cd electron && npm install && VITE_DEV=1 npx electron .+```++Tests:++```bash+cd backend && pip install -r requirements-dev.txt && python -m pytest tests/ -v+cd frontend && npm test+```++### Projektstruktur++```+snitch/+├── backend/ FastAPI + libpcap-Capture (ctypes, eigener Parser)+├── frontend/ React- + D3.js-UI (8 Sprachen)+├── electron/ Electron-Wrapper (main, splash, preload)+├── data/ Laufzeitdaten (SQLite, .mmdb in geo/)+└── dist/ Build-Ausgabe (Backend-Exe, Installer)+```++---++## Lizenz++AGPL v3 — siehe [LICENSE](LICENSE). Frei nutzbar, studierbar und veränderbar; abgeleitete Werke müssen unter AGPL v3 offen bleiben.++## Star-Verlauf++[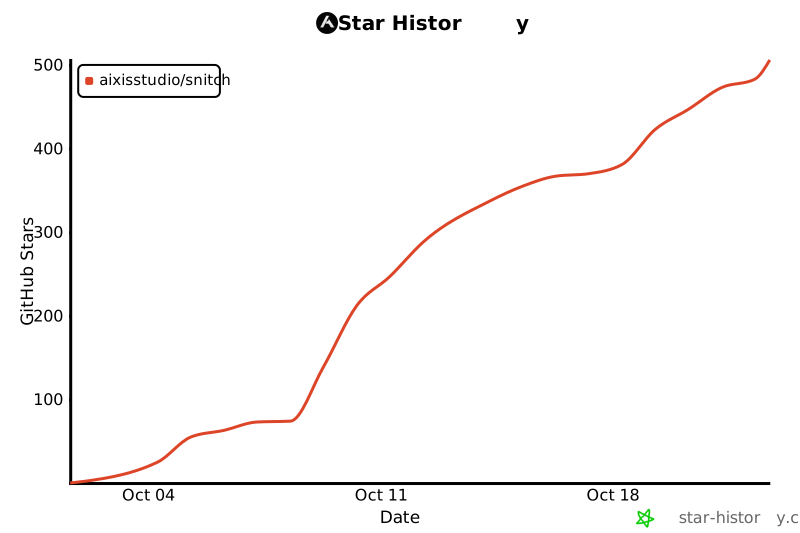](https://star-history.com/#aixisstudio/Snitch&Date)diff --git a/README.es.md b/README.es.mdnew file mode 100644index 0000000..40a7305--- /dev/null+++ b/README.es.md@@ -0,0 +1,169 @@+<div align="center">++# Snitch++**Rastrea cada conexión oculta.**++[English](README.md#english) | [Français](README.md#français) | **Español** | [Deutsch](README.de.md) | [Русский](README.ru.md) | [日本語](README.ja.md) | [Português](README.pt-BR.md) | [中文](README.zh-CN.md)++⭐ **Si Snitch te ayuda, ¡una estrella significa mucho!** ⭐++[](LICENSE)+[]()+[]()+[]()+[](https://github.com/aixisstudio/Snitch/releases/latest)+[](https://github.com/aixisstudio/Snitch/stargazers)++<!-- ES: Captura en vivo del modo demo (SNITCH_DEMO=1) — solo tráfico sintético. -->+++</div>++---++**Snitch** es un visualizador de tráfico de red en tiempo real.+Mira cada conexión que hace tu ordenador: con quién habla, dónde está y qué aplicación es la responsable.++Toda la interfaz está disponible en **English, Français, Español, Deutsch, Русский, 日本語, Português (BR) y 简体中文**: usa el selector de idioma en la barra de herramientas.++### ¿Por qué Snitch?++- **vs Little Snitch / Lulu** — misma idea (visibilidad por app + reglas de bloqueo saliente), pero Snitch es multiplataforma, gratuito y de código abierto. El bloqueo se orquesta a través del firewall nativo del SO (`netsh` / `iptables` / `pf`) — Snitch nunca filtra en espacio de usuario.+- **vs GlassWire** — Snitch es gratuito, open-source (AGPL), sin cuenta y con **cero llamadas salientes** por defecto; incluso la geolocalización es offline.+- **vs Wireshark** — Snitch ofrece una vista de alto nivel en vivo que cualquiera puede leer, en lugar de disección cruda de paquetes.+- **vs monitores en la nube** — todo corre en `127.0.0.1` tras un token; tus datos de tráfico nunca salen de la máquina.++### Funciones++| Función | Descripción |+|---|---|+| Grafo de fuerza | Grafo de nodos en vivo — tu máquina al centro, cada conexión un nodo |+| Mapa mundial | IPs geolocalizadas con arcos animados en un globo interactivo |+| Timeline 15/30/60 min | Historial deslizante en SQLite local (retención 24 h) |+| Detección de anomalías | Escaneos de puertos, beaconing (C2 a intervalo regular), exfiltración potencial |+| Detección avanzada | Heurística de túnel DNS, puertos en claro, desviación de baseline de país por app |+| Orquestación de firewall | Reglas de bloqueo (IP/CIDR/dominio/proceso/puerto) aplicadas al firewall del SO — `netsh`/`iptables`/`pf`, persistidas, contadores por regla |+| Modo lockdown | Interruptor de pánico — marca y bloquea todo el tráfico saliente público, la LAN sigue activa |+| Respuesta a incidentes | Matar / suspender un proceso, bloquear una IP — un clic desde el detalle |+| Threat intelligence | Verificaciones de reputación **opt-in** (AbuseIPDB / AlienVault OTX / VirusTotal) con tu propia clave API — desactivado por defecto, resultados en caché |+| Auditoría de seguridad | Informe de hardening integrado — puntuación, hallazgos, recomendaciones en lenguaje claro |+| Export forense | Paquete de investigación en un clic — árbol de procesos + SHA-256 del binario, historial y alertas asociadas (JSON/CSV/STIX) |+| Webhooks de alertas | Reenvío **opt-in** de alertas warning/críticas a Discord, Slack, Telegram o cualquier endpoint |+| Atribución de procesos | Sabe qué app genera qué tráfico (top 5 por conexión) |+| Escáner LAN | Descubrimiento pasivo vía tabla ARP del sistema (sin escaneos broadcast) |+| Privacy Score | Puntuación en vivo de la exposición de tu tráfico saliente |+| Vista por aplicación | Destinos, volúmenes e historial de 60 min por proceso |+| Supresión de alertas | Reglas «ignorar host/tipo» persistidas, gestionables en la UI |+| Panel de ajustes | Idioma, retención, filtros, descarga GeoIP con consentimiento, diagnósticos |+| Detección de trackers | Listas de dominios por sufijo en archivos editables (`backend/classifier/lists/`) |+| Monitor de ancho de banda | Sparkline de MB/s en vivo |+| UI en 8 idiomas | EN · FR · ES · DE · RU · JA · PT-BR · ZH-CN — cambio con un clic, locales en `frontend/src/locales/` |+| Tema claro / oscuro | Sigue la preferencia del SO, conmutación manual persistida |+| Actualización automática | La app de escritorio consulta GitHub Releases (desactivable en Ajustes; `SNITCH_NO_UPDATE=1`) |+| QUIC / HTTP/3 | Flujos UDP/443 etiquetados honestamente — el SNI QUIC está cifrado y nunca se lee |+| Watchlist | Fija IPs/dominios — alerta dedicada en cuanto el tráfico los toca |+| Alerta de pico de subida | Techo de MB/min por proceso con umbral ajustable |+| Selector de interfaz | Elige qué adaptador se escucha — sin variable de entorno |+| Contexto Wi-Fi | SSID actual en la barra de herramientas |+| Export | Grafo + alertas a JSON/CSV, un clic |++### Descarga++| Plataforma | Paquete |+|---|---|+| **macOS (Apple Silicon)** | `brew install --cask aixisstudio/tap/snitch` — o **Snitch.app** zip/dmg desde la [última release](https://github.com/aixisstudio/Snitch/releases/latest) |+| **Linux** | **Snitch AppImage / .deb / .snap** desde la [última release](https://github.com/aixisstudio/Snitch/releases/latest) — o `sudo docker compose up --build`, ver [Docker (Linux)](#docker-linux) |+| **Windows** | **Snitch Setup** `.exe` — instalador NSIS de un clic (app nativa, prompt UAC al lanzar, detección de Npcap integrada) desde la [última release](https://github.com/aixisstudio/Snitch/releases/latest). Alternativa lite: `Snitch-Lite-Setup` (backend + UI en navegador). Requiere [Npcap](https://npcap.com/) |+| **Todas (1 clic)** | [Pinokio](https://pinokio.co/apps/github-com-aixisstudio-snitch) — instala dependencias, lanza el backend, abre la UI |++O descarga la última release: **[github.com/aixisstudio/Snitch/releases](https://github.com/aixisstudio/Snitch/releases)**++> **Primer arranque en macOS** — Snitch está firmado ad-hoc, no notarizado (sin Developer ID de pago). El `brew install --cask` elimina la cuarentena por ti. Para el zip manual: clic derecho → **Abrir**, o `xattr -dr com.apple.quarantine /Applications/Snitch.app`. En el primer arranque pide tu contraseña de admin **una vez** — la captura de paquetes la exige, como tcpdump/Wireshark; la UI sigue sin privilegios.+>+> **Firma de código en Windows** — los builds de Windows serán firmados con Authenticode gracias a un certificado open source gratuito ofrecido por la [SignPath Foundation](https://signpath.org) vía [SignPath.io](https://signpath.io) (solicitud enviada, pendiente de aprobación). Hasta el primer build firmado, SmartScreen puede advertir — clic en **Más información → Ejecutar de todas formas**.++### Stack++| Capa | Tecnología |+|---|---|+| Captura de paquetes | ctypes → libpcap — Npcap (Windows) / libpcap (Linux/macOS) — parser propio (IPv4/IPv6/TCP/UDP/DNS/TLS-SNI) |+| API backend | FastAPI — WebSockets — SQLite |+| Frontend | React 19 — Vite — D3.js v7 — TopoJSON |+| Envoltorio de escritorio | Electron 44 |+| Geolocalización | **Solo offline** — DB-IP Lite (CC BY 4.0) empaquetada gzip en `backend/data/geo/`, extraída en el primer arranque; también admite `.mmdb` de MaxMind GeoLite2 |++### Seguridad y privacidad++- **Token de API** — cada endpoint REST y el WebSocket exigen un token. Electron lo genera por lanzamiento; en Docker/navegador se imprime una vez en los logs del backend y se guarda en `data/api_token.txt`. Abre la UI con `http://localhost:8000/?token=<TOKEN>`.+- **Solo loopback por defecto** — la API escucha en `127.0.0.1` en todos los modos. Usa `SNITCH_BIND=0.0.0.0` solo si quieres explícitamente acceso LAN (el token sigue siendo obligatorio).+- **Allowlist CORS/Origin de WebSocket** — solo `localhost:5173`, el propio origen del backend y las páginas `file://` de Electron pueden conectar.+- **Geolocalización 100 % offline** — *ninguna* consulta en línea. DB-IP Lite ([CC BY 4.0](https://db-ip.com/db/lite.php)) se autoextrae a `<data_dir>/geo/`; puedes soltar `.mmdb` de MaxMind más recientes o descargar DB-IP Lite desde Ajustes (consentimiento explícito; las demás llamadas salientes opt-in — threat intel, webhooks, actualizaciones — están en [PRIVACY.md](PRIVACY.md)).+- **Todos los datos se quedan en local** — `snitch.db` (ventana deslizante de 24 h, `retention_hours`) y `data/logs/snitch.log` nunca salen de la máquina. Sin telemetría. Cada llamada saliente es opt-in.+- **Los ajustes persisten** — filtros de puertos, procesos excluidos, whitelist IP, reglas de firewall, idioma y retención se guardan en SQLite y se restauran al reiniciar.+- **Reglas de firewall best-effort** — el backend pilota el firewall del SO (`netsh advfirewall`, `iptables`, anchors `pf`); sin privilegios la regla se conserva y se evalúa para *visibilidad* (alertas BLOCKED_ATTEMPT) marcada «no aplicada», sin fingir aplicación real. El lockdown mantiene loopback + LAN para que la UI siga accesible.+- **Threat intel y webhooks opt-in** — desactivados por defecto; activar un proveedor o un webhook añade llamadas salientes, documentadas en [PRIVACY.md](PRIVACY.md).+- **Supresión de alertas** — cada alerta ofrece «Ignorar este tipo/host»; reglas persistidas (`alert_suppressions`), gestionables vía `POST|DELETE|GET /alerts/ignore`.+- **Historial** — agregados por minuto, por host y por proceso en SQLite (`host_history`, `process_history`), alimentando la vista por aplicación y `GET /history/*`.+- **Diagnósticos** — `GET /diagnostics` devuelve una instantánea JSON del runtime sin secretos; exportable desde Ajustes.+- **Dispositivos LAN** descubiertos pasivamente vía tabla ARP — sin escaneo broadcast activo. Los nombres se aprenden de lo que los propios dispositivos emiten: mDNS `*.local`, LLMNR/NetBIOS, hostname DHCP, tabla IEEE OUI offline; la puerta de enlace se detecta como router.+- Ver [docs/threat-model.md](docs/threat-model.md) para el modelo de amenaza completo y [docs/FIREWALL.md](docs/FIREWALL.md) para la suite de seguridad.++### Docker (Linux)++El despliegue Docker es para usuarios Linux que quieren ejecutar Snitch sin instalar nada más.+La captura funciona vía `network_mode: host` — el contenedor ve el tráfico real del host.++**Imagen precompilada** — sin clonar ni compilar:++```bash+sudo docker run --network host --cap-add NET_ADMIN --cap-add NET_RAW \+ -v snitch-data:/app/data ghcr.io/aixisstudio/snitch+```++> **Nota:** Docker Desktop en Mac/Windows corre dentro de una VM y no puede capturar el tráfico del host. Usa la app Electron en esas plataformas.++Obtén el token de API (impreso una vez al inicio, o `cat data/api_token.txt`) y abre **http://localhost:8000/?token=TOKEN** en tu navegador.+En segundo plano: `sudo docker compose up -d --build`++Limitaciones de Docker: la atribución de procesos se limita a los del contenedor; el escáner LAN puede no estar disponible según la red.++### Desarrollo++Requisitos: Python 3.11+, Node.js 18+, [Npcap](https://npcap.com/) (solo Windows), terminal con privilegios para el backend.++> **Modo demo** — `SNITCH_DEMO=1` alimenta tráfico sintético por el pipeline real: sin root, sin libpcap, sin paquetes reales. Ideal para capturas y pruebas.++```bash+cd backend && pip install -r requirements.txt && python run_backend.py+cd frontend && npm install && npm run dev # http://localhost:5173/?token=TOKEN+cd electron && npm install && VITE_DEV=1 npx electron .+```++Tests:++```bash+cd backend && pip install -r requirements-dev.txt && python -m pytest tests/ -v+cd frontend && npm test+```++### Estructura del proyecto++```+snitch/+├── backend/ FastAPI + captura libpcap (ctypes, parser propio)+├── frontend/ UI React + D3.js (8 idiomas)+├── electron/ Envoltorio Electron (main, splash, preload)+├── data/ Datos en ejecución (SQLite, .mmdb en geo/)+└── dist/ Salida compilada (exe backend, instalador)+```++---++## Licencia++AGPL v3 — ver [LICENSE](LICENSE). Libre de usar, estudiar y modificar; las obras derivadas deben permanecer open source bajo AGPL v3.++## Historial de estrellas++[](https://star-history.com/#aixisstudio/Snitch&Date)diff --git a/README.ja.md b/README.ja.mdnew file mode 100644index 0000000..1a8cb7f--- /dev/null+++ b/README.ja.md@@ -0,0 +1,169 @@+<div align="center">++# Snitch++**隠れたネットワーク接続をすべて追跡。**++[English](README.md#english) | [Français](README.md#français) | [Español](README.es.md) | [Deutsch](README.de.md) | [Русский](README.ru.md) | **日本語** | [Português](README.pt-BR.md) | [中文](README.zh-CN.md)++⭐ **Snitch が役に立ったら、スターをいただけると嬉しいです!** ⭐++[](LICENSE)+[]()+[]()+[]()+[](https://github.com/aixisstudio/Snitch/releases/latest)+[](https://github.com/aixisstudio/Snitch/stargazers)++<!-- JA: デモモード (SNITCH_DEMO=1) のライブキャプチャ — 合成トラフィックのみ。 -->+++</div>++---++**Snitch** はリアルタイムのネットワークトラフィック・ビジュアライザです。+コンピュータの全接続が見えます — 誰と通信しているか、相手はどこか、どのアプリが原因か。++UI 全体は **English、Français、Español、Deutsch、Русский、日本語、Português (BR)、简体中文** で利用可能。右上ツールバーの言語セレクタを使ってください。++### なぜ Snitch?++- **vs Little Snitch / Lulu** — 同じ発想(アプリ別可視化+外向きブロックルール)ですが、Snitch はクロスプラットフォーム・無料・オープンソース。ブロックは OS ネイティブファイアウォール(`netsh` / `iptables` / `pf`)でオーケストレート — ユーザースペースでのフィルタリングはしません。+- **vs GlassWire** — Snitch は無料・オープンソース(AGPL)・アカウント不要で、オプトインなしの**外向き呼び出しはゼロ**。ジオロケーションさえオフライン。+- **vs Wireshark** — 生のパケット解析ではなく、誰でも読めるライブな高レベル概要を提供。+- **vs クラウド監視** — すべて `127.0.0.1` でトークン認証の内側。トラフィックデータはマシンから出ません。++### 機能++| 機能 | 説明 |+|---|---|+| フォースグラフ | ライブノードグラフ — 中央にあなたのマシン、各接続がノード |+| ワールドマップ | ジオロケーション済み IP をインタラクティブ地球儀上にアニメーションアークで表示 |+| 15/30/60分タイムライン | SQLite ローカルのスライディング履歴(保持 24 時間) |+| 異常検知 | ポートスキャン、ビーコニング(定期間隔 C2)、潜在的な流出を検出 |+| 高度な検知 | DNS トンネルヒューリスティック、平文ポート、アプリ別国ベースライン逸脱 |+| ファイアウォール連携 | ブロックルール(IP/CIDR/ドメイン/プロセス/ポート)を OS ファイアウォールへ適用 — `netsh`/`iptables`/`pf`、永続化、ルール別ブロックカウンタ |+| ロックダウンモード | パニックスイッチ — 公開向け送信トラフィックをすべて検出&ブロック、LAN は維持 |+| インシデント対応 | プロセスの kill / サスペンド、IP ブロック — 接続詳細からワンクリック |+| Threat Intelligence | **オプトイン**の評判チェック(AbuseIPDB / AlienVault OTX / VirusTotal)、自分の API キー使用 — デフォルト OFF、結果はキャッシュ |+| セキュリティ監査 | 組み込みハードニングレポート — スコア、検出結果、平易な推奨事項 |+| フォレンジックエクスポート | ワンクリック調査バンドル — プロセスツリー+バイナリ SHA-256、履歴&関連アラート(JSON/CSV/STIX) |+| Webhook アラート | warning/critical アラートを Discord・Slack・Telegram・任意 endpoint へ **オプトイン**転送 |+| プロセス帰属 | どのアプリがどのトラフィックを生成するか(接続ごとトップ 5) |+| LAN スキャナ | システム ARP テーブルによる受動的検出(ブロードキャストスキャンなし) |+| プライバシースコア | 送信トラフィック露出度のリアルタイムスコア |+| アプリ別ビュー | プロセス別の宛先・容量・60 分履歴 |+| アラート抑制 | 永続化された「ホスト/種類を無視」ルール、UI で管理 |+| 設定パネル | 言語、保持期間、フィルタ、同意制 GeoIP ダウンロード、診断 |+| トラッカー検出 | サフィックスマッチのドメインリストを編集可能なデータファイルで同梱(`backend/classifier/lists/`) |+| 帯域モニタ | ライブ MB/s スパークライン |+| 8 言語 UI | EN · FR · ES · DE · RU · JA · PT-BR · ZH-CN — ワンクリック切替、ロケールは `frontend/src/locales/` |+| ライト/ダークテーマ | デフォルトで OS 設定に追従、手動切替は永続化 |+| 自動更新 | デスクトップアプリが GitHub Releases を確認(設定で無効化可;`SNITCH_NO_UPDATE=1`) |+| QUIC / HTTP/3 | UDP/443 フローを正直にラベル付け — QUIC の SNI は暗号化され読みません |+| ウォッチリスト | IP/ドメインをピン留め — 接触した瞬間に専用アラート |+| アップロードスパイク警報 | プロセス別 MB/分上限、閾値調整可 |+| インターフェース選択 | どのアダプタを傍受するか — 環境変数不要 |+| Wi-Fi コンテキスト | 現在の SSID をツールバーに表示 |+| エクスポート | グラフ+アラートを JSON/CSV にワンクリック |++### ダウンロード++| プラットフォーム | パッケージ |+|---|---|+| **macOS (Apple Silicon)** | `brew install --cask aixisstudio/tap/snitch` — または [最新リリース](https://github.com/aixisstudio/Snitch/releases/latest) の **Snitch.app** zip/dmg |+| **Linux** | [最新リリース](https://github.com/aixisstudio/Snitch/releases/latest) の **Snitch AppImage / .deb / .snap** — または `sudo docker compose up --build`([Docker (Linux)](#docker-linux) 参照) |+| **Windows** | **Snitch Setup** `.exe` — ワンクリック NSIS インストーラ(ネイティブアプリ、起動時 UAC、Npcap チェック内蔵)。[最新リリース](https://github.com/aixisstudio/Snitch/releases/latest) から。Lite 代替: `Snitch-Lite-Setup`(バックエンド+ブラウザ UI)。[Npcap](https://npcap.com/) が必要 |+| **すべて (1 クリック)** | [Pinokio](https://pinokio.co/apps/github-com-aixisstudio-snitch) — 依存関係をインストール、バックエンド起動、UI を開く |++最新リリースはこちら: **[github.com/aixisstudio/Snitch/releases](https://github.com/aixisstudio/Snitch/releases)**++> **macOS 初回起動** — Snitch は ad-hoc 署名で、ノータライズされていません(有償 Apple Developer ID なし)。`brew install --cask` は quarantine フラグを自動で除去します。手動 zip の場合:右クリック → **開く**、または `xattr -dr com.apple.quarantine /Applications/Snitch.app`。初回起動時に管理者パスワードを**一度だけ**聞きます — tcpdump/Wireshark と同様、パケットキャプチャに必要です。UI 自体は非特権のまま。+>+> **Windows コード署名** — Windows ビルドは [SignPath Foundation](https://signpath.org) 提供の無料 OSS 証明書で [SignPath.io](https://signpath.io) 経由の Authenticode 署名予定(申請済み・承認待ち)。署名ビルド公開までは SmartScreen が警告する場合があります — **詳細 → 実行** をクリック。++### 技術スタック++| レイヤ | 技術 |+|---|---|+| パケットキャプチャ | ctypes → libpcap — Npcap (Windows) / libpcap (Linux/macOS) — 独自パーサ(IPv4/IPv6/TCP/UDP/DNS/TLS-SNI) |+| バックエンド API | FastAPI — WebSockets — SQLite |+| フロントエンド | React 19 — Vite — D3.js v7 — TopoJSON |+| デスクトップ | Electron 44 |+| ジオロケーション | **オフラインのみ** — DB-IP Lite (CC BY 4.0) を gzip 同梱 `backend/data/geo/`、初回起動時に展開。MaxMind GeoLite2 `.mmdb` も対応 |++### セキュリティとプライバシー++- **API トークン** — 全 REST エンドポイントと WebSocket がトークン必須。Electron は起動ごとに生成;Docker/ブラウザではバックエンドログに一度だけ表示され `data/api_token.txt` に保存。`http://localhost:8000/?token=<TOKEN>` で UI を開く。+- **デフォルト loopback のみ** — API は全モードで `127.0.0.1` にバインド。LAN アクセスが必要な場合のみ `SNITCH_BIND=0.0.0.0`(トークンは依然必須)。+- **CORS/WebSocket Origin 許可リスト** — `localhost:5173`、バックエンド自身の origin、Electron の `file://` ページのみ接続可。+- **ジオロケーションは 100% オフライン** — オンライン参照は*一切なし*。DB-IP Lite ([CC BY 4.0](https://db-ip.com/db/lite.php)) は `<data_dir>/geo/` へ自動展開。新しい `.mmdb` を置くか設定から DB-IP Lite をダウンロード可(明示的同意;他のオプトイン外向き呼び出し — threat intel・webhook・更新確認 — は [PRIVACY.md](PRIVACY.md) に記載)。+- **すべてのデータはローカル** — `snitch.db`(24 時間スライディング、`retention_hours`)と `data/logs/snitch.log` はマシンから出ません。テレメトリなし。外向き呼び出しはすべてオプトイン。+- **設定の永続化** — ポートフィルタ、除外プロセス、IP ホワイトリスト、ファイアウォールルール、言語、保持期間は SQLite に保存され再起動時に復元。+- **ファイアウォールルールは best-effort** — バックエンドが OS ファイアウォール(`netsh advfirewall`、`iptables`、`pf` アンカー)を駆動。権限不足時はルールを保持し*可視化*のためにマッチング(BLOCKED_ATTEMPT アラート)+「未適用」と正直に表示。ロックダウン中も loopback+LAN は維持。+- **Threat intel・webhook はオプトイン** — デフォルト無効。有効化すると外向き呼び出しが追加されます([PRIVACY.md](PRIVACY.md))。+- **アラート抑制** — 各アラートに「この種類/ホストを無視」;ルールは永続化(`alert_suppressions`)、`POST|DELETE|GET /alerts/ignore` で管理。+- **履歴** — 分単位のホスト別・プロセス別バイト/パケット集計を SQLite(`host_history`、`process_history`)に保持、アプリ別ビューと `GET /history/*` を駆動。+- **診断** — `GET /diagnostics` は秘密情報を含まないランタイム JSON スナップショット;設定パネルからエクスポート可。+- **LAN デバイス** — システム ARP テーブルから受動的検出、アクティブスキャンなし。名前はデバイス自身が発信するものから学習:mDNS `*.local`、LLMNR/NetBIOS、DHCP hostname、完全オフライン IEEE OUI テーブル。ゲートウェイはルーターとして自動検出。+- 完全な脅威モデルは [docs/threat-model.md](docs/threat-model.md)、セキュリティスイートは [docs/FIREWALL.md](docs/FIREWALL.md) を参照。++### Docker (Linux)++Docker デプロイは Docker 以外何もインストールしたくない Linux ユーザー向けです。+`network_mode: host` によりコンテナはホストの実トラフィックを見ます。++**ビルド済みイメージ** — クローン・ビルド不要:++```bash+sudo docker run --network host --cap-add NET_ADMIN --cap-add NET_RAW \+ -v snitch-data:/app/data ghcr.io/aixisstudio/snitch+```++> **注意:** Mac/Windows の Docker Desktop は VM 内で動作しホストトラフィックをキャプチャできません。これらのプラットフォームでは Electron アプリを使用。++API トークン(起動時に一度表示、または `cat data/api_token.txt`)を取得し、ブラウザで **http://localhost:8000/?token=TOKEN** を開く。+バックグラウンド: `sudo docker compose up -d --build`++Docker の制限: プロセス帰属はコンテナ内プロセスのみ;LAN スキャナはネットワーク構成により利用不可の場合あり。++### 開発++要件: Python 3.11+、Node.js 18+、[Npcap](https://npcap.com/)(Windows のみ)、バックエンド用管理者ターミナル。++> **デモモード** — `SNITCH_DEMO=1` で合成トラフィックを実パイプラインに流す:root 不要、libpcap 不要、実パケット不問。スクリーンショットやテストに最適。++```bash+cd backend && pip install -r requirements.txt && python run_backend.py+cd frontend && npm install && npm run dev # http://localhost:5173/?token=TOKEN+cd electron && npm install && VITE_DEV=1 npx electron .+```++テスト:++```bash+cd backend && pip install -r requirements-dev.txt && python -m pytest tests/ -v+cd frontend && npm test+```++### プロジェクト構成++```+snitch/+├── backend/ FastAPI + libpcap キャプチャ(ctypes、独自パーサ)+├── frontend/ React + D3.js UI(8 言語)+├── electron/ Electron ラッパー(main、splash、preload)+├── data/ 実行時データ(SQLite、geo/ 内 .mmdb)+└── dist/ ビルド成果物(バックエンド exe、インストーラ)+```++---++## ライセンス++AGPL v3 — [LICENSE](LICENSE) 参照。自由に使用・学習・改変可;派生物は AGPL v3 のオープンソースを維持する必要があります。++## スター履歴++[](https://star-history.com/#aixisstudio/Snitch&Date)diff --git a/README.md b/README.mdindex 0e3d2b7..913bc81 100644--- a/README.md+++ b/README.md@@ -4,7 +4,7 @@**Track every hidden flow. / Traquez chaque flux masqué.**-[English](#english) | [Français](#français) | [中文](README.zh-CN.md)+[English](#english) | [Français](#français) | [Español](README.es.md) | [Deutsch](README.de.md) | [Русский](README.ru.md) | [日本語](README.ja.md) | [Português](README.pt-BR.md) | [中文](README.zh-CN.md)⭐ **If Snitch helps you, a star means a lot! / Si Snitch vous aide, une étoile compte beaucoup !** ⭐diff --git a/README.pt-BR.md b/README.pt-BR.mdnew file mode 100644index 0000000..5990450--- /dev/null+++ b/README.pt-BR.md@@ -0,0 +1,169 @@+<div align="center">++# Snitch++**Rastreie cada conexão escondida.**++[English](README.md#english) | [Français](README.md#français) | [Español](README.es.md) | [Deutsch](README.de.md) | [Русский](README.ru.md) | [日本語](README.ja.md) | **Português** | [中文](README.zh-CN.md)++⭐ **Se o Snitch te ajuda, uma estrela significa muito!** ⭐++[](LICENSE)+[]()+[]()+[]()+[](https://github.com/aixisstudio/Snitch/releases/latest)+[](https://github.com/aixisstudio/Snitch/stargazers)++<!-- PT-BR: Captura ao vivo do modo demo (SNITCH_DEMO=1) — apenas tráfego sintético. -->+++</div>++---++**Snitch** é um visualizador de tráfego de rede em tempo real.+Veja cada conexão que seu computador faz — com quem fala, onde está e qual aplicativo é o responsável.++Toda a interface está disponível em **English, Français, Español, Deutsch, Русский, 日本語, Português (BR) e 简体中文**: use o seletor de idioma na barra de ferramentas.++### Por que Snitch?++- **vs Little Snitch / Lulu** — mesma ideia (visibilidade por app + regras de bloqueio de saída), mas o Snitch é multiplataforma, gratuito e open-source. O bloqueio é orquestrado pelo firewall nativo do SO (`netsh` / `iptables` / `pf`) — o Snitch nunca filtra em user-space.+- **vs GlassWire** — Snitch é gratuito, open-source (AGPL), sem conta e **zero chamadas externas** sem opt-in; até a geolocalização é offline.+- **vs Wireshark** — Snitch dá uma visão geral ao vivo que qualquer um lê, em vez de dissecação bruta de pacotes.+- **vs monitores na nuvem** — tudo roda em `127.0.0.1` atrás de um token; seus dados de tráfego nunca saem da máquina.++### Funcionalidades++| Recurso | Descrição |+|---|---|+| Grafo de força | Grafo de nós ao vivo — sua máquina no centro, cada conexão um nó |+| Mapa mundial | IPs geolocalizados com arcos animados num globo interativo |+| Timeline 15/30/60 min | Histórico deslizante local em SQLite (retenção de 24 h) |+| Detecção de anomalias | Varreduras de portas, beaconing (C2 em intervalo regular), exfiltração potencial |+| Detecção avançada | Heurística de túnel DNS, portas em claro, desvio de baseline de país por app |+| Orquestração de firewall | Regras de bloqueio (IP/CIDR/domínio/processo/porta) aplicadas ao firewall do SO — `netsh`/`iptables`/`pf`, persistidas, contadores por regra |+| Modo lockdown | Botão de pânico — sinaliza e bloqueia todo tráfego de saída público; a LAN continua |+| Resposta a incidentes | Matar / suspender processo, bloquear IP — um clique no detalhe da conexão |+| Threat intelligence | Verificações de reputação **opt-in** (AbuseIPDB / AlienVault OTX / VirusTotal) com sua própria chave de API — desligado por padrão, resultados em cache |+| Auditoria de segurança | Relatório de hardening integrado — pontuação, achados, recomendações em linguagem clara |+| Exportação forense | Pacote de investigação em um clique — árvore de processos + SHA-256 do binário, histórico e alertas relacionados (JSON/CSV/STIX) |+| Webhooks de alerta | Encaminhamento **opt-in** de alertas warning/críticos para Discord, Slack, Telegram ou qualquer endpoint |+| Atribuição de processo | Saiba qual app gera qual tráfego (top 5 por conexão) |+| Scanner LAN | Descoberta passiva pela tabela ARP do sistema (sem scans broadcast) |+| Privacy Score | Pontuação em tempo real da exposição do seu tráfego de saída |+| Visão por aplicativo | Destinos, volumes e histórico de 60 min por processo |+| Supressão de alertas | Regras «ignorar host/tipo» persistidas, gerenciáveis na UI |+| Painel de configurações | Idioma, retenção, filtros, download GeoIP com consentimento, diagnóstico |+| Detecção de trackers | Listas de domínios por sufixo em arquivos editáveis (`backend/classifier/lists/`) |+| Monitor de banda | Sparkline de MB/s ao vivo |+| UI em 8 idiomas | EN · FR · ES · DE · RU · JA · PT-BR · ZH-CN — troca em um clique, locales em `frontend/src/locales/` |+| Tema claro / escuro | Segue a preferência do SO, alternância manual persistida |+| Atualização automática | O app desktop consulta o GitHub Releases (desativável em Configurações; `SNITCH_NO_UPDATE=1`) |+| QUIC / HTTP/3 | Fluxos UDP/443 rotulados honestamente — o SNI do QUIC é criptografado e nunca lido |+| Watchlist | Fixe IPs/domínios — alerta dedicado no primeiro contato |+| Alerta de pico de upload | Teto de MB/min por processo com limiar ajustável |+| Seletor de interface | Escolha qual adaptador é monitorado — sem variável de ambiente |+| Contexto Wi-Fi | SSID atual na barra de ferramentas |+| Exportação | Grafo + alertas para JSON/CSV, um clique |++### Download++| Plataforma | Pacote |+|---|---|+| **macOS (Apple Silicon)** | `brew install --cask aixisstudio/tap/snitch` — ou **Snitch.app** zip/dmg da [última release](https://github.com/aixisstudio/Snitch/releases/latest) |+| **Linux** | **Snitch AppImage / .deb / .snap** da [última release](https://github.com/aixisstudio/Snitch/releases/latest) — ou `sudo docker compose up --build`, veja [Docker (Linux)](#docker-linux) |+| **Windows** | **Snitch Setup** `.exe` — instalador NSIS de um clique (app nativo, prompt UAC ao abrir, verificação de Npcap embutida) da [última release](https://github.com/aixisstudio/Snitch/releases/latest). Alternativa lite: `Snitch-Lite-Setup` (backend + UI no navegador). Requer [Npcap](https://npcap.com/) |+| **Todas (1 clique)** | [Pinokio](https://pinokio.co/apps/github-com-aixisstudio-snitch) — instala dependências, sobe o backend, abre a UI |++Ou pegue a última release: **[github.com/aixisstudio/Snitch/releases](https://github.com/aixisstudio/Snitch/releases)**++> **Primeira execução no macOS** — o Snitch é assinado ad-hoc, não notarizado (sem Apple Developer ID pago). O `brew install --cask` remove a quarentena para você. Para o zip manual: clique direito → **Abrir**, ou `xattr -dr com.apple.quarantine /Applications/Snitch.app`. Na primeira execução o Snitch pede sua senha de admin **uma vez** — a captura de pacotes exige, como tcpdump/Wireshark; a UI permanece sem privilégios.+>+> **Assinatura de código Windows** — os builds Windows serão assinados com Authenticode graças a um certificado open source gratuito da [SignPath Foundation](https://signpath.org) via [SignPath.io](https://signpath.io) (pedido enviado, aguardando aprovação). Até o primeiro build assinado, o SmartScreen pode avisar — clique **Mais informações → Executar mesmo assim**.++### Stack++| Camada | Tecnologia |+|---|---|+| Captura de pacotes | ctypes → libpcap — Npcap (Windows) / libpcap (Linux/macOS) — parser próprio (IPv4/IPv6/TCP/UDP/DNS/TLS-SNI) |+| API backend | FastAPI — WebSockets — SQLite |+| Frontend | React 19 — Vite — D3.js v7 — TopoJSON |+| Empacotador desktop | Electron 44 |+| Geolocalização | **Apenas offline** — DB-IP Lite (CC BY 4.0) embutida gzip em `backend/data/geo/`, extraída na primeira execução; `.mmdb` MaxMind GeoLite2 também suportado |++### Segurança e privacidade++- **Token de API** — todo endpoint REST e o WebSocket exigem token. O Electron o gera por execução; em Docker/navegador é impresso uma vez nos logs e guardado em `data/api_token.txt`. Abra a UI em `http://localhost:8000/?token=<TOKEN>`.+- **Só loopback por padrão** — a API escuta em `127.0.0.1` em todos os modos. Use `SNITCH_BIND=0.0.0.0` apenas para acesso LAN explícito (o token continua obrigatório).+- **Allowlist CORS/Origin de WebSocket** — apenas `localhost:5173`, a origem do próprio backend e páginas `file://` do Electron podem conectar.+- **Geolocalização 100 % offline** — *nenhuma* consulta online. DB-IP Lite ([CC BY 4.0](https://db-ip.com/db/lite.php)) é extraída para `<data_dir>/geo/`; você pode soltar `.mmdb` MaxMind mais novas ou baixar DB-IP Lite em Configurações (consentimento explícito; as demais chamadas opt-in — threat intel, webhooks, atualizações — estão em [PRIVACY.md](PRIVACY.md)).+- **Todos os dados ficam locais** — `snitch.db` (janela deslizante de 24 h, `retention_hours`) e `data/logs/snitch.log` nunca saem da máquina. Sem telemetria. Toda chamada externa é opt-in.+- **Configurações persistem** — filtros de porta, processos excluídos, whitelist de IP, regras de firewall, idioma e retenção são guardados em SQLite e restaurados no reinício.+- **Regras de firewall best-effort** — o backend pilota o firewall do SO (`netsh advfirewall`, `iptables`, âncoras `pf`); sem privilégios a regra é mantida e avaliada para *visibilidade* (alertas BLOCKED_ATTEMPT), marcada «não aplicada» em vez de fingir aplicação. O lockdown mantém loopback + LAN para a UI continuar acessível.+- **Threat intel e webhooks opt-in** — desligados por padrão; ativar um provedor ou webhook adiciona chamadas externas, documentadas em [PRIVACY.md](PRIVACY.md).+- **Supressão de alertas** — cada alerta oferece «Ignorar este tipo/host»; regras persistidas (`alert_suppressions`), gerenciáveis via `POST|DELETE|GET /alerts/ignore`.+- **Histórico** — agregados por minuto, por host e por processo em SQLite (`host_history`, `process_history`), alimentando a visão por aplicativo e `GET /history/*`.+- **Diagnóstico** — `GET /diagnostics` devolve um snapshot JSON do runtime sem segredos; exportável em Configurações.+- **Dispositivos LAN** descobertos passivamente via tabela ARP — sem scan broadcast ativo. Nomes aprendidos do que os próprios dispositivos emitem: mDNS `*.local`, LLMNR/NetBIOS, hostname DHCP, tabela IEEE OUI offline completa; o gateway é detectado como roteador.+- Veja [docs/threat-model.md](docs/threat-model.md) para o modelo de ameaças completo e [docs/FIREWALL.md](docs/FIREWALL.md) para a suíte de segurança.++### Docker (Linux)++O deploy em Docker é para usuários Linux que querem rodar o Snitch sem instalar mais nada.+A captura funciona via `network_mode: host` — o contêiner vê o tráfego real do host.++**Imagem pronta** — sem clone nem build:++```bash+sudo docker run --network host --cap-add NET_ADMIN --cap-add NET_RAW \+ -v snitch-data:/app/data ghcr.io/aixisstudio/snitch+```++> **Nota:** o Docker Desktop no Mac/Windows roda numa VM e não consegue capturar o tráfego do host. Use o app Electron nessas plataformas.++Pegue o token de API (impresso uma vez na inicialização, ou `cat data/api_token.txt`) e abra **http://localhost:8000/?token=TOKEN** no navegador.+Em segundo plano: `sudo docker compose up -d --build`++Limitações do Docker: atribuição de processo restrita aos processos do contêiner; o scanner LAN pode não estar disponível conforme a rede.++### Desenvolvimento++Requisitos: Python 3.11+, Node.js 18+, [Npcap](https://npcap.com/) (só Windows), terminal com privilégios para o backend.++> **Modo demo** — `SNITCH_DEMO=1` alimenta tráfego sintético pelo pipeline real: sem root, sem libpcap, sem pacotes reais. Ideal para capturas de tela e testes.++```bash+cd backend && pip install -r requirements.txt && python run_backend.py+cd frontend && npm install && npm run dev # http://localhost:5173/?token=TOKEN+cd electron && npm install && VITE_DEV=1 npx electron .+```++Testes:++```bash+cd backend && pip install -r requirements-dev.txt && python -m pytest tests/ -v+cd frontend && npm test+```++### Estrutura do projeto++```+snitch/+├── backend/ FastAPI + captura libpcap (ctypes, parser próprio)+├── frontend/ UI React + D3.js (8 idiomas)+├── electron/ Empacotador Electron (main, splash, preload)+├── data/ Dados em execução (SQLite, .mmdb em geo/)+└── dist/ Saída compilada (exe do backend, instalador)+```++---++## Licença++AGPL v3 — veja [LICENSE](LICENSE). Livre para usar, estudar e modificar; obras derivadas devem permanecer open source sob AGPL v3.++## Histórico de estrelas++[](https://star-history.com/#aixisstudio/Snitch&Date)diff --git a/README.ru.md b/README.ru.mdnew file mode 100644index 0000000..8f9f3b4--- /dev/null+++ b/README.ru.md@@ -0,0 +1,169 @@+<div align="center">++# Snitch++**Отслеживай каждое скрытое соединение.**++[English](README.md#english) | [Français](README.md#français) | [Español](README.es.md) | [Deutsch](README.de.md) | **Русский** | [日本語](README.ja.md) | [Português](README.pt-BR.md) | [中文](README.zh-CN.md)++⭐ **Если Snitch полезен — звезда много значит!** ⭐++[](LICENSE)+[]()+[]()+[]()+[](https://github.com/aixisstudio/Snitch/releases/latest)+[](https://github.com/aixisstudio/Snitch/stargazers)++<!-- RU: Скрин демо-режима (SNITCH_DEMO=1) — только синтетический трафик. -->+++</div>++---++**Snitch** — визуализатор сетевого трафика в реальном времени.+Видно каждое соединение компьютера: с кем он говорит, где находится собеседник и какое приложение отвечает.++Весь интерфейс доступен на **English, Français, Español, Deutsch, Русский, 日本語, Português (BR) и 简体中文**: переключатель языка в панели инструментов.++### Зачем Snitch?++- **vs Little Snitch / Lulu** — та же идея (видимость по приложениям + правила блокировки), но Snitch кроссплатформен, бесплатен и открыт. Блокировка оркестрируется через нативный фаервол ОС (`netsh` / `iptables` / `pf`) — Snitch никогда не фильтрует в user-space.+- **vs GlassWire** — Snitch бесплатен, open source (AGPL), без аккаунта и **не делает исходящих вызовов** без opt-in; даже геолокация офлайн.+- **vs Wireshark** — Snitch даёт живой высокоуровневый обзор вместо сырой диссекции пакетов.+- **vs облачные мониторы** — всё работает на `127.0.0.1` за токеном; данные трафика не покидают машину.++### Возможности++| Функция | Описание |+|---|---|+| Force-граф | Живой граф узлов — машина в центре, каждое соединение — узел |+| Карта мира | Геолокализованные IP с анимированными дугами на интерактивном глобусе |+| Таймлайн 15/30/60 мин | Скользящая история локально в SQLite (хранение 24 ч) |+| Детекция аномалий | Сканирование портов, beaconing (C2 через равные интервалы), потенциальная эксфильтрация |+| Продвинутая детекция | Эвристика DNS-туннеля, незашифрованные порты, отклонение от странового профиля приложения |+| Оркестрация фаервола | Правила блокировки (IP/CIDR/домен/процесс/порт) применяются к фаерволу ОС — `netsh`/`iptables`/`pf`, персистентность, счётчики блокировок |+| Режим lockdown | Паническая кнопка — помечает и блокирует весь исходящий публичный трафик, LAN остаётся |+| Реагирование на инциденты | Убить / приостановить процесс, заблокировать IP — в один клик из деталей соединения |+| Threat intelligence | **Opt-in** проверки репутации (AbuseIPDB / AlienVault OTX / VirusTotal) с вашим API-ключом — выключено по умолчанию, результаты кэшируются |+| Аудит безопасности | Встроенный отчёт харденинга — оценка, находки, рекомендации простым языком |+| Форензик-экспорт | Пакет расследования в один клик — дерево процессов + SHA-256 бинарника, история и связанные тревоги (JSON/CSV/STIX) |+| Webhook-оповещения | **Opt-in** пересылка warning/critical-тревог в Discord, Slack, Telegram или любой endpoint |+| Атрибуция процессов | Какая программа генерирует какой трафик (топ-5 на соединение) |+| LAN-сканер | Пассивное обнаружение по системной ARP-таблице (без broadcast-сканов) |+| Privacy Score | Живая оценка экспозиции исходящего трафика |+| Вид по приложениям | Назначения, объёмы и история 60 мин по процессам |+| Подавление тревог | Персистентные правила «игнорировать хост/тип», управляемые в UI |+| Панель настроек | Язык, хранение, фильтры, загрузка GeoIP с согласия, диагностика |+| Детекция трекеров | Списки доменов по суффиксам в редактируемых файлах (`backend/classifier/lists/`) |+| Монитор полосы | Живой спарклайн MB/s |+| UI на 8 языках | EN · FR · ES · DE · RU · JA · PT-BR · ZH-CN — переключение в один клик, локали в `frontend/src/locales/` |+| Светлая/тёмная тема | По умолчанию следует системе, ручное переключение сохраняется |+| Автообновление | Десктоп-приложение проверяет GitHub Releases (отключается в настройках; `SNITCH_NO_UPDATE=1`) |+| QUIC / HTTP/3 | Потоки UDP/443 помечаются честно — SNI в QUIC зашифрован и не читается |+| Watchlist | Закрепите IP/домены — отдельная тревога при первом контакте |+| Тревога пика отправки | Потолок МБ/мин на процесс с настраиваемым порогом |+| Выбор интерфейса | Какой адаптер слушать — без переменных окружения |+| Контекст Wi-Fi | Текущий SSID в панели инструментов |+| Экспорт | Граф + тревоги в JSON/CSV в один клик |++### Скачать++| Платформа | Пакет |+|---|---|+| **macOS (Apple Silicon)** | `brew install --cask aixisstudio/tap/snitch` — или **Snitch.app** zip/dmg из [последнего релиза](https://github.com/aixisstudio/Snitch/releases/latest) |+| **Linux** | **Snitch AppImage / .deb / .snap** из [последнего релиза](https://github.com/aixisstudio/Snitch/releases/latest) — или `sudo docker compose up --build`, см. [Docker (Linux)](#docker-linux) |+| **Windows** | **Snitch Setup** `.exe` — установщик NSIS в один клик (нативное приложение, UAC при запуске, проверка Npcap встроена) из [последнего релиза](https://github.com/aixisstudio/Snitch/releases/latest). Облегчённая альтернатива: `Snitch-Lite-Setup` (бэкенд + UI в браузере). Требуется [Npcap](https://npcap.com/) |+| **Все (1 клик)** | [Pinokio](https://pinokio.co/apps/github-com-aixisstudio-snitch) — ставит зависимости, запускает бэкенд, открывает UI |++Или возьмите последний релиз: **[github.com/aixisstudio/Snitch/releases](https://github.com/aixisstudio/Snitch/releases)**++> **Первый запуск на macOS** — Snitch подписан ad-hoc, без нотаризации (нет платного Apple Developer ID). `brew install --cask` снимает карантин за вас. Для ручного zip: правый клик → **Открыть**, или `xattr -dr com.apple.quarantine /Applications/Snitch.app`. При первом запуске Snitch **один раз** спросит пароль администратора — захват пакетов этого требует, как tcpdump/Wireshark; UI остаётся без привилегий.+>+> **Подпись кода Windows** — сборки Windows будут подписываться Authenticode бесплатным open-source сертификатом [SignPath Foundation](https://signpath.org) через [SignPath.io](https://signpath.io) (заявка подана, ожидает одобрения). До первой подписанной сборки SmartScreen может предупреждать — **Подробнее → Выполнить в любом случае**.++### Стек++| Слой | Технология |+|---|---|+| Захват пакетов | ctypes → libpcap — Npcap (Windows) / libpcap (Linux/macOS) — собственный парсер (IPv4/IPv6/TCP/UDP/DNS/TLS-SNI) |+| Backend API | FastAPI — WebSockets — SQLite |+| Frontend | React 19 — Vite — D3.js v7 — TopoJSON |+| Десктоп-обёртка | Electron 44 |+| Геолокация | **Только офлайн** — DB-IP Lite (CC BY 4.0) идёт gzip'нутой в `backend/data/geo/`, распаковывается при первом запуске; поддерживаются и `.mmdb` MaxMind GeoLite2 |++### Безопасность и приватность++- **API-токен** — каждый REST-endpoint и WebSocket требуют токен. Electron генерирует его при запуске; в Docker/браузере печатается один раз в логах и сохраняется в `data/api_token.txt`. Откройте UI: `http://localhost:8000/?token=<ТОКЕН>`.+- **Только loopback по умолчанию** — API слушает `127.0.0.1` во всех режимах. `SNITCH_BIND=0.0.0.0` — только для явного LAN-доступа (токен обязателен).+- **Allowlist CORS/Origin для WebSocket** — подключаться могут только `localhost:5173`, собственный origin бэкенда и `file://`-страницы Electron.+- **Геолокация 100 % офлайн** — *никаких* онлайн-запросов. DB-IP Lite ([CC BY 4.0](https://db-ip.com/db/lite.php)) распаковывается в `<data_dir>/geo/`; можно положить свежие `.mmdb` MaxMind или скачать DB-IP Lite в настройках (явное согласие; остальные opt-in вызовы — threat intel, webhooks, обновления — в [PRIVACY.md](PRIVACY.md)).+- **Все данные локальны** — `snitch.db` (скользящее окно 24 ч, `retention_hours`) и `data/logs/snitch.log` не покидают машину. Никакой телеметрии. Каждый исходящий вызов — opt-in.+- **Настройки сохраняются** — фильтры портов, исключённые процессы, белый список IP, правила фаервола, язык и хранение — в SQLite, восстанавливаются при рестарте.+- **Правила фаервола best-effort** — бэкенд управляет фаерволом ОС (`netsh advfirewall`, `iptables`, якоря `pf`); без привилегий правило сохраняется и матчится для *видимости* (тревоги BLOCKED_ATTEMPT) с честной меткой «не применено». Lockdown сохраняет loopback + LAN.+- **Threat intel и webhooks — opt-in** — выключены по умолчанию; включение провайдера или webhook добавляет исходящие вызовы (см. [PRIVACY.md](PRIVACY.md)).+- **Подавление тревог** — у каждой тревоги есть «Игнорировать тип/хост»; правила персистентны (`alert_suppressions`), управляются через `POST|DELETE|GET /alerts/ignore`.+- **История** — поминутные агрегаты по хостам и процессам в SQLite (`host_history`, `process_history`), питают вид по приложениям и `GET /history/*`.+- **Диагностика** — `GET /diagnostics` возвращает JSON-снимок среды без секретов; экспортируется из настроек.+- **LAN-устройства** обнаруживаются пассивно по ARP-таблице — без активных сканов. Имена — из того, что устройства сами вещают: mDNS `*.local`, LLMNR/NetBIOS, hostname DHCP, полная офлайн-таблица IEEE OUI; шлюз определяется как роутер.+- См. [docs/threat-model.md](docs/threat-model.md) для модели угроз и [docs/FIREWALL.md](docs/FIREWALL.md) для security-набора.++### Docker (Linux)++Docker-развёртывание — для пользователей Linux, запускающих Snitch без установки чего-либо ещё.+Захват работает через `network_mode: host` — контейнер видит реальный трафик хоста.++**Готовый образ** — без клонирования и сборки:++```bash+sudo docker run --network host --cap-add NET_ADMIN --cap-add NET_RAW \+ -v snitch-data:/app/data ghcr.io/aixisstudio/snitch+```++> **Примечание:** Docker Desktop на Mac/Windows работает внутри VM и не может захватывать трафик хоста. Используйте приложение Electron.++Токен API — выводится один раз при запуске или `cat data/api_token.txt`, затем откройте **http://localhost:8000/?token=ТОКЕН** в браузере.+В фоне: `sudo docker compose up -d --build`++Ограничения Docker: атрибуция процессов — только процессы контейнера; LAN-сканер может быть недоступен в некоторых сетях.++### Разработка++Требования: Python 3.11+, Node.js 18+, [Npcap](https://npcap.com/) (только Windows), терминал администратора для бэкенда.++> **Демо-режим** — `SNITCH_DEMO=1` прогоняет синтетический трафик через настоящий pipeline: ни root, ни libpcap, ни реальных пакетов. Идеально для скриншотов и тестов.++```bash+cd backend && pip install -r requirements.txt && python run_backend.py+cd frontend && npm install && npm run dev # http://localhost:5173/?token=ТОКЕН+cd electron && npm install && VITE_DEV=1 npx electron .+```++Тесты:++```bash+cd backend && pip install -r requirements-dev.txt && python -m pytest tests/ -v+cd frontend && npm test+```++### Структура проекта++```+snitch/+├── backend/ FastAPI + захват libpcap (ctypes, собственный парсер)+├── frontend/ UI на React + D3.js (8 языков)+├── electron/ Обёртка Electron (main, splash, preload)+├── data/ Данные выполнения (SQLite, .mmdb в geo/)+└── dist/ Сборка (exe бэкенда, установщик)+```++---++## Лицензия++AGPL v3 — см. [LICENSE](LICENSE). Свободно использовать, изучать и изменять; производные должны оставаться open source под AGPL v3.++## История звёзд++[](https://star-history.com/#aixisstudio/Snitch&Date)diff --git a/README.zh-CN.md b/README.zh-CN.mdindex ea38af5..e095e8a 100644--- a/README.zh-CN.md+++ b/README.zh-CN.md@@ -4,7 +4,7 @@**追踪每一个隐藏的网络连接。**-[English](README.md#english) | [Français](README.md#français) | **中文**+[English](README.md#english) | [Français](README.md#français) | [Español](README.es.md) | [Deutsch](README.de.md) | [Русский](README.ru.md) | [日本語](README.ja.md) | [Português](README.pt-BR.md) | **中文**⭐ **如果 Snitch 对你有帮助,一颗 Star 意义重大!** ⭐@@ -12,30 +12,25 @@[]()[]()[]()-[]()[](https://github.com/aixisstudio/Snitch/releases/latest)-[](https://github.com/aixisstudio/Snitch/releases/latest)[](https://github.com/aixisstudio/Snitch/stargazers)-<!-- EN: Live capture of the demo mode (SNITCH_DEMO=1) — synthetic traffic only.- ZH: 演示模式 (SNITCH_DEMO=1) 的实时截图 — 仅为合成流量。 -->+<!-- ZH: 演示模式 (SNITCH_DEMO=1) 的实时截图 — 仅为合成流量。 --></div>----## 简介-**Snitch** 是一款实时网络流量可视化工具。-它能让你看到电脑的每一个连接——连接了谁、对方在哪里、以及是哪个应用程序发起的。+看清电脑的每一个连接——连接了谁、对方在哪里、由哪个应用发起。-整个界面提供 **英语和法语** 两种语言:使用右上角工具栏的 `EN / FR` 切换。+整个界面提供 **English、Français、Español、Deutsch、Русский、日本語、Português (BR) 和 简体中文**:使用右上角工具栏中的语言选择器切换。### 为什么选择 Snitch?-- **对比 Little Snitch / Lulu** —— 它们是 macOS 防火墙,用于*阻止*连接;Snitch 则*可视化并解释*流量,且跨平台、免费、开源。-- **对比 GlassWire** —— Snitch 免费、开源(AGPL),无需注册账号,**零对外网络请求**——连地理位置查询都是离线完成。+- **对比 Little Snitch / Lulu** —— 同样的思路(按应用可视化+出站阻断规则),但 Snitch 跨平台、免费且开源。阻断通过操作系统原生防火墙(`netsh` / `iptables` / `pf`)编排——Snitch 绝不在用户态做包过滤。+- **对比 GlassWire** —— Snitch 免费、开源(AGPL)、无需账号,且默认**零对外请求**;连地理定位都是离线的。- **对比 Wireshark** —— Snitch 提供任何人都能读懂的实时高层概览,而不是原始数据包剖析。- **对比云端监控方案** —— 一切运行在 `127.0.0.1` 并受令牌保护;你的流量数据永远不会离开本机。@@ -43,112 +38,106 @@| 功能 | 说明 ||---|---|-| 力导向图 | 实时节点图——你的机器居中,每个连接为一个节点 |-| 世界地图 | 交互式地球仪上的地理位置 IP 与动画弧线 |+| 力导向图 | 实时节点图——你的机器居中,每个连接是一个节点 |+| 世界地图 | 地理定位的 IP 在可交互地球仪上以动画弧线展示 || 15/30/60 分钟时间线 | 本地 SQLite 滑动历史(保留 24 小时) |-| 异常检测 | 标记端口扫描、信标回连(beaconing)、潜在数据外泄 |-| 进程归属 | 知道哪个应用产生了哪条流量(每条连接前 5 名) |-| 局域网扫描 | 通过系统 ARP 表被动发现设备(无广播扫描) |-| 隐私评分 | 实时评估你的出站流量暴露程度 |-| 应用视图 | 每个进程的目的地、流量与 60 分钟历史 |-| 告警抑制 | 可持久化的「忽略此主机/类型」规则,界面内可管理 |-| 设置面板 | 语言、保留时长、过滤器、需授权的 GeoIP 下载、诊断 |-| 追踪器识别 | 后缀匹配的域名列表,以可编辑数据文件形式提供(`backend/classifier/lists/`) |+| 异常检测 | 标记端口扫描、beaconing(固定间隔 C2)、潜在数据外泄 |+| 高级检测 | DNS 隧道启发式、明文端口、按应用的国家基线偏离 |+| 防火墙编排 | 阻断规则(IP/CIDR/域名/进程/端口)下发到 OS 防火墙——`netsh`/`iptables`/`pf`,持久化,按规则计数被拦次数 |+| Lockdown 模式 | 应急开关——标记并阻断所有出站公网流量,局域网保持可用 |+| 事件响应 | 结束/挂起进程、阻断 IP——从连接详情一键操作 |+| 威胁情报 | **选择性开启**的信誉查询(AbuseIPDB / AlienVault OTX / VirusTotal),使用你自己的 API 密钥——默认关闭,结果本地缓存 |+| 安全审计 | 内置加固报告——评分、发现项、通俗语言建议 |+| 取证导出 | 一键调查包——进程树+二进制 SHA-256、历史与关联告警(JSON/CSV/STIX) |+| Webhook 告警 | **选择性开启**将 warning/critical 告警实时转发到 Discord、Slack、Telegram 或任意端点 |+| 进程归属 | 知道哪个应用产生了哪份流量(每个连接 Top 5) |+| LAN 扫描器 | 通过系统 ARP 表被动发现(无广播扫描) |+| 隐私评分 | 出站流量暴露度的实时评分 |+| 按应用视图 | 按进程展示目的地、流量与 60 分钟历史 |+| 告警抑制 | 持久化的「忽略主机/类型」规则,可在 UI 中管理 |+| 设置面板 | 语言、保留期、过滤器、需同意的 GeoIP 下载、诊断 |+| 跟踪器检测 | 后缀匹配域名列表,以可编辑数据文件提供(`backend/classifier/lists/`) || 带宽监控 | 实时 MB/s 迷你曲线 |-| EN / FR 界面 | 完整双语界面,一键切换 |-| 明暗主题 | 默认跟随系统偏好,手动切换并记住选择 |+| 8 语言 UI | EN · FR · ES · DE · RU · JA · PT-BR · ZH-CN——一键切换,语言包位于 `frontend/src/locales/` |+| 浅色/深色主题 | 默认跟随系统,手动切换会被记住 |+| 自动更新 | 桌面应用检查 GitHub Releases(可在设置中关闭;`SNITCH_NO_UPDATE=1`) |+| QUIC / HTTP/3 | UDP/443 流如实标注——QUIC 的 SNI 已加密,绝不读取 |+| 监视列表 | 固定 IP/域名——流量一旦触碰立即发出专属告警 |+| 上传峰值告警 | 按进程 MB/分钟上限,阈值可调 |+| 网卡选择器 | 选择监听哪块网卡——无需环境变量 |+| Wi-Fi 上下文 | 当前 SSID 显示在工具栏 |+| 导出 | 图+告警一键导出 JSON/CSV |### 下载-| 平台 | 安装方式 |+| 平台 | 安装包 ||---|---|-| **macOS(Apple Silicon)** | `brew install --cask aixisstudio/tap/snitch` —— 或 [Snitch-1.0.5-macos-arm64.zip](https://github.com/aixisstudio/Snitch/releases/download/v1.0.5/Snitch-1.0.5-macos-arm64.zip) |-| **Linux** | `sudo docker compose up --build` —— 见 [Docker (Linux)](#docker-linux) |-| **Windows** | [snitch-backend-windows-latest.tar.gz](https://github.com/aixisstudio/Snitch/releases/latest)(后端,需要 [Npcap](https://npcap.com/))—— 或从源码构建,见 [构建安装包](#构建安装包) |-| **全平台(一键)** | [Pinokio](https://pinokio.co/apps/github-com-aixisstudio-snitch) —— 自动安装依赖、启动后端并打开界面 |+| **macOS (Apple Silicon)** | `brew install --cask aixisstudio/tap/snitch` —— 或从[最新发布](https://github.com/aixisstudio/Snitch/releases/latest)获取 **Snitch.app** zip/dmg |+| **Linux** | 从[最新发布](https://github.com/aixisstudio/Snitch/releases/latest)获取 **Snitch AppImage / .deb / .snap** —— 或 `sudo docker compose up --build`,见 [Docker (Linux)](#docker-linux) |+| **Windows** | **Snitch Setup** `.exe` —— 一键 NSIS 安装器(原生应用,启动时 UAC 提示,内置 Npcap 检查),来自[最新发布](https://github.com/aixisstudio/Snitch/releases/latest)。轻量替代:`Snitch-Lite-Setup`(后端+浏览器 UI)。需要 [Npcap](https://npcap.com/) |+| **全部(一键)** | [Pinokio](https://pinokio.co/apps/github-com-aixisstudio-snitch) —— 安装依赖、启动后端、打开 UI |-或直接获取最新版本:**[github.com/aixisstudio/Snitch/releases](https://github.com/aixisstudio/Snitch/releases)**+或直接下载最新发布:**[github.com/aixisstudio/Snitch/releases](https://github.com/aixisstudio/Snitch/releases)**-> **macOS 首次运行** — Snitch 为 ad-hoc 签名、未经过公证(没有付费 Apple 开发者证书)。上面的 `brew install --cask` 会帮你移除隔离标记。若使用手动下载的 zip:右键点击 → **打开**,或运行 `xattr -dr com.apple.quarantine /Applications/Snitch.app`。首次启动时 Snitch 会请求管理员密码**一次**——抓包需要该权限,与 tcpdump/Wireshark 相同;界面本身不需要特权。+> **macOS 首次运行** —— Snitch 采用 ad-hoc 签名、未经公证(没有付费 Apple Developer ID)。`brew install --cask` 会自动移除隔离标记。手动 zip:右键 → **打开**,或运行 `xattr -dr com.apple.quarantine /Applications/Snitch.app`。首次启动会**一次性**要求管理员密码——抓包需要权限,与 tcpdump/Wireshark 相同;UI 本身保持非特权。+>+> **Windows 代码签名** —— Windows 构建将使用 [SignPath Foundation](https://signpath.org) 通过 [SignPath.io](https://signpath.io) 提供的免费开源证书进行 Authenticode 签名(已提交申请,待批准)。在首个签名版本发布前,SmartScreen 可能仍会警告——点击**更多信息 → 仍要运行**。### 技术栈-| 层 | 技术 |+| 层次 | 技术 ||---|---|-| 数据包捕获 | ctypes → libpcap —— Npcap(Windows)/ libpcap(Linux/macOS)—— 自研解析器(IPv4/IPv6/TCP/UDP/DNS/TLS-SNI) |+| 数据包捕获 | ctypes → libpcap —— Npcap (Windows) / libpcap (Linux/macOS) —— 自研解析器(IPv4/IPv6/TCP/UDP/DNS/TLS-SNI) || 后端 API | FastAPI —— WebSockets —— SQLite || 前端 | React 19 —— Vite —— D3.js v7 —— TopoJSON || 桌面封装 | Electron 44 |-| 地理位置 | **仅离线** —— 内置 gzip 压缩的 DB-IP Lite(CC BY 4.0),首次运行自动解压;也支持 MaxMind GeoLite2 `.mmdb` |+| 地理定位 | **仅离线** —— DB-IP Lite (CC BY 4.0) 以 gzip 随附于 `backend/data/geo/`,首次运行自动解压;同时支持 MaxMind GeoLite2 `.mmdb` |### 安全与隐私-- **API 令牌** —— 每个 REST 端点和 WebSocket 都需要令牌。Electron 每次启动自动生成;在 Docker/浏览器模式中,令牌会在后端日志中打印一次,并存入 `data/api_token.txt`。通过 `http://localhost:8000/?token=<TOKEN>` 打开界面(或按提示输入)。-- **默认仅监听回环** —— API 在任何模式下都只绑定 `127.0.0.1`。仅当你明确需要局域网访问时才设置 `SNITCH_BIND=0.0.0.0`(令牌认证依然生效)。-- **CORS/WebSocket 来源白名单** —— 仅允许 `localhost:5173`、后端自身来源以及 Electron `file://` 页面连接。-- **地理位置完全离线** —— *没有*在线查询。DB-IP Lite([CC BY 4.0](https://db-ip.com/db/lite.php))以 gzip 形式内置在 `backend/data/geo/`,首次启动自动解压到 `<data_dir>/geo/`——开箱即用,零网络请求。你也可以把更新的 `GeoLite2-City.mmdb`/`GeoLite2-ASN.mmdb`(MaxMind)放入 `<data_dir>/geo/`,或在设置面板下载最新版 DB-IP Lite(需明确授权,是唯一可能的外联请求)。-- **所有数据留在本地** —— `snitch.db`(24 小时滑动窗口,可通过 `retention_hours` 配置)和 `data/logs/snitch.log` 永远不会离开本机。零遥测。唯一可能的外联请求是选择加入的 DB-IP Lite 下载(设置 → “下载 DB-IP Lite”),需要明确点击。-- **设置持久化** —— 端口过滤器、排除进程、IP 白名单、语言和保留时长存储于 SQLite,重启后恢复。-- **告警抑制** —— 每条告警提供「忽略此类型/主机」操作;抑制规则被持久化(`alert_suppressions` 表),在告警发出或记录前生效,重启后依然有效,通过 `POST /alerts/ignore` / `DELETE /alerts/ignore` / `GET /alerts/ignore` 管理。-- **历史记录** —— 按主机与按进程的每分钟字节/包聚合并存储于 SQLite(`host_history`、`process_history`),在保留窗口内驱动应用视图与 `GET /history/host/{ip}` / `GET /history/process/{name}`。-- **诊断** —— `GET /diagnostics` 返回运行时 JSON 快照(捕获状态、GeoIP 数据库状态、接口、版本、路径),不含任何机密;设置面板可导出或打开日志目录(Electron)。-- **局域网设备** 通过系统 ARP 表被动发现——不做主动广播扫描。设备名称来自设备自身广播:mDNS `*.local`(Apple/Linux)、LLMNR 与 NetBIOS 名称(Windows)、DHCP 主机名选项,外加完整的离线 IEEE OUI 厂商表;网关自动识别为路由器。-- 完整威胁模型见 [docs/threat-model.md](docs/threat-model.md)。+- **API 令牌** —— 每个 REST 端点和 WebSocket 都要求令牌。Electron 每次启动生成;Docker/浏览器模式下在后端日志中打印一次并保存到 `data/api_token.txt`。通过 `http://localhost:8000/?token=<令牌>` 打开 UI。+- **默认仅回环** —— API 在所有模式下绑定 `127.0.0.1`。只有明确需要 LAN 访问时才设置 `SNITCH_BIND=0.0.0.0`(令牌仍然必需)。+- **CORS/WebSocket Origin 白名单** —— 仅 `localhost:5173`、后端自身来源和 Electron `file://` 页面可以连接。+- **地理定位 100% 离线** —— *没有任何*在线查询。DB-IP Lite([CC BY 4.0](https://db-ip.com/db/lite.php))自动解压到 `<data_dir>/geo/`;你也可以放入更新的 `.mmdb` 或在设置中下载 DB-IP Lite(明确同意;其他可选出站调用——威胁情报、webhook、更新检查——见 [PRIVACY.md](PRIVACY.md))。+- **所有数据留在本地** —— `snitch.db`(24 小时滑动窗口,`retention_hours` 可调)和 `data/logs/snitch.log` 永不离开本机。无遥测。每一个出站调用都需要你选择开启。+- **设置持久化** —— 端口过滤、排除进程、IP 白名单、防火墙规则、语言和保留期存入 SQLite 并在重启后恢复。+- **防火墙规则尽力而为** —— 后端驱动 OS 防火墙(`netsh advfirewall`、`iptables`、`pf` 锚点);权限不足时规则保留并用于*可见性*匹配(BLOCKED_ATTEMPT 告警),如实标记「未应用」而非假装生效。Lockdown 保留回环+LAN,UI 依然可达。+- **威胁情报与 webhook 为可选** —— 默认关闭;启用提供商或 webhook 会产生出站调用,已在 [PRIVACY.md](PRIVACY.md) 中说明。+- **告警抑制** —— 每条告警可「忽略此类型/此主机」;规则持久化(`alert_suppressions`),通过 `POST|DELETE|GET /alerts/ignore` 管理。+- **历史** —— 按分钟的按主机/按进程字节与包聚保存在 SQLite(`host_history`、`process_history`),驱动按应用视图与 `GET /history/*`。+- **诊断** —— `GET /diagnostics` 返回不含机密的运行时 JSON 快照;可在设置面板导出。+- **LAN 设备** 通过系统 ARP 表被动发现——无主动广播扫描。设备名来自设备自身广播:mDNS `*.local`、LLMNR/NetBIOS、DHCP hostname、完整离线 IEEE OUI 厂商表;网关自动识别为路由器。+- 完整威胁模型见 [docs/threat-model.md](docs/threat-model.md),安全套件见 [docs/FIREWALL.md](docs/FIREWALL.md)。-### Docker(Linux)+### Docker (Linux)-Docker 部署面向不想安装任何额外依赖的 Linux 用户。-抓包通过 `network_mode: host` 工作——容器可以看到真实的主机流量。+Docker 部署面向不想安装 Docker 以外任何东西的 Linux 用户。+通过 `network_mode: host` 抓包——容器能看到宿主机的真实流量。-> **注意:** Mac/Windows 上的 Docker Desktop 运行在虚拟机内,**无法**捕获主机流量。请在这些平台上使用 Electron 应用。+**预构建镜像** —— 无需克隆或编译:```bash-# 克隆并进入仓库-git clone https://github.com/aixisstudio/Snitch.git snitch-cd snitch--# 可选:把你的 MaxMind GeoLite2-City.mmdb 放入 data/ 以启用离线地理定位-mkdir -p data--# 构建并运行(需要 Docker + root/sudo 权限进行原始套接字抓包)-sudo docker compose up --build+sudo docker run --network host --cap-add NET_ADMIN --cap-add NET_RAW \+ -v snitch-data:/app/data ghcr.io/aixisstudio/snitch```-获取 API 令牌(启动时打印一次,或 `cat data/api_token.txt`),然后在浏览器打开 **http://localhost:8000/?token=TOKEN**。+> **注意:** Mac/Windows 上的 Docker Desktop 运行在 VM 内,无法捕获宿主机流量。这些平台请使用 Electron 应用。+获取 API 令牌(启动时打印一次,或 `cat data/api_token.txt`),然后在浏览器打开 **http://localhost:8000/?token=令牌**。后台运行:`sudo docker compose up -d --build`-Docker 限制:-- 进程归属仅限于容器内进程(默认不共享主机 PID)-- 部分网络配置下局域网扫描可能不可用+Docker 限制:进程归属仅限容器内进程;LAN 扫描器在某些网络配置下可能不可用。### 开发-环境要求:-- Python 3.11+-- Node.js 18+-- 已安装 [Npcap](https://npcap.com/)(仅 Windows)-- 后端需要管理员/root 终端(原始数据包捕获)+要求:Python 3.11+、Node.js 18+、[Npcap](https://npcap.com/)(仅 Windows)、后端需要管理员终端。-> **演示模式** —— 用 `SNITCH_DEMO=1` 启动后端,将合成流量注入真实管道:无需 root、无需 libpcap、不触碰真实数据包。适合截图、测试和预览。+> **演示模式** —— `SNITCH_DEMO=1` 让合成流量走真实管线:无需 root、无需 libpcap、不接触真实包。适合截图与测试。```bash-# 后端(管理员终端)— API 位于 http://127.0.0.1:8000-cd backend-pip install -r requirements.txt-python run_backend.py # 打印一次 API 令牌--# 前端(另一个终端)— 界面位于 http://localhost:5173/?token=TOKEN-cd frontend-npm install-npm run dev--# Electron(可选,管理员终端)— 令牌自动注入-cd electron-npm install-set VITE_DEV=1 # Windows-# VITE_DEV=1 # macOS/Linux-npx electron .+cd backend && pip install -r requirements.txt && python run_backend.py+cd frontend && npm install && npm run dev # http://localhost:5173/?token=令牌+cd electron && npm install && VITE_DEV=1 npx electron .```测试:@@ -158,45 +147,23 @@ cd backend && pip install -r requirements-dev.txt && python -m pytest tests/ -vcd frontend && npm test```-### 构建安装包--```bash-# 1 — 编译后端(PyInstaller)-cd backend-pip install -r requirements.txt pyinstaller-pyinstaller backend.spec --distpath ../dist/backend--# 2 — 构建前端-cd ../frontend-npm ci-npm run build--# 3 — 构建 Electron 安装包(图标自动生成)-cd ../electron-npm ci-npm run build # NSIS 安装包 -> dist/installer/Snitch Setup <version>.exe-# npm run build:dir # 免安装目录 -> dist/installer/win-unpacked/-```-### 项目结构```snitch/-├── backend/ Python FastAPI + libpcap 捕获引擎(ctypes,自研解析器)-├── frontend/ React + D3.js 界面(EN/FR)+├── backend/ FastAPI + libpcap 捕获(ctypes,自研解析器)+├── frontend/ React + D3.js UI(8 种语言)├── electron/ Electron 封装(main、splash、preload)-├── data/ 运行时数据(SQLite 数据库、geo/ 中的 .mmdb 地理库)-└── dist/ 编译产物(后端可执行文件、安装包)+├── data/ 运行时数据(SQLite、geo/ 下的 .mmdb)+└── dist/ 编译产物(后端 exe、安装器)```---## 许可证-[AGPL-3.0](LICENSE) —— 免费使用、修改自由。第三方声明见 [THIRD_PARTY_NOTICES.md](THIRD_PARTY_NOTICES.md)。+AGPL v3 —— 见 [LICENSE](LICENSE)。可自由使用、学习和修改;衍生作品必须以 AGPL v3 保持开源。-## 作者+## Star 历史-由 **aiXis** 构建 — [aixis.fr](https://aixis.fr/) · [github.com/aixisstudio](https://github.com/aixisstudio)--⭐ **如果 Snitch 对你有帮助,一颗 Star 意义重大!** ⭐+[](https://star-history.com/#aixisstudio/Snitch&Date)diff --git a/ROADMAP.de.md b/ROADMAP.de.mdnew file mode 100644index 0000000..8352526--- /dev/null+++ b/ROADMAP.de.md@@ -0,0 +1,66 @@+# Roadmap++[English](ROADMAP.md) | [Français](ROADMAP.md) | [Español](ROADMAP.es.md) | **Deutsch** | [Русский](ROADMAP.ru.md) | [日本語](ROADMAP.ja.md) | [Português](ROADMAP.pt-BR.md) | [中文](ROADMAP.zh-CN.md)++> Feature-Vorschläge und Votes in [GitHub Discussions](https://github.com/aixisstudio/Snitch/discussions) — Kategorie *Ideas*. Für konkrete Bugs die [Issues](https://github.com/aixisstudio/Snitch/issues) nutzen.++## ✅ Ausgeliefert++| Version | Was kam |+|---|---|+| **v1.0.4** | Erste öffentliche Release — Echtzeit-Graph + Weltkarte, Prozess-Attribution, Offline-Geolokalisierung (.mmdb), Anomalie-Alarme, Privacy Score, passive LAN-Erkennung (ARP/OUI), Mikro/Kamera-Monitoring (Windows/Linux), Demo-Modus, UI EN/FR |+| **v1.0.5** | **Windows-Support** (Npcap, gepacktes Backend), Prozess-Icons, +24 Tracker-Domains, Fixes |+| **v1.2 (main, ohne Tag)** | **Security- & Threat-Hunting-Suite** — OS-Firewall-Orchestrierung (Regeln IP/CIDR/Domain/Prozess/Port via `netsh`/`iptables`/`pf`, best-effort), Lockdown-Schalter, Kill/Suspend-Aktionen, Opt-in Threat Intel (AbuseIPDB/OTX/VirusTotal), Opt-in Webhooks (Discord/Slack/Telegram/generisch), DNS-Tunnel-/Klartext-/Länderabweichungs-Erkennung, Security-Audit, Forensik-Export (Prozessbaum + SHA-256, JSON/CSV/STIX), UI in 8 Sprachen |++Außerdem live: Docker-Image auf GHCR, Homebrew-Tap (`brew install --cask aixisstudio/tap/snitch`), winget-Paket [eingereicht](https://github.com/microsoft/winget-pkgs/pull/455520), README in 8 Sprachen, GitHub Discussions.++## 🚧 v1.x — in Arbeit++- [x] **Signierter Windows-Installer** — CI auf [SignPath](https://signpath.org) OSS vorbereitet (kostenloses Authenticode für genehmigte Projekte); aktiv sobald der Antrag angenommen wird — siehe `docs/SIGNING.md`+- [ ] **Signierter & notarisierter macOS-Build** — braucht Apple-Developer-Account (99 $/Jahr), es gibt keinen Gratisweg. Bis dahin entfernt der [Tap](https://github.com/aixisstudio/homebrew-tap) die Quarantäne+- [ ] **Homebrew-Upstream** (`brew install --cask snitch`) — blockiert: der Name `snitch` ist von einem anderen Projekt belegt; erneut prüfen sobald Developer-ID-Signatur existiert+- [ ] **winget-Veröffentlichung** — [PR #455520](https://github.com/microsoft/winget-pkgs/pull/455520) offen, wartet auf Microsoft-Review+- [x] **Windows-Ein-Klick-Installer** — Electron-NSIS + Inno Lite, gebaut in CI pro Tag; seit v1.0.6+- [x] **Linux-Pakete** — .deb / AppImage / **snap** zusätzlich zu Docker (kein Flatpak: die Sandbox kann keine Paket-Capture freigeben)+- [x] **Auto-Update** — electron-updater auf den `latest-*.yml`-Feeds, abwählbar in Einstellungen+- [x] **Exportformate** — Graph + Alarme als JSON/CSV in der UI+- [ ] **Breitere Tracker-Abdeckung** — community-editierbare Listen in `backend/classifier/lists/`+- [ ] **PCAP-Export** — pro Host oder Session++## 💭 In Erwägung++- Eigene Alarmregeln in der UI+- Optionales Remote-Pairing für headless Hosts — consent-gated, token-geschützt+- Karten-Layer: ASN-/Organisationsansicht+- Blocklist-Imports (StevenBlack hosts, EasyList) — braucht vorher Privacy-/Lizenz-Review+- Firewall-Profile (strikt/Reise vs Entwickler/permissiv)++## 🔬 Forschung — dokumentiert, nicht implementiert++Ideen, die Snitch Richtung Desktop-EDR/XDR führen würden. Ehrlich gelistet —+**keine davon ist implementiert**; jede braucht eigenes Design, native+Komponenten und oft ein zweites Binär-Artefakt:++- **eBPF-Sonden (Linux)** — Kernel-Space-Capture von `sys_enter_connect`/`accept`, umgehungssicher; braucht kompiliertes BPF-Programm + Root+- **WFP-Callout (Windows)** — echtes Kernel-Paketfiltering statt `netsh`-Orchestrierung; braucht signierten Kernel-Treiber+- **NetworkExtension (macOS)** — `NEFilterProvider` für Bundle-Filterung; braucht Apple Developer ID + Entitlements+- **Speicher-/Fluss-Korrelation** — Inspektion unsignierter DLLs / `PAGE_EXECUTE_READWRITE`-Regionen, gekreuzt mit verdächtigen Verbindungen+- **Dynamic Taint Analysis** — Exfiltration byte-genau beweisen; schwere Forschung+- **Lokales SecOps-SLM** — 1–3-B-Parameter-Modell, das Alarme in natürlicher Sprache erklärt+- **ZKP-Flotten-Intel** — Erkennungen flottenweit teilen, ohne Endpunkte preiszugeben+- **PMU-/Hardware-Counter** — Ransomware-Signale unterhalb des OS (Speculation, Crypto-Bursts)+- **Merkle-Integrität geladener Module** — hot-gepatchte DLLs vor dem ersten Paket erkennen+- **Sinkholing / Micro-Containment** — verdächtige Flüsse in einen lokalen Honeypot umleiten statt zu killen+- **PCAP-Export** bleibt oben im Scope++## 🚫 Out of scope++Bewusst, by design:++- **Telemetrie, Analytics, Konten, Cloud-Sync** — niemals.+- **Passives IDS auf Netzwerkebene** — Snitch beobachtet *diesen* Rechner, nicht das ganze Netz.+- **User-Space-Paketfilterung** — Blockieren wird an die OS-native Firewall delegiert (oder künftige Kernel-Komponenten), nie neu implementiert.++## 🤝 Mitmachen++Gute Einstiegspunkte: `good first issue`-Labels, Tracker-Listen-PRs (`backend/classifier/lists/`), Übersetzungen (i18n fertig, eine Datei pro Sprache), Packaging (Linux .deb/.rpm). Siehe [CONTRIBUTING.md](CONTRIBUTING.md).diff --git a/ROADMAP.es.md b/ROADMAP.es.mdnew file mode 100644index 0000000..29eaff9--- /dev/null+++ b/ROADMAP.es.md@@ -0,0 +1,66 @@+# Hoja de ruta++[English](ROADMAP.md) | [Français](ROADMAP.md) | **Español** | [Deutsch](ROADMAP.de.md) | [Русский](ROADMAP.ru.md) | [日本語](ROADMAP.ja.md) | [Português](ROADMAP.pt-BR.md) | [中文](ROADMAP.zh-CN.md)++> Sugiere o vota funciones en [GitHub Discussions](https://github.com/aixisstudio/Snitch/discussions) — categoría *Ideas*. Para bugs concretos, usa [Issues](https://github.com/aixisstudio/Snitch/issues).++## ✅ Entregado++| Versión | Qué llegó |+|---|---|+| **v1.0.4** | Primera release pública — grafo en tiempo real + mapa mundial, atribución por proceso, geolocalización offline (.mmdb), alertas de anomalías, privacy score, descubrimiento LAN pasivo (ARP/OUI), monitoreo micro/cámara (Windows/Linux), modo demo, UI EN/FR |+| **v1.0.5** | **Soporte Windows** (Npcap, backend empaquetado), iconos de proceso, +24 dominios tracker, correcciones |+| **v1.2 (main, sin tag)** | **Suite de seguridad y caza de amenazas** — orquestación del firewall del SO (reglas IP/CIDR/dominio/proceso/puerto vía `netsh`/`iptables`/`pf`, best-effort), botón lockdown, acciones kill/suspend, threat intel opt-in (AbuseIPDB/OTX/VirusTotal), webhooks opt-in (Discord/Slack/Telegram/genérico), detección de túnel DNS / tráfico en claro / desviación de país, auditoría de seguridad, export forense (árbol de procesos + SHA-256, JSON/CSV/STIX), UI en 8 idiomas |++También en marcha: imagen Docker en GHCR, tap de Homebrew (`brew install --cask aixisstudio/tap/snitch`), paquete winget [enviado](https://github.com/microsoft/winget-pkgs/pull/455520), README en 8 idiomas, GitHub Discussions.++## 🚧 v1.x — en curso++- [x] **Instalador Windows firmado** — CI conectada a [SignPath](https://signpath.org) OSS (Authenticode gratuito para proyectos aprobados); se activa al aceptar la solicitud — ver `docs/SIGNING.md`+- [ ] **Build macOS firmado y notarizado** — requiere cuenta Apple Developer (99 $/año), no hay vía gratuita. Mientras tanto, el [tap](https://github.com/aixisstudio/homebrew-tap) quita la cuarentena+- [ ] **Homebrew upstream** (`brew install --cask snitch`) — bloqueado: el nombre `snitch` ya lo usa otro proyecto; se retomará con la firma Developer ID+- [ ] **Publicación winget** — [PR #455520](https://github.com/microsoft/winget-pkgs/pull/455520) abierta, esperando revisión de Microsoft+- [x] **Instaladores Windows de 1 clic** — NSIS Electron + Inno Lite, en CI por tag; desde v1.0.6+- [x] **Paquetes Linux** — .deb / AppImage / **snap** además de Docker (sin Flatpak: la sandbox no puede exponer la captura)+- [x] **Auto-actualización** — electron-updater sobre los feeds `latest-*.yml`, desactivable en Ajustes+- [x] **Formatos de export** — grafo + alertas a JSON/CSV en la UI+- [ ] **Más cobertura de trackers** — listas editables por la comunidad en `backend/classifier/lists/`+- [ ] **Export PCAP** — por host o sesión++## 💭 En estudio++- Reglas de alerta personalizadas en la UI+- Emparejamiento remoto opcional para hosts sin pantalla — con consentimiento y token+- Capas del mapa: vista ASN / organización+- Importación de blocklists (StevenBlack hosts, EasyList) — requiere revisión de privacidad/licencias+- Perfiles de firewall (estricto/viaje vs desarrollador/permisivo)++## 🔬 Investigación — documentado, no implementado++Ideas que llevarían a Snitch hacia un EDR/XDR de escritorio. Se listan con+honestidad — **ninguna está implementada**; cada una exige diseño propio,+componentes nativos y a menudo un segundo artefacto binario:++- **Sondas eBPF (Linux)** — captura kernel-space de `sys_enter_connect`/`accept`, resistente a evasión; requiere programa BPF compilado + root+- **Callout WFP (Windows)** — filtrado real en kernel en lugar de orquestar `netsh`; requiere driver firmado+- **NetworkExtension (macOS)** — `NEFilterProvider` para filtrar por bundle; requiere Apple Developer ID + entitlements+- **Correlación memoria/flujo** — inspección de DLL sin firmar / regiones `PAGE_EXECUTE_READWRITE` cruzada con conexiones sospechosas+- **Dynamic Taint Analysis** — probar la exfiltración byte a byte; investigación pesada+- **SLM SecOps local** — modelo de 1–3 B parámetros que explique alertas en lenguaje natural+- **Intel de flota con ZKP** — compartir detecciones entre pares sin revelar endpoints+- **Contadores PMU/hardware** — indicios de ransomware bajo el SO (especulación, ráfagas de cifrado)+- **Integridad Merkle de módulos cargados** — detectar DLL parcheadas en caliente antes del primer paquete+- **Sinkholing / micro-contención** — redirigir un flujo sospechoso a un honeypot local en vez de matarlo+- **Export PCAP** sigue en el alcance de arriba++## 🚫 Fuera de alcance++Deliberadamente, por diseño:++- **Telemetría, analíticas, cuentas, sincronización cloud** — nunca.+- **IDS pasivo a escala de red** — Snitch vigila *esta* máquina, no toda la red.+- **Filtrado de paquetes en user-space** — el bloqueo se delega al firewall nativo del SO (o a futuros componentes kernel), nunca se reimplementa.++## 🤝 Contribuir++Buenos puntos de entrada: etiquetas `good first issue`, PRs de listas de trackers (`backend/classifier/lists/`), traducciones (i18n lista, un archivo por idioma), empaquetado (Linux .deb/.rpm). Ver [CONTRIBUTING.md](CONTRIBUTING.md).diff --git a/ROADMAP.ja.md b/ROADMAP.ja.mdnew file mode 100644index 0000000..1017c74--- /dev/null+++ b/ROADMAP.ja.md@@ -0,0 +1,66 @@+# ロードマップ++[English](ROADMAP.md) | [Français](ROADMAP.md) | [Español](ROADMAP.es.md) | [Deutsch](ROADMAP.de.md) | [Русский](ROADMAP.ru.md) | **日本語** | [Português](ROADMAP.pt-BR.md) | [中文](ROADMAP.zh-CN.md)++> 機能の提案・投票は [GitHub Discussions](https://github.com/aixisstudio/Snitch/discussions) の *Ideas* カテゴリへ。具体的なバグは [Issues](https://github.com/aixisstudio/Snitch/issues) へ。++## ✅ リリース済み++| バージョン | 内容 |+|---|---|+| **v1.0.4** | 初公開リリース — リアルタイムグラフ+世界地図、プロセス帰属、オフラインジオロケーション(.mmdb)、異常アラート、プライバシースコア、パッシブ LAN 検出(ARP/OUI)、マイク/カメラ監視(Windows/Linux)、デモモード、UI EN/FR |+| **v1.0.5** | **Windows 対応**(Npcap、パッケージ済みバックエンド)、プロセスアイコン、トラッカードメイン +24、修正 |+| **v1.2(main、タグなし)** | **セキュリティ&スレットハンティングスイート** — OS ファイアウォール連携(IP/CIDR/ドメイン/プロセス/ポートのルールを `netsh`/`iptables`/`pf` へ、best-effort)、ロックダウンスイッチ、kill/suspend アクション、オプトイン threat intel(AbuseIPDB/OTX/VirusTotal)、オプトイン webhook(Discord/Slack/Telegram/汎用)、DNS トンネル/平文/国ベースライン逸脱検知、セキュリティ監査、フォレンジックエクスポート(プロセスツリー+SHA-256、JSON/CSV/STIX)、8 言語 UI |++その他稼働中: GHCR の Docker イメージ、Homebrew tap(`brew install --cask aixisstudio/tap/snitch`)、winget パッケージ[提出済み](https://github.com/microsoft/winget-pkgs/pull/455520)、8 言語 README、GitHub Discussions。++## 🚧 v1.x — 進行中++- [x] **署名付き Windows インストーラ** — CI は [SignPath](https://signpath.org) OSS 用に配線済み(承認プロジェクトに無料 Authenticode);申請受理で有効化 — `docs/SIGNING.md` 参照+- [ ] **署名+公証済み macOS ビルド** — Apple Developer アカウント(年 $99)が必要で無料ルートなし。それまでは [tap](https://github.com/aixisstudio/homebrew-tap) が quarantine を除去+- [ ] **Homebrew 本家**(`brew install --cask snitch`)— ブロック中:`snitch` 名は別プロジェクトが使用中;Developer ID 署名後に再検討+- [ ] **winget 公開** — [PR #455520](https://github.com/microsoft/winget-pkgs/pull/455520) オープン、Microsoft レビュー待ち+- [x] **Windows ワンクリックインストーラ** — Electron NSIS+Inno Lite、タグごとに CI ビルド;v1.0.6 から+- [x] **Linux パッケージ** — .deb / AppImage / **snap** に加え Docker(Flatpak なし:サンドボックスはパケットキャプチャを公開不可)+- [x] **自動更新** — `latest-*.yml` フィードの electron-updater、設定で無効化可+- [x] **エクスポート形式** — UI でグラフ+アラートを JSON/CSV に+- [ ] **トラッカー網羅の拡大** — `backend/classifier/lists/` のコミュニティ編集リスト+- [ ] **PCAP エクスポート** — ホスト/セッション単位++## 💭 検討中++- UI でのカスタムアラートルール+- ヘッドレスホスト向けオプションのリモートペアリング — 同意制+トークン保護+- マップレイヤ: ASN / 組織ビュー+- ブロックリストインポート(StevenBlack hosts、EasyList)— プライバシー/ライセンス審査が先+- ファイアウォールプロファイル(厳格/旅行 vs 開発者/寛容)++## 🔬 研究 — 記録のみ、未実装++Snitch をデスクトップ EDR/XDR へ向かわせるアイデア群。正直に記載 —+**いずれも未実装**;それぞれ固有の設計・ネイティブコンポーネント・+多くは第二のバイナリ成果物が必要:++- **eBPF プローブ(Linux)** — `sys_enter_connect`/`accept` のカーネル空間キャプチャ、回避耐性;コンパイル済み BPF+root が必要+- **WFP コールアウト(Windows)** — `netsh` 連携ではなく本物のカーネルフィルタ;署名済みドライバが必要+- **NetworkExtension(macOS)** — バンドル別フィルタの `NEFilterProvider`;Apple Developer ID+entitlements が必要+- **メモリ/フロー相関** — 未署名 DLL・`PAGE_EXECUTE_READWRITE` 領域の検査と不審接続のクロス+- **Dynamic Taint Analysis** — バイト単位での流出証明;重量級の研究+- **ローカル SecOps SLM** — アラートを自然言語で説明する 1–3 B パラメータモデル+- **ZKP フリートインテル** — endpoint を明かさず検知をピアフリートへ共有+- **PMU/ハードウェアカウンタ** — OS の下のランサムウェア兆候(投機実行、暗号バースト)+- **ロード済みモジュールの Merkle 完全性** — ホットパッチ DLL を最初のパケット前に検出+- **Sinkholing / マイクロ封じ込め** — 不審フローを kill せずローカル honeypot へ誘導+- **PCAP エクスポート** は上記スコープ内++## 🚫 対象外++意図的に、設計上:++- **テレメトリ、アナリティクス、アカウント、クラウド同期** — 決して。+- **ネットワーク全体のパッシブ IDS** — Snitch は*この*マシンを見る。ネットワーク全体ではない。+- **ユーザースペースのパケットフィルタ** — ブロックは OS ネイティブファイアウォール(または将来のカーネルコンポーネント)へ委譲。再実装しない。++## 🤝 貢献++入りやすい場所: `good first issue` ラベル、トラッカーリスト PR(`backend/classifier/lists/`)、翻訳(i18n 準備済み、1 言語 = 1 ファイル)、パッケージング(Linux .deb/.rpm)。[CONTRIBUTING.md](CONTRIBUTING.md) 参照。diff --git a/ROADMAP.md b/ROADMAP.mdindex 453c871..9783f17 100644--- a/ROADMAP.md+++ b/ROADMAP.md@@ -1,5 +1,7 @@# Roadmap / Feuille de route+[English](ROADMAP.md) | [Français](ROADMAP.md) | [Español](ROADMAP.es.md) | [Deutsch](ROADMAP.de.md) | [Русский](ROADMAP.ru.md) | [日本語](ROADMAP.ja.md) | [Português](ROADMAP.pt-BR.md) | [中文](ROADMAP.zh-CN.md)+> 🇬🇧 Suggest or vote on features in [GitHub Discussions](https://github.com/aixisstudio/Snitch/discussions) — category *Ideas*. For concrete bugs, use [Issues](https://github.com/aixisstudio/Snitch/issues).>> 🇫🇷 Proposez ou votez pour des fonctionnalités dans les [Discussions GitHub](https://github.com/aixisstudio/Snitch/discussions) — catégorie *Ideas*. Pour les bugs concrets, utilisez les [Issues](https://github.com/aixisstudio/Snitch/issues).diff --git a/ROADMAP.pt-BR.md b/ROADMAP.pt-BR.mdnew file mode 100644index 0000000..97f14d9--- /dev/null+++ b/ROADMAP.pt-BR.md@@ -0,0 +1,66 @@+# Roteiro++[English](ROADMAP.md) | [Français](ROADMAP.md) | [Español](ROADMAP.es.md) | [Deutsch](ROADMAP.de.md) | [Русский](ROADMAP.ru.md) | [日本語](ROADMAP.ja.md) | **Português** | [中文](ROADMAP.zh-CN.md)++> Sugira ou vote em funcionalidades nas [GitHub Discussions](https://github.com/aixisstudio/Snitch/discussions) — categoria *Ideas*. Para bugs concretos, use as [Issues](https://github.com/aixisstudio/Snitch/issues).++## ✅ Entregue++| Versão | O que chegou |+|---|---|+| **v1.0.4** | Primeira release pública — grafo em tempo real + mapa mundial, atribuição por processo, geolocalização offline (.mmdb), alertas de anomalias, privacy score, descoberta LAN passiva (ARP/OUI), monitoramento mic/câmera (Windows/Linux), modo demo, UI EN/FR |+| **v1.0.5** | **Suporte Windows** (Npcap, backend empacotado), ícones de processo, +24 domínios tracker, correções |+| **v1.2 (main, sem tag)** | **Suíte de segurança e threat-hunting** — orquestração do firewall do SO (regras IP/CIDR/domínio/processo/porta via `netsh`/`iptables`/`pf`, best-effort), botão lockdown, ações kill/suspend, threat intel opt-in (AbuseIPDB/OTX/VirusTotal), webhooks opt-in (Discord/Slack/Telegram/genérico), detecção de túnel DNS / tráfego em claro / desvio de país, auditoria de segurança, exportação forense (árvore de processos + SHA-256, JSON/CSV/STIX), UI em 8 idiomas |++Também no ar: imagem Docker no GHCR, tap do Homebrew (`brew install --cask aixisstudio/tap/snitch`), pacote winget [enviado](https://github.com/microsoft/winget-pkgs/pull/455520), README em 8 idiomas, GitHub Discussions.++## 🚧 v1.x — em andamento++- [x] **Instalador Windows assinado** — CI preparada para [SignPath](https://signpath.org) OSS (Authenticode gratuito para projetos aprovados); ativa quando o pedido for aceito — ver `docs/SIGNING.md`+- [ ] **Build macOS assinado e notarizado** — exige conta Apple Developer (US$ 99/ano), não há caminho gratuito. Até lá, o [tap](https://github.com/aixisstudio/homebrew-tap) remove a quarentena+- [ ] **Homebrew upstream** (`brew install --cask snitch`) — bloqueado: o nome `snitch` já é usado por outro projeto; revisitado quando houver assinatura Developer ID+- [ ] **Publicação no winget** — [PR #455520](https://github.com/microsoft/winget-pkgs/pull/455520) aberta, aguardando revisão da Microsoft+- [x] **Instaladores Windows de 1 clique** — NSIS Electron + Inno Lite, construídos na CI por tag; desde v1.0.6+- [x] **Pacotes Linux** — .deb / AppImage / **snap** além do Docker (sem Flatpak: a sandbox não consegue expor a captura de pacotes)+- [x] **Atualização automática** — electron-updater sobre os feeds `latest-*.yml`, desativável em Configurações+- [x] **Formatos de exportação** — grafo + alertas para JSON/CSV na UI+- [ ] **Maior cobertura de trackers** — listas editáveis pela comunidade em `backend/classifier/lists/`+- [ ] **Exportação PCAP** — por host ou sessão++## 💭 Em estudo++- Regras de alerta personalizadas na UI+- Pareamento remoto opcional para hosts sem tela — com consentimento e token+- Camadas do mapa: visão ASN / organização+- Importação de blocklists (StevenBlack hosts, EasyList) — precisa de revisão de privacidade/licença+- Perfis de firewall (estrito/viagem vs desenvolvedor/permissivo)++## 🔬 Pesquisa — documentado, não implementado++Ideias que levariam o Snitch rumo a um EDR/XDR de desktop. Listadas com+honestidade — **nenhuma está implementada**; cada uma exige design próprio,+componentes nativos e muitas vezes um segundo artefato binário:++- **Sondas eBPF (Linux)** — captura kernel-space de `sys_enter_connect`/`accept`, resistente a evasão; exige programa BPF compilado + root+- **Callout WFP (Windows)** — filtragem real em kernel em vez de orquestrar `netsh`; exige driver assinado+- **NetworkExtension (macOS)** — `NEFilterProvider` para filtrar por bundle; exige Apple Developer ID + entitlements+- **Correlação memória/fluxo** — inspeção de DLLs não assinadas / regiões `PAGE_EXECUTE_READWRITE` cruzada com conexões suspeitas+- **Dynamic Taint Analysis** — provar exfiltração byte a byte; pesquisa pesada+- **SLM SecOps local** — modelo de 1–3 B parâmetros explicando alertas em linguagem natural+- **Intel de frota com ZKP** — compartilhar detecções entre pares sem revelar endpoints+- **Contadores PMU/hardware** — sinais de ransomware abaixo do SO (especulação, rajadas de cripto)+- **Integridade Merkle dos módulos carregados** — detectar DLLs adulteradas a quente antes do primeiro pacote+- **Sinkholing / micro-contenção** — redirecionar um fluxo suspeito para um honeypot local em vez de matá-lo+- **Exportação PCAP** permanece no escopo acima++## 🚫 Fora de escopo++Deliberadamente, por design:++- **Telemetria, analytics, contas, sincronização cloud** — nunca.+- **IDS passivo em escala de rede** — o Snitch observa *esta* máquina, não a rede inteira.+- **Filtragem de pacotes em user-space** — o bloqueio é delegado ao firewall nativo do SO (ou a futuros componentes de kernel), nunca reimplementado.++## 🤝 Contribuindo++Bons pontos de entrada: etiquetas `good first issue`, PRs de listas de trackers (`backend/classifier/lists/`), traduções (i18n pronta, um arquivo por idioma), empacotamento (Linux .deb/.rpm). Ver [CONTRIBUTING.md](CONTRIBUTING.md).diff --git a/ROADMAP.ru.md b/ROADMAP.ru.mdnew file mode 100644index 0000000..95a9605--- /dev/null+++ b/ROADMAP.ru.md@@ -0,0 +1,66 @@+# Дорожная карта++[English](ROADMAP.md) | [Français](ROADMAP.md) | [Español](ROADMAP.es.md) | [Deutsch](ROADMAP.de.md) | **Русский** | [日本語](ROADMAP.ja.md) | [Português](ROADMAP.pt-BR.md) | [中文](ROADMAP.zh-CN.md)++> Предлагайте и голосуйте за функции в [GitHub Discussions](https://github.com/aixisstudio/Snitch/discussions) — категория *Ideas*. Для конкретных багов — [Issues](https://github.com/aixisstudio/Snitch/issues).++## ✅ Выпущено++| Версия | Что вышло |+|---|---|+| **v1.0.4** | Первый публичный релиз — граф реального времени + карта мира, атрибуция по процессам, офлайн-геолокация (.mmdb), тревоги аномалий, privacy score, пассивное обнаружение LAN (ARP/OUI), мониторинг микрофона/камеры (Windows/Linux), демо-режим, UI EN/FR |+| **v1.0.5** | **Поддержка Windows** (Npcap, упакованный бэкенд), иконки процессов, +24 домена трекеров, исправления |+| **v1.2 (main, без тега)** | **Набор безопасности и threat-hunting** — оркестрация фаервола ОС (правила IP/CIDR/домен/процесс/порт через `netsh`/`iptables`/`pf`, best-effort), кнопка lockdown, действия kill/suspend, threat intel opt-in (AbuseIPDB/OTX/VirusTotal), webhook'и opt-in (Discord/Slack/Telegram/произвольный), детекция DNS-туннеля / открытого трафика / отклонения страны, аудит безопасности, форензик-экспорт (дерево процессов + SHA-256, JSON/CSV/STIX), UI на 8 языках |++Также работает: Docker-образ на GHCR, Homebrew tap (`brew install --cask aixisstudio/tap/snitch`), пакет winget [отправлен](https://github.com/microsoft/winget-pkgs/pull/455520), README на 8 языках, GitHub Discussions.++## 🚧 v1.x — в работе++- [x] **Подписанный установщик Windows** — CI подключён к [SignPath](https://signpath.org) OSS (бесплатный Authenticode для одобренных проектов); включится после принятия заявки — см. `docs/SIGNING.md`+- [ ] **Подписанная и нотаризованная сборка macOS** — нужен аккаунт Apple Developer (99 $/год), бесплатного пути нет. Пока [tap](https://github.com/aixisstudio/homebrew-tap) снимает карантин+- [ ] **Homebrew upstream** (`brew install --cask snitch`) — заблокировано: имя `snitch` занято другим проектом; вернёмся после появления подписи Developer ID+- [ ] **Публикация winget** — [PR #455520](https://github.com/microsoft/winget-pkgs/pull/455520) открыт, ждёт проверки Microsoft+- [x] **Установщики Windows в 1 клик** — Electron NSIS + Inno Lite, собираются в CI по тегам; с v1.0.6+- [x] **Пакеты Linux** — .deb / AppImage / **snap** в дополнение к Docker (без Flatpak: sandbox не может дать захват пакетов)+- [x] **Автообновление** — electron-updater по фидам `latest-*.yml`, отключается в настройках+- [x] **Форматы экспорта** — граф + тревоги в JSON/CSV в UI+- [ ] **Расширенное покрытие трекеров** — списки, редактируемые сообществом, в `backend/classifier/lists/`+- [ ] **Экспорт PCAP** — по хосту или сессии++## 💭 На рассмотрении++- Пользовательские правила тревог в UI+- Опциональное удалённое сопряжение для headless-хостов — с согласием и токеном+- Слои карты: вид ASN / организация+- Импорт блоклистов (StevenBlack hosts, EasyList) — требует проверки приватности/лицензий+- Профили фаервола (строгий/поездка vs разработчик/пермиссивный)++## 🔬 Исследования — задокументировано, не реализовано++Идеи, которые привели бы Snitch к десктопному EDR/XDR. Перечислены честно —+**ничего из этого не реализовано**; каждое требует своего дизайна, нативных+компонентов и часто второго бинарного артефакта:++- **Пробы eBPF (Linux)** — захват `sys_enter_connect`/`accept` в kernel-space, устойчивый к обходу; нужен скомпилированный BPF-модуль + root+- **WFP callout (Windows)** — настоящая фильтрация в ядре вместо оркестрации `netsh`; нужен подписанный драйвер+- **NetworkExtension (macOS)** — `NEFilterProvider` для фильтрации по bundle; нужны Apple Developer ID + entitlements+- **Корреляция память/поток** — инспекция неподписанных DLL / регионов `PAGE_EXECUTE_READWRITE` на фоне подозрительных соединений+- **Dynamic Taint Analysis** — доказать эксфильтрацию побайтово; тяжёлое исследование+- **Локальная SecOps SLM** — модель 1–3 млрд параметров, объясняющая тревоги на естественном языке+- **Флит-интел через ZKP** — делиться детекциями между узлами, не раскрывая endpoints+- **Счётчики PMU/железа** — признаки ransomware ниже ОС (спекуляция, всплески крипто)+- **Merkle-целостность загруженных модулей** — ловить пропатченные DLL до первого пакета+- **Sinkholing / микро-контейнмент** — перенаправлять подозрительный поток в локальный honeypot вместо убийства+- **Экспорт PCAP** остаётся в скоупе выше++## 🚫 Вне области++Сознательно, по дизайну:++- **Телеметрия, аналитика, аккаунты, облачная синхронизация** — никогда.+- **Пассивный IDS на весь сегмент** — Snitch наблюдает *эту* машину, а не всю сеть.+- **Фильтрация пакетов в user-space** — блокировка делегируется нативному фаерволу ОС (или будущим компонентам ядра), никогда не реализуется заново.++## 🤝 Участие++Хорошие точки входа: метки `good first issue`, PR со списками трекеров (`backend/classifier/lists/`), переводы (i18n готов, один файл на язык), пакетирование (Linux .deb/.rpm). См. [CONTRIBUTING.md](CONTRIBUTING.md).diff --git a/ROADMAP.zh-CN.md b/ROADMAP.zh-CN.mdnew file mode 100644index 0000000..4d84137--- /dev/null+++ b/ROADMAP.zh-CN.md@@ -0,0 +1,65 @@+# 路线图++[English](ROADMAP.md) | [Français](ROADMAP.md) | [Español](ROADMAP.es.md) | [Deutsch](ROADMAP.de.md) | [Русский](ROADMAP.ru.md) | [日本語](ROADMAP.ja.md) | [Português](ROADMAP.pt-BR.md) | **中文**++> 在 [GitHub Discussions](https://github.com/aixisstudio/Snitch/discussions) 的 *Ideas* 分类中提议或投票功能。具体 bug 请用 [Issues](https://github.com/aixisstudio/Snitch/issues)。++## ✅ 已发布++| 版本 | 内容 |+|---|---|+| **v1.0.4** | 首个公开版本——实时图+世界地图、按进程归属、离线地理定位(.mmdb)、异常告警、隐私评分、被动 LAN 发现(ARP/OUI)、麦克风/摄像头监控(Windows/Linux)、演示模式、EN/FR UI |+| **v1.0.5** | **Windows 支持**(Npcap、打包后端)、进程图标、+24 个跟踪器域名、修复 |+| **v1.2(main,未打 tag)** | **安全与威胁狩猎套件**——OS 防火墙编排(IP/CIDR/域名/进程/端口规则经 `netsh`/`iptables`/`pf` 下发,尽力而为)、lockdown 应急开关、kill/suspend 操作、可选威胁情报(AbuseIPDB/OTX/VirusTotal)、可选 webhook(Discord/Slack/Telegram/通用)、DNS 隧道/明文流量/国家基线偏离检测、安全审计、取证导出(进程树+SHA-256、JSON/CSV/STIX)、8 语言 UI |++已上线:GHCR 的 Docker 镜像、Homebrew tap(`brew install --cask aixisstudio/tap/snitch`)、winget 包[已提交](https://github.com/microsoft/winget-pkgs/pull/455520)、8 语言 README、GitHub Discussions。++## 🚧 v1.x — 进行中++- [x] **签名的 Windows 安装器** —— CI 已接入 [SignPath](https://signpath.org) OSS(获批项目可免费使用 Authenticode);申请通过后自动生效——见 `docs/SIGNING.md`+- [ ] **签名+公证的 macOS 构建** —— 需要 Apple Developer 账号(99 美元/年),无免费途径。在此之前 [tap](https://github.com/aixisstudio/homebrew-tap) 会代为移除隔离标记+- [ ] **Homebrew 官方**(`brew install --cask snitch`)——受阻:`snitch` 名称已被无关项目占用;有了 Developer ID 签名后再议+- [ ] **winget 发布** —— [PR #455520](https://github.com/microsoft/winget-pkgs/pull/455520) 已开启,等待微软审核+- [x] **Windows 一键安装器** —— Electron NSIS+Inno Lite,随 tag 在 CI 构建;自 v1.0.6 起+- [x] **Linux 包** —— Docker 之外的 .deb / AppImage / **snap**(无 Flatpak:沙箱无法暴露抓包能力)+- [x] **自动更新** —— electron-updater 走 `latest-*.yml` 源,可在设置中关闭+- [x] **导出格式** —— UI 中图+告警导出 JSON/CSV+- [ ] **更广的跟踪器覆盖** —— `backend/classifier/lists/` 中社区可编辑的列表+- [ ] **PCAP 导出** —— 按主机或会话++## 💭 考虑中++- UI 内自定义告警规则+- 无屏主机的可选远程配对——需同意+令牌保护+- 地图图层:ASN / 组织视图+- 导入拦截列表(StevenBlack hosts、EasyList)——需先过隐私/许可审查+- 防火墙配置档(严格/出行 vs 开发/宽松)++## 🔬 研究 —— 仅记录在案,未实现++把 Snitch 推向桌面 EDR/XDR 的想法。如实列出——**均未实现**;每项都需要+独立设计、原生组件,通常还需要第二个二进制产物:++- **eBPF 探针(Linux)** —— 内核态捕获 `sys_enter_connect`/`accept`,难以被绕过;需要编译好的 BPF 程序+root+- **WFP callout(Windows)** —— 真正的内核包过滤,取代 `netsh` 编排;需要签名的内核驱动+- **NetworkExtension(macOS)** —— 按 bundle 过滤的 `NEFilterProvider`;需要 Apple Developer ID+entitlements+- **内存/流量关联** —— 未签名 DLL、`PAGE_EXECUTE_READWRITE` 区域检查与可疑连接交叉比对+- **动态污点分析(DTA)** —— 逐字节证明数据外泄;重量级研究+- **本地 SecOps SLM** —— 用 1–3B 参数模型以自然语言解释告警+- **ZKP 机群情报** —— 节点间共享检测结果而不暴露端点+- **PMU/硬件计数器** —— OS 之下的勒索软件信号(投机执行、加密突发)+- **已加载模块的 Merkle 完整性** —— 在首个数据包前发现热补丁 DLL+- **Sinkholing / 微隔离** —— 把可疑流量引入本地蜜罐而非直接终结+- **PCAP 导出** 保留在上文范围内++## 🚫 范围之外++有意为之,设计使然:++- **遥测、分析、账号、云同步** —— 永远不会。+- **全网被动 IDS** —— Snitch 只看*这台*机器,不看整个网络。+- **用户态包过滤** —— 阻断委托给 OS 原生防火墙(或未来的内核组件),绝不重造轮子。++## 🤝 参与贡献++好的切入点:`good first issue` 标签、跟踪器列表 PR(`backend/classifier/lists/`)、翻译(i18n 已就绪,一种语言一个文件)、打包(Linux .deb/.rpm)。见 [CONTRIBUTING.md](CONTRIBUTING.md)。diff --git a/SECURITY.de.md b/SECURITY.de.mdnew file mode 100644index 0000000..d8f6a9a--- /dev/null+++ b/SECURITY.de.md@@ -0,0 +1,44 @@+# Sicherheitsrichtlinie++[English](SECURITY.md) | [Français](SECURITY.md) | [Español](SECURITY.es.md) | **Deutsch** | [Русский](SECURITY.ru.md) | [日本語](SECURITY.ja.md) | [Português](SECURITY.pt-BR.md) | [中文](SECURITY.zh-CN.md)++## Meldung von Schwachstellen++Melde Schwachstellen bitte privat über GitHubs Funktion „Report a+vulnerability“ (Reiter Security) oder per E-Mail an die im Repository-Profil+genannten Maintainer. Öffne keine öffentlichen Issues für+Sicherheitsprobleme.++## Lokale Angriffsfläche++Die API legt deinen kompletten Verkehrsgraph offen — sie ist by design+geschützt:++- **Token-Authentifizierung** auf jedem REST-Endpoint und dem WebSocket+ (`X-Snitch-Token` oder `?token=`). Unter Electron pro Start generiert,+ sonst mit 0600 persistiert.+- **Loopback-Bind** (`127.0.0.1`) standardmäßig in allen Modi.+- **Origin-Allowlist** beim WebSocket-Handshake (Loopback-Hosts + `null`),+ um Cross-Site-WebSocket-Hijacking zu blockieren.+- **Restriktives CORS** — nur Loopback-Origins, keine Credentials.++## Privilegien++Paket-Capture erfordert erhöhte Rechte — aber nur das Backend besitzt sie.+Die gepackte Electron-App lässt die UI auf jedem OS unprivilegiert laufen+und erhöht NUR das Backend über den nativen Prompt der Plattform:++- **Windows:** `Start-Process -Verb RunAs` (eine UAC-Abfrage pro Start) + Npcap (von dir installiert, npcap.com)+- **macOS:** `osascript … with administrator privileges` (nativer Passwort-Dialog)+- **Linux:** `pkexec` (Polkit-Dialog); fällt ohne Polkit auf unprivilegiert zurück++Das erhöhte Kind wird über den authentifizierten `/shutdown`-Endpoint+gestoppt, da ein unprivilegierter Prozess es nicht signalisieren kann.+Ablehnen des Prompts bietet Wiederholen / Ohne-Capture-Fortfahren statt+eines harten Abbruchs.++## Abhängigkeiten++Scapy wurde entfernt (GPL-2.0-only + große Angriffsfläche). Die Capture ist+ein minimales ctypes-Binding auf libpcap plus unser eigener begrenzter+Parser. Abhängigkeiten sind gepinnt und werden von Dependabot überwacht.diff --git a/SECURITY.es.md b/SECURITY.es.mdnew file mode 100644index 0000000..6f77f66--- /dev/null+++ b/SECURITY.es.md@@ -0,0 +1,42 @@+# Política de seguridad++[English](SECURITY.md) | [Français](SECURITY.md) | **Español** | [Deutsch](SECURITY.de.md) | [Русский](SECURITY.ru.md) | [日本語](SECURITY.ja.md) | [Português](SECURITY.pt-BR.md) | [中文](SECURITY.zh-CN.md)++## Reporte de vulnerabilidades++Reporta las vulnerabilidades en privado mediante la función «Report a+vulnerability» de GitHub (pestaña Security) o por email a los mantenedores+indicados en el perfil del repositorio. No abras issues públicas para+problemas de seguridad.++## Superficie de ataque local++La API expone todo tu grafo de tráfico — está protegida por diseño:++- **Autenticación por token** en cada endpoint REST y en el WebSocket+ (`X-Snitch-Token` o `?token=`). Generado por lanzamiento bajo Electron,+ persistido con permisos 0600 en los demás modos.+- **Bind en loopback** (`127.0.0.1`) por defecto en todos los modos.+- **Allowlist de Origin** en el handshake WebSocket (hosts loopback ++ `null`) para bloquear el secuestro de WebSocket cross-site.+- **CORS restringido** — solo orígenes loopback, sin credenciales.++## Privilegios++La captura de paquetes requiere privilegios elevados — pero solo el backend+los posee. La app Electron empaquetada ejecuta la UI sin privilegios en+todos los SO y eleva SOLO el backend mediante el prompt nativo:++- **Windows:** `Start-Process -Verb RunAs` (un prompt UAC por lanzamiento) + Npcap (instalado por ti desde npcap.com)+- **macOS:** `osascript … with administrator privileges` (diálogo nativo de contraseña)+- **Linux:** `pkexec` (diálogo polkit); cae a no privilegiado si polkit no existe++El hijo elevado se detiene mediante el endpoint autenticado `/shutdown`,+ya que un proceso sin privilegios no puede señalarlo. Rechazar el prompt+ofrece reintentar / continuar sin captura en lugar de salir de golpe.++## Dependencias++Scapy fue eliminado (GPL-2.0-only + gran superficie de ataque). La captura+es un binding ctypes mínimo a libpcap más nuestro propio parser acotado.+Las dependencias están fijadas y vigiladas por Dependabot.diff --git a/SECURITY.ja.md b/SECURITY.ja.mdnew file mode 100644index 0000000..f8d5d45--- /dev/null+++ b/SECURITY.ja.md@@ -0,0 +1,43 @@+# セキュリティポリシー++[English](SECURITY.md) | [Français](SECURITY.md) | [Español](SECURITY.es.md) | [Deutsch](SECURITY.de.md) | [Русский](SECURITY.ru.md) | **日本語** | [Português](SECURITY.pt-BR.md) | [中文](SECURITY.zh-CN.md)++## 脆弱性の報告++脆弱性は GitHub の「Report a vulnerability」機能(Security タブ)または+リポジトリプロフィールに記載のメンテナへのメールで非公開に報告して+ください。セキュリティ問題を公開 issue で報告しないでください。++## ローカル攻撃対象面++API はあなたのトラフィックグラフ全体を公開します — 設計上保護されて+います:++- **トークン認証** — すべての REST エンドポイントと WebSocket で必須+ (`X-Snitch-Token` または `?token=`)。Electron では起動ごとに生成、+ それ以外では 0600 で永続化。+- **loopback バインド**(`127.0.0.1`)が全モードでデフォルト。+- **Origin 許可リスト** — WebSocket ハンドシェイクで(loopback ホスト+ + `null` のみ)、クロスサイト WebSocket ハイジャックを防止。+- **制限付き CORS** — loopback origin のみ、クレデンシャルなし。++## 権限++パケットキャプチャには昇格した権限が必要です — ただしバックエンド+だけが保持します。パッケージ版 Electron アプリは全 OS で UI を非特権で+実行し、プラットフォームのネイティブプロンプトでバックエンドのみを+昇格させます:++- **Windows:** `Start-Process -Verb RunAs`(起動ごとに 1 回 UAC)+ Npcap(npcap.com から自分で導入)+- **macOS:** `osascript … with administrator privileges`(ネイティブのパスワードダイアログ)+- **Linux:** `pkexec`(polkit ダイアログ);polkit が無ければ非特権にフォールバック++昇格した子プロセスは非特権プロセスからシグナルを送れないため、認証済み+`/shutdown` エンドポイントで停止します。プロンプトを拒否した場合は+強制終了ではなく、再試行 / キャプチャなしで続行を提示します。++## 依存関係++Scapy は除去済み(GPL-2.0-only + 広大な攻撃対象面のため)。キャプチャは+libpcap への最小限 ctypes バインディングと独自の境界チェック付きパーサ+です。依存はピン留めされ Dependabot が監視しています。diff --git a/SECURITY.md b/SECURITY.mdindex 4e64812..bd2ec84 100644--- a/SECURITY.md+++ b/SECURITY.md@@ -1,5 +1,7 @@# Security Policy / Politique de sécurité+[English](SECURITY.md) | [Français](SECURITY.md) | [Español](SECURITY.es.md) | [Deutsch](SECURITY.de.md) | [Русский](SECURITY.ru.md) | [日本語](SECURITY.ja.md) | [Português](SECURITY.pt-BR.md) | [中文](SECURITY.zh-CN.md)+## Reporting / Signalement**EN:** Please report vulnerabilities privately via GitHub's "Report adiff --git a/SECURITY.pt-BR.md b/SECURITY.pt-BR.mdnew file mode 100644index 0000000..d89e34b--- /dev/null+++ b/SECURITY.pt-BR.md@@ -0,0 +1,41 @@+# Política de segurança++[English](SECURITY.md) | [Français](SECURITY.md) | [Español](SECURITY.es.md) | [Deutsch](SECURITY.de.md) | [Русский](SECURITY.ru.md) | [日本語](SECURITY.ja.md) | **Português** | [中文](SECURITY.zh-CN.md)++## Relato de vulnerabilidades++Relate vulnerabilidades em privado pelo recurso «Report a vulnerability»+do GitHub (aba Security) ou por email aos mantenedores indicados no perfil+do repositório. Não abra issues públicas para problemas de segurança.++## Superfície de ataque local++A API expõe todo o seu grafo de tráfego — é protegida por design:++- **Autenticação por token** em todo endpoint REST e no WebSocket+ (`X-Snitch-Token` ou `?token=`). Gerado por execução no Electron,+ persistido com permissões 0600 nos demais modos.+- **Bind em loopback** (`127.0.0.1`) por padrão em todos os modos.+- **Allowlist de Origin** no handshake WebSocket (hosts loopback + `null`)+ para bloquear sequestro de WebSocket cross-site.+- **CORS restrito** — apenas origens loopback, sem credenciais.++## Privilégios++A captura de pacotes exige privilégios elevados — mas só o backend os+detém. O app Electron empacotado roda a UI sem privilégios em qualquer SO+e eleva APENAS o backend pelo prompt nativo da plataforma:++- **Windows:** `Start-Process -Verb RunAs` (um prompt UAC por execução) + Npcap (instalado por você em npcap.com)+- **macOS:** `osascript … with administrator privileges` (diálogo nativo de senha)+- **Linux:** `pkexec` (diálogo polkit); recua para sem privilégios se o polkit não existir++O filho elevado é encerrado pelo endpoint autenticado `/shutdown`, já que+um processo sem privilégios não pode sinalizá-lo. Recusar o prompt oferece+tentar de novo / continuar sem captura em vez de encerrar à força.++## Dependências++O Scapy foi removido (GPL-2.0-only + grande superfície de ataque). A+captura é um binding ctypes mínimo para libpcap mais nosso próprio parser+com limites. As dependências são fixadas e monitoradas pelo Dependabot.diff --git a/SECURITY.ru.md b/SECURITY.ru.mdnew file mode 100644index 0000000..2d2ee75--- /dev/null+++ b/SECURITY.ru.md@@ -0,0 +1,43 @@+# Политика безопасности++[English](SECURITY.md) | [Français](SECURITY.md) | [Español](SECURITY.es.md) | [Deutsch](SECURITY.de.md) | **Русский** | [日本語](SECURITY.ja.md) | [Português](SECURITY.pt-BR.md) | [中文](SECURITY.zh-CN.md)++## Сообщение об уязвимостях++Сообщайте об уязвимостях приватно через функцию GitHub «Report a+vulnerability» (вкладка Security) или по email мейнтейнерам, указанным в+профиле репозитория. Не открывайте публичные issues по проблемам+безопасности.++## Локальная поверхность атаки++API раскрывает весь ваш граф трафика — он защищён по дизайну:++- **Токен-аутентификация** на каждом REST-endpoint и WebSocket+ (`X-Snitch-Token` или `?token=`). Под Electron генерируется при каждом+ запуске, в остальных режимах сохраняется с правами 0600.+- **Привязка к loopback** (`127.0.0.1`) по умолчанию во всех режимах.+- **Белый список Origin** на handshake WebSocket (loopback-хосты + `null`)+ против перехвата WebSocket cross-site.+- **Ограниченный CORS** — только loopback-origin, без учётных данных.++## Привилегии++Захват пакетов требует повышенных привилегий — но ими обладает только+бэкенд. Упакованное Electron-приложение запускает UI без привилегий на+любой ОС и повышает ТОЛЬКО бэкенд через нативный запрос платформы:++- **Windows:** `Start-Process -Verb RunAs` (один запрос UAC на запуск) + Npcap (вы ставите с npcap.com)+- **macOS:** `osascript … with administrator privileges` (нативный диалог пароля)+- **Linux:** `pkexec` (диалог polkit); без polkit — откат к непривилегированному режиму++Повышенный дочерний процесс останавливается через аутентифицированный+endpoint `/shutdown`, так как непривилегированный процесс не может его+сигнализировать. Отказ от запроса предлагает повторить / продолжить без+захвата вместо жёсткого выхода.++## Зависимости++Scapy удалён (GPL-2.0-only + большая поверхность атаки). Захват — это+минимальный ctypes-биндинг к libpcap плюс собственный ограниченный парсер.+Зависимости закреплены и отслеживаются Dependabot.diff --git a/SECURITY.zh-CN.md b/SECURITY.zh-CN.mdnew file mode 100644index 0000000..ab18c6f--- /dev/null+++ b/SECURITY.zh-CN.md@@ -0,0 +1,39 @@+# 安全策略++[English](SECURITY.md) | [Français](SECURITY.md) | [Español](SECURITY.es.md) | [Deutsch](SECURITY.de.md) | [Русский](SECURITY.ru.md) | [日本語](SECURITY.ja.md) | [Português](SECURITY.pt-BR.md) | **中文**++## 漏洞报告++请通过 GitHub 的「Report a vulnerability」功能(Security 标签页)或+仓库资料页中列出的维护者邮箱私下报告漏洞。请勿为安全问题开设公开+issue。++## 本地攻击面++API 会暴露你的完整流量图——它从设计上就受到保护:++- **令牌认证**:每个 REST 端点和 WebSocket 都要求令牌+ (`X-Snitch-Token` 或 `?token=`)。Electron 每次启动生成;其他模式+ 下以 0600 权限持久化。+- **默认仅回环绑定**(`127.0.0.1`),适用于所有模式。+- **Origin 白名单**:WebSocket 握手中仅允许回环主机 + `null`,阻止+ 跨站 WebSocket 劫持。+- **受限 CORS** —— 仅回环来源,不带凭据。++## 权限++抓包需要提升权限——但只有后端持有这些权限。打包后的 Electron 应用+在所有 OS 上以非特权运行 UI,仅通过平台原生提示提升后端:++- **Windows:**`Start-Process -Verb RunAs`(每次启动一次 UAC 提示)+ Npcap(由你从 npcap.com 安装)+- **macOS:**`osascript … with administrator privileges`(原生密码对话框)+- **Linux:**`pkexec`(polkit 对话框);无 polkit 时回退为非特权运行++被提权的子进程通过已认证的 `/shutdown` 端点停止,因为非特权进程+无法向其发信号。拒绝提示时会提供重试 / 无抓包继续,而不是直接退出。++## 依赖++Scapy 已移除(GPL-2.0-only 加上较大的攻击面)。抓包是对 libpcap 的+极简 ctypes 绑定加上我们自研的带边界检查的解析器。依赖已锁定并由+Dependabot 监控。diff --git a/docs/FIREWALL.de.md b/docs/FIREWALL.de.mdnew file mode 100644index 0000000..0cbccc4--- /dev/null+++ b/docs/FIREWALL.de.md@@ -0,0 +1,86 @@+# Sicherheitsfunktionen++[English](FIREWALL.md) | [Français](FIREWALL.md) | [Español](FIREWALL.es.md) | **Deutsch** | [Русский](FIREWALL.ru.md) | [日本語](FIREWALL.ja.md) | [Português](FIREWALL.pt-BR.md) | [中文](FIREWALL.zh-CN.md)++Snitch bringt eine Threat-Hunting-Schicht über der passiven Beobachtung.+**Was sie tut — und ebenso wichtig, was sie nicht tut:**++## Orchestrierung der Ausgangs-Firewall++Snitch filtert **keine** Pakete im User-Space. Regeln werden best-effort+an die OS-native Firewall übergeben:++| OS | Mechanismus |+|---|---|+| Windows | ausgehende Blockregeln via `netsh advfirewall` |+| Linux | `iptables -A OUTPUT -j DROP` (eigene `SNITCH_LOCK`-Chain für Lockdown) |+| macOS | generierter `pf`-Anchor, geladen mit `pfctl` |++Regelarten: `ip`, `cidr`, `domain` (einmalig beim Anwenden aufgelöst),+`process`, `port`. Regeln persistieren in `snitch.db` und werden beim+Start erneut angewendet.++**Ehrliche Grenzen:**++- Das Anwenden braucht dieselben Privilegien wie die Capture. Ohne+ Erhöhung wird `applied=False` auf der Regel vermerkt — die UI zeigt+ „nur Sichtbarkeit“. Das Matching läuft trotzdem: Pakete, die eine+ Regel verletzen, lösen `BLOCKED_ATTEMPT`-Alarme mit Zählern pro Regel.+- `pf` auf macOS kann keinen *Prozess* matchen — Prozessregeln sind dort+ bewusst nur Sichtbarkeit.+- `domain`-Regeln lösen den Namen einmalig auf; eine CDN mit wechselnden+ IPs entkommt der Regel bis zur Neuanlage.+- **Lockdown** unterbricht Ausgangstraffic nur zu *öffentlichen* IPs —+ Loopback und LAN bleiben offen, damit die UI erreichbar bleibt.++## Incident Response++- `POST /processes/kill` / `POST /processes/suspend` — per PID, lehnt+ PIDs ≤ 3 und Snitch selbst ab. Übliche OS-Privilegien gelten.+- `POST /firewall/rules`, `DELETE /firewall/rules/{id}`,+ `POST /firewall/rules/{id}/toggle`, `POST /firewall/lockdown` —+ authentifiziert wie jeder Endpoint.+- `GET /forensics/export?process=<name>&ip=<ip>` — Ermittlungspaket:+ Prozessbaum (bis 8 Ahnen), SHA-256 der Exe, Kommandozeile, passende+ Alarme, Minuten-Historie. `format=json|csv|stix` wählt die Ausgabe+ (STIX = minimales 2.1-Bundle für SIEM). Nur lokale Daten; Export ist+ ein Download, nie ein Upload.++## Threat Intelligence — Opt-in, standardmäßig aus++*Einstellungen → Threat Intelligence* akzeptiert einen Anbieter+(`abuseipdb`, `otx`, `virustotal`) plus **deinen eigenen API-Key**.+Aktiviert wird jede neue öffentliche IP einmal pro 24-h-TTL geprüft;+Urteile werden gecacht und `suspicious`/`malicious` löst `THREAT_HIT`+aus. Ohne Anbieter oder Key: **null ausgehende Aufrufe**.+`GET /security/ti` zeigt die maskierte Konfiguration;+`POST /security/threat_check` startet eine manuelle Prüfung (ebenfalls+cache-bewusst).++## Webhooks — Opt-in, standardmäßig aus++*Einstellungen → Externer Webhook* nimmt URL + Schalter. Warn- und+Kritik-Alarme werden live gePOSTet: Discord/Slack `{content}`, Telegram+`{chat_id, text}` (Chat-ID-Feld bei Telegram-URL), sonstige Endpoints+bekommen `{alert, source, text}`. Fehler werden geloggt, nie fatal.++## Erkennungs-Neuerungen++- `DNS_TUNNEL` — überlange DNS-Namen/-Labels (>60 Zeichen / Label >40),+ klassisches Exfiltrationsmuster; einmal pro Host pro 10 min.+- `CLEARTEXT` — ausgehendes TCP zu natürlich unverschlüsselten Ports+ (80, 21, 23, 25, 110, 143…), Stufe INFO, speist das Audit.+- `BASELINE_DEVIATION` — jeder Prozess lernt in den ersten Paketen seine+ üblichen Zielländer, danach warnt er einmalig bei einem neuen.+ Baselines persistieren (`app_baselines`).+- `BEACON` — bereits geliefert: Regelintervall-Erkennung (CV der+ Inter-Arrival-Zeiten) auch bei minimalem Traffic.+- `BLOCKED_ATTEMPT`, `LOCKDOWN`, `THREAT_HIT` — neue Alarmtypen aus den+ Modulen oben.++## Security-Audit++`GET /security/audit` berechnet einen Score 0–100 aus den letzten 500+Alarmen und dem Live-Graphen: Zählungen pro Typ, Kontakte in+Risikoländer, unaufgelöste Hosts, Firewall-Haltung — plus Empfehlungen+in Klartext. Ein *Befundbericht*, keine Zertifizierung.diff --git a/docs/FIREWALL.es.md b/docs/FIREWALL.es.mdnew file mode 100644index 0000000..969d09b--- /dev/null+++ b/docs/FIREWALL.es.md@@ -0,0 +1,87 @@+# Funciones de seguridad++[English](FIREWALL.md) | [Français](FIREWALL.md) | **Español** | [Deutsch](FIREWALL.de.md) | [Русский](FIREWALL.ru.md) | [日本語](FIREWALL.ja.md) | [Português](FIREWALL.pt-BR.md) | [中文](FIREWALL.zh-CN.md)++Snitch añade una capa de caza de amenazas sobre la observación pasiva.+**Qué hace — e igual de importante, qué no hace:**++## Orquestación del firewall de salida++Snitch **no** filtra paquetes en user-space. Las reglas se aplican al+firewall nativo del SO, best-effort:++| SO | Mecanismo |+|---|---|+| Windows | reglas de bloqueo de salida `netsh advfirewall` |+| Linux | `iptables -A OUTPUT -j DROP` (cadena `SNITCH_LOCK` para el lockdown) |+| macOS | anchor `pf` generada cargada con `pfctl` |++Tipos de regla: `ip`, `cidr`, `domain` (resuelto una vez al aplicar),+`process`, `port`. Las reglas persisten en `snitch.db` y se reaplican al+arrancar.++**Límites honestos:**++- Aplicar reglas exige los mismos privilegios que la captura. Sin+ elevación, `applied=False` queda en la regla — la UI muestra «solo+ visibilidad». El matching sigue activo: los paquetes que violan una+ regla levantan alertas `BLOCKED_ATTEMPT` con contadores por regla.+- `pf` en macOS no puede casar un *proceso* — las reglas de proceso ahí+ son solo visibilidad, por diseño.+- Las reglas `domain` resuelven el nombre una vez; una CDN que cambia de+ IP se salta la regla hasta recrearla.+- **Lockdown** solo corta el tráfico de salida hacia IP *públicas* —+ loopback y LAN quedan vivos para que la UI siga accesible.++## Respuesta a incidentes++- `POST /processes/kill` / `POST /processes/suspend` — por PID, rechaza+ PID ≤ 3 y al propio Snitch. Privilegios normales del SO.+- `POST /firewall/rules`, `DELETE /firewall/rules/{id}`,+ `POST /firewall/rules/{id}/toggle`, `POST /firewall/lockdown` —+ autenticados como todo endpoint.+- `GET /forensics/export?process=<nombre>&ip=<ip>` — paquete de+ investigación: árbol de procesos (hasta 8 ancestros), SHA-256 del+ ejecutable, cmdline, alertas asociadas, historial por minuto.+ `format=json|csv|stix` elige la salida (STIX = bundle 2.1 minimal para+ SIEM). Datos locales solo; la exportación es una descarga, nunca una+ subida.++## Threat intelligence — opt-in, desactivado por defecto++*Ajustes → Threat intelligence* acepta un proveedor (`abuseipdb`, `otx`,+`virustotal`) más **tu propia clave API**. Activado, cada nueva IP pública+se verifica una vez por TTL de 24 h; los veredictos se cachean y un+veredicto `suspicious`/`malicious` emite una alerta `THREAT_HIT`. Sin+proveedor ni clave, **cero llamadas salientes**. `GET /security/ti`+muestra la config enmascarada; `POST /security/threat_check` lanza una+verificación manual (también consciente del caché).++## Webhooks — opt-in, desactivados por defecto++*Ajustes → Webhook externo* acepta una URL y un interruptor. Las alertas+warning y críticas se POSTean en vivo: Discord/Slack `{content}`,+Telegram `{chat_id, text}` (campo chat ID si es URL de telegram),+cualquier otro endpoint recibe `{alert, source, text}`. Los fallos se+loguean, nunca son fatales.++## Nuevas detecciones++- `DNS_TUNNEL` — nombres/labels DNS sobredimensionados (>60 car. / label+ >40), patrón clásico de exfiltración; una vez por host por 10 min.+- `CLEARTEXT` — TCP saliente a puertos no cifrados por naturaleza+ (80, 21, 23, 25, 110, 143…), nivel INFO, alimenta la auditoría.+- `BASELINE_DEVIATION` — cada proceso aprende sus países de destino+ habituales en sus primeros paquetes y luego avisa una vez al alcanzar+ uno nuevo. Los baselines persisten (`app_baselines`).+- `BEACON` — ya existente: intervalos regulares (CV de tiempos de+ inter-llegada) incluso con tráfico mínimo.+- `BLOCKED_ATTEMPT`, `LOCKDOWN`, `THREAT_HIT` — tipos añadidos por los+ módulos anteriores.++## Auditoría de seguridad++`GET /security/audit` calcula un score 0–100 desde las últimas 500+alertas y el grafo: conteos por tipo, contactos con países de riesgo,+hosts sin resolver, postura del firewall — y devuelve recomendaciones en+lenguaje claro. Es un *informe de hallazgos*, no una certificación.diff --git a/docs/FIREWALL.ja.md b/docs/FIREWALL.ja.mdnew file mode 100644index 0000000..6785758--- /dev/null+++ b/docs/FIREWALL.ja.md@@ -0,0 +1,84 @@+# セキュリティ機能++[English](FIREWALL.md) | [Français](FIREWALL.md) | [Español](FIREWALL.es.md) | [Deutsch](FIREWALL.de.md) | [Русский](FIREWALL.ru.md) | **日本語** | [Português](FIREWALL.pt-BR.md) | [中文](FIREWALL.zh-CN.md)++Snitch は受動的観察の上にスレットハンティング層を載せています。+**何をするか — そして同じくらい重要な、何をしないか:**++## 送信ファイアウォール連携++Snitch はユーザースペースでパケットをフィルタ**しません**。ルールは+OS ネイティブファイアウォールへ best-effort で適用されます:++| OS | 仕組み |+|---|---|+| Windows | `netsh advfirewall` の送信ブロックルール |+| Linux | `iptables -A OUTPUT -j DROP`(lockdown 用に専用 `SNITCH_LOCK` チェーン) |+| macOS | 生成した `pf` アンカーを `pfctl` でロード |++ルール種別: `ip`、`cidr`、`domain`(適用時に一度だけ解決)、`process`、+`port`。ルールは `snitch.db` に永続化され起動時に再適用。++**正直な制限:**++- 適用にはキャプチャと同等の権限が必要。権限が無い場合、ルールに+ `applied=False` が記録され UI は「可視化のみ」と表示。マッチングは+ 継続: ルール違反パケットはルール別カウンタ付きの+ `BLOCKED_ATTEMPT` アラートを発生。+- macOS の `pf` は*プロセス*をマッチできない — プロセスルールは+ 設計上「可視化のみ」。+- `domain` ルールは名前を一度だけ解決;IP を変える CDN は再作成まで+ ルールを逃れる。+- **Lockdown** は*公開* IP への送信だけを切断 — loopback と LAN は+ 維持され UI はアクセス可能。++## インシデント対応++- `POST /processes/kill` / `POST /processes/suspend` — PID 指定。PID ≤ 3+ と Snitch 自身は拒否。通常の OS 権限が適用。+- `POST /firewall/rules`、`DELETE /firewall/rules/{id}`、+ `POST /firewall/rules/{id}/toggle`、`POST /firewall/lockdown` —+ すべて認証必須。+- `GET /forensics/export?process=<名>&ip=<ip>` — 調査バンドル:+ プロセスツリー(最大 8 祖先)、実行ファイル SHA-256、cmdline、+ 関連アラート、分単位履歴。`format=json|csv|stix` で出力選択+ (STIX = SIEM 取込み用の最小 2.1 bundle)。ローカルデータのみ;+ エクスポートはダウンロードでありアップロードではない。++## Threat intelligence — オプトイン、デフォルト OFF++*設定 → Threat intelligence* はプロバイダ(`abuseipdb`、`otx`、+`virustotal`)+**自分の API キー**を受け付ける。有効時、新規公開 IP+は 24 時間 TTL ごとに 1 回照会;判定はキャッシュされ、+`suspicious`/`malicious` で `THREAT_HIT` が発火。プロバイダ・キー+なしなら**外向き呼び出しゼロ**。`GET /security/ti` はマスク済み設定を+返し、`POST /security/threat_check` は手動照会(こちらもキャッシュ+考慮)。++## Webhook — オプトイン、デフォルト OFF++*設定 → 外部 Webhook* に URL とスイッチ。warning と critical アラートを+ライブ POST: Discord/Slack `{content}`、Telegram `{chat_id, text}`+(telegram URL 使用時は chat ID 欄を表示)、その他は+`{alert, source, text}`。失敗はログのみ、致命ではない。++## 検知の追加++- `DNS_TUNNEL` — 異常に長い DNS 名/ラベル(>60 文字 / ラベル >40)、+ 古典的な流出パターン;ホストごと 10 分に 1 回。+- `CLEARTEXT` — 本質的に非暗号のポートへの送信 TCP+ (80, 21, 23, 25, 110, 143…)、INFO レベル、監査の入力。+- `BASELINE_DEVIATION` — 各プロセスは最初のパケット群で通常の行き先国を+ 学習し、その後新しい国へ一度だけ警告。ベースラインは永続化+ (`app_baselines`)。+- `BEACON` — 既存機能: 微小トラフィックでも働く定期間隔検知+ (到着間隔の変動係数)。+- `BLOCKED_ATTEMPT`、`LOCKDOWN`、`THREAT_HIT` — 上記モジュールが追加した+ アラート種別。++## セキュリティ監査++`GET /security/audit` は直近 500 件のアラートとライブグラフから+0–100 のスコアを算出: 種別カウント、高リスク国との接触、未解決+ホスト、ファイアウォール姿勢 — 平易な言葉の推奨付き。*検出レポート*+であり、認定ではありません。diff --git a/docs/FIREWALL.md b/docs/FIREWALL.mdindex d1f9fef..f9e9d48 100644--- a/docs/FIREWALL.md+++ b/docs/FIREWALL.md@@ -1,5 +1,7 @@# Security features / Fonctionnalités de sécurité+[English](FIREWALL.md) | [Français](FIREWALL.md) | [Español](FIREWALL.es.md) | [Deutsch](FIREWALL.de.md) | [Русский](FIREWALL.ru.md) | [日本語](FIREWALL.ja.md) | [Português](FIREWALL.pt-BR.md) | [中文](FIREWALL.zh-CN.md)+## EnglishSnitch ships a threat-hunting layer on top of passive observation. **What itdiff --git a/docs/FIREWALL.pt-BR.md b/docs/FIREWALL.pt-BR.mdnew file mode 100644index 0000000..cada95f--- /dev/null+++ b/docs/FIREWALL.pt-BR.md@@ -0,0 +1,88 @@+# Funcionalidades de segurança++[English](FIREWALL.md) | [Français](FIREWALL.md) | [Español](FIREWALL.es.md) | [Deutsch](FIREWALL.de.md) | [Русский](FIREWALL.ru.md) | [日本語](FIREWALL.ja.md) | **Português** | [中文](FIREWALL.zh-CN.md)++O Snitch adiciona uma camada de threat-hunting sobre a observação+passiva. **O que ela faz — e, tão importante, o que não faz:**++## Orquestração do firewall de saída++O Snitch **não** filtra pacotes em user-space. As regras são aplicadas+ao firewall nativo do SO, best-effort:++| SO | Mecanismo |+|---|---|+| Windows | regras de bloqueio de saída `netsh advfirewall` |+| Linux | `iptables -A OUTPUT -j DROP` (cadeia própria `SNITCH_LOCK` para o lockdown) |+| macOS | âncora `pf` gerada carregada com `pfctl` |++Tipos de regra: `ip`, `cidr`, `domain` (resolvido uma vez na aplicação),+`process`, `port`. As regras persistem em `snitch.db` e são reaplicadas+na inicialização.++**Limites honestos:**++- Aplicar regras exige os mesmos privilégios da captura. Sem elevação,+ `applied=False` fica registrado na regra — a UI mostra «somente+ visibilidade». O matching continua: pacotes que violam uma regra+ emitem alertas `BLOCKED_ATTEMPT` com contadores por regra.+- O `pf` no macOS não casa *processo* — regras de processo lá são, por+ design, apenas visibilidade.+- Regras `domain` resolvem o nome uma vez; uma CDN que troca de IP+ escapa da regra até recriá-la.+- **Lockdown** corta tráfego de saída apenas para IPs *públicos* —+ loopback e LAN continuam para a UI seguir acessível.++## Resposta a incidentes++- `POST /processes/kill` / `POST /processes/suspend` — por PID, recusa+ PID ≤ 3 e o próprio Snitch. Privilégios normais do SO.+- `POST /firewall/rules`, `DELETE /firewall/rules/{id}`,+ `POST /firewall/rules/{id}/toggle`, `POST /firewall/lockdown` —+ autenticados como todo endpoint.+- `GET /forensics/export?process=<nome>&ip=<ip>` — pacote de+ investigação: árvore de processos (até 8 ancestrais), SHA-256 do+ executável, linha de comando, alertas relacionados, histórico por+ minuto. `format=json|csv|stix` escolhe a saída (STIX = bundle 2.1+ mínimo para SIEM). Apenas dados locais; a exportação é um download,+ nunca um upload.++## Threat intelligence — opt-in, desligado por padrão++*Configurações → Threat intelligence* aceita um provedor (`abuseipdb`,+`otx`, `virustotal`) mais **sua própria chave de API**. Ligado, cada novo+IP público é verificado uma vez por TTL de 24 h; vereditos são cacheados+e `suspicious`/`malicious` dispara `THREAT_HIT`. Sem provedor nem chave,+**zero chamadas externas**. `GET /security/ti` mostra a configuração+mascarada; `POST /security/threat_check` roda uma verificação manual+(também ciente do cache).++## Webhooks — opt-in, desligados por padrão++*Configurações → Webhook externo* aceita URL e interruptor. Alertas+warning e críticos são POSTados ao vivo: Discord/Slack `{content}`,+Telegram `{chat_id, text}` (campo chat ID se a URL for telegram),+qualquer outro endpoint recebe `{alert, source, text}`. Falhas são+logadas, nunca fatais.++## Novas detecções++- `DNS_TUNNEL` — nomes/rótulos DNS superdimensionados (>60 car. / rótulo+ >40), padrão clássico de exfiltração; uma vez por host a cada 10 min.+- `CLEARTEXT` — TCP de saída para portas não criptografadas por natureza+ (80, 21, 23, 25, 110, 143…), nível INFO, alimenta a auditoria.+- `BASELINE_DEVIATION` — cada processo aprende seus países de destino+ usuais nos primeiros pacotes, depois avisa uma vez ao alcançar um novo.+ Baselines persistem (`app_baselines`).+- `BEACON` — já entregue: detecção de intervalos regulares (CV dos+ tempos de inter-chegada) mesmo com tráfego mínimo.+- `BLOCKED_ATTEMPT`, `LOCKDOWN`, `THREAT_HIT` — tipos adicionados pelos+ módulos acima.++## Auditoria de segurança++`GET /security/audit` calcula um score 0–100 a partir dos últimos 500+alertas e do grafo ao vivo: contagens por tipo, contatos com países de+risco, hosts não resolvidos, postura do firewall — e devolve+recomendações em linguagem clara. É um *relatório de achados*, não uma+certificação.diff --git a/docs/FIREWALL.ru.md b/docs/FIREWALL.ru.mdnew file mode 100644index 0000000..4f0802a--- /dev/null+++ b/docs/FIREWALL.ru.md@@ -0,0 +1,85 @@+# Функции безопасности++[English](FIREWALL.md) | [Français](FIREWALL.md) | [Español](FIREWALL.es.md) | [Deutsch](FIREWALL.de.md) | **Русский** | [日本語](FIREWALL.ja.md) | [Português](FIREWALL.pt-BR.md) | [中文](FIREWALL.zh-CN.md)++Snitch добавляет слой threat-hunting поверх пассивного наблюдения.+**Что он делает — и, не менее важно, чего не делает:**++## Оркестрация исходящего фаервола++Snitch **не** фильтрует пакеты в user-space. Правила применяются к+нативному фаерволу ОС, best-effort:++| ОС | Механизм |+|---|---|+| Windows | исходящие правила блокировки `netsh advfirewall` |+| Linux | `iptables -A OUTPUT -j DROP` (отдельная цепь `SNITCH_LOCK` для lockdown) |+| macOS | сгенерированный якорь `pf`, загружаемый через `pfctl` |++Виды правил: `ip`, `cidr`, `domain` (резолвится один раз при применении),+`process`, `port`. Правила хранятся в `snitch.db` и применяются заново+при старте.++**Честные ограничения:**++- Применение требует тех же привилегий, что и захват. Без повышения на+ правиле ставится `applied=False` — UI показывает «только видимость».+ Матчинг продолжает работать: пакеты, нарушающие правило, вызывают+ тревоги `BLOCKED_ATTEMPT` со счётчиками по правилам.+- `pf` на macOS не умеет матчить *процесс* — процессные правила там+ по дизайну только для видимости.+- Правила `domain` резолвят имя один раз; CDN со сменными IP уйдёт от+ правила до его пересоздания.+- **Lockdown** рвёт исходящий трафик только к *публичным* IP — loopback+ и LAN остаются, чтобы UI был доступен.++## Реагирование на инциденты++- `POST /processes/kill` / `POST /processes/suspend` — по PID, отказывает+ PID ≤ 3 и самому Snitch. Обычные привилегии ОС.+- `POST /firewall/rules`, `DELETE /firewall/rules/{id}`,+ `POST /firewall/rules/{id}/toggle`, `POST /firewall/lockdown` —+ аутентифицированы, как все endpoint'ы.+- `GET /forensics/export?process=<имя>&ip=<ip>` — пакет расследования:+ дерево процессов (до 8 предков), SHA-256 исполняемого файла, cmdline,+ связанные тревоги, поминутная история. `format=json|csv|stix` выбирает+ вывод (STIX — минимальный bundle 2.1 для SIEM). Только локальные+ данные; экспорт — загрузка, а не отправка.++## Threat intelligence — opt-in, выключено по умолчанию++*Настройки → Threat intelligence* принимает провайдера (`abuseipdb`,+`otx`, `virustotal`) плюс **ваш API-ключ**. Включённая проверка идёт раз+за TTL 24 ч на новый публичный IP; вердикты кэшируются, а `suspicious`/+`malicious` вызывает `THREAT_HIT`. Без провайдера или ключа — **ноль+исходящих вызовов**. `GET /security/ti` показывает замаскированный+конфиг; `POST /security/threat_check` запускает ручную проверку (тоже с+учётом кэша).++## Webhook'и — opt-in, выключены по умолчанию++*Настройки → Внешний webhook* принимает URL и переключатель. Тревоги+warning и critical отправляются вживую: Discord/Slack `{content}`,+Telegram `{chat_id, text}` (поле chat ID при telegram-URL), прочие+endpoint'ы получают `{alert, source, text}`. Сбои пишутся в лог, никогда+не фатальны.++## Новые детекции++- `DNS_TUNNEL` — аномально длинные DNS-имена/метки (>60 симв. / метка >40),+ классический паттерн эксфильтрации; раз на хост за 10 мин.+- `CLEARTEXT` — исходящий TCP на заведомо незашифрованные порты+ (80, 21, 23, 25, 110, 143…), уровень INFO, питает аудит.+- `BASELINE_DEVIATION` — каждый процесс учит обычные страны назначения+ на первых пакетах, затем однократно предупреждает при новой. Базовые+ профили сохраняются (`app_baselines`).+- `BEACON` — уже было: регулярные интервалы (CV межпакетных задержек)+ даже при крошечном трафике.+- `BLOCKED_ATTEMPT`, `LOCKDOWN`, `THREAT_HIT` — новые типы от модулей выше.++## Аудит безопасности++`GET /security/audit` считает оценку 0–100 по последним 500 тревогам и+живому графу: счётчики по типам, контакты с рискованными странами,+неразрешённые хосты, постура фаервола — и выдаёт рекомендации простым+языком. Это *отчёт находок*, а не сертификация.diff --git a/docs/FIREWALL.zh-CN.md b/docs/FIREWALL.zh-CN.mdnew file mode 100644index 0000000..f6b7244--- /dev/null+++ b/docs/FIREWALL.zh-CN.md@@ -0,0 +1,77 @@+# 安全功能++[English](FIREWALL.md) | [Français](FIREWALL.md) | [Español](FIREWALL.es.md) | [Deutsch](FIREWALL.de.md) | [Русский](FIREWALL.ru.md) | [日本語](FIREWALL.ja.md) | [Português](FIREWALL.pt-BR.md) | **中文**++Snitch 在被动观察之上叠加了威胁狩猎层。**它做什么——以及同样重要的,+它不做什么:**++## 出站防火墙编排++Snitch **不**在用户态过滤数据包。规则会被尽力下发到操作系统原生+防火墙:++| 系统 | 机制 |+|---|---|+| Windows | `netsh advfirewall` 出站阻断规则 |+| Linux | `iptables -A OUTPUT -j DROP`(lockdown 使用专用 `SNITCH_LOCK` 链) |+| macOS | 生成的 `pf` 锚点,经 `pfctl` 加载 |++规则类型:`ip`、`cidr`、`domain`(应用时解析一次)、`process`、+`port`。规则持久化到 `snitch.db` 并在启动时重新下发。++**如实的限制:**++- 下发规则需要与抓包相同的权限。没有提权时,规则上记录+ `applied=False`——UI 显示「仅可见」。匹配仍然工作:违反规则的+ 数据包会产生带规则计数的 `BLOCKED_ATTEMPT` 告警。+- macOS 的 `pf` 无法匹配*进程*——进程规则在设计上仅是可见性的。+- `domain` 规则只解析一次;IP 变动的 CDN 在重建规则前会绕过它。+- **Lockdown** 只切断到*公网* IP 的出站流量——回环和 LAN 保持,+ UI 依然可达。++## 事件响应++- `POST /processes/kill` / `POST /processes/suspend` —— 按 PID,+ 拒绝 PID ≤ 3 以及 Snitch 自身。适用常规 OS 权限。+- `POST /firewall/rules`、`DELETE /firewall/rules/{id}`、+ `POST /firewall/rules/{id}/toggle`、`POST /firewall/lockdown` ——+ 与所有端点一样需要认证。+- `GET /forensics/export?process=<名>&ip=<ip>` —— 调查包:进程树+ (最多 8 层祖先)、可执行文件 SHA-256、命令行、关联告警、按分钟+ 历史。`format=json|csv|stix` 选择输出(STIX = 供 SIEM 导入的+ 最小 2.1 bundle)。仅限本地数据;导出是下载,绝不上传。++## 威胁情报——opt-in,默认关闭++*设置 → Threat intelligence* 接受提供商(`abuseipdb`、`otx`、+`virustotal`)加上**你自己的 API 密钥**。启用后,每个新公网 IP 按+24 小时 TTL 查询一次;判定被缓存,`suspicious`/`malicious` 判定会+触发 `THREAT_HIT`。没有提供商或密钥时,**零出站调用**。+`GET /security/ti` 返回脱敏配置;`POST /security/threat_check`+执行手动查询(同样感知缓存)。++## Webhook——opt-in,默认关闭++*设置 → 外部 Webhook* 接受 URL 和开关。warning 与 critical 告警+实时 POST:Discord/Slack `{content}`、Telegram `{chat_id, text}`+(telegram URL 时显示 chat ID 字段)、其他端点收到+`{alert, source, text}`。失败仅记录日志,绝不致命。++## 检测新增++- `DNS_TUNNEL` —— 超长 DNS 名称/标签(>60 字符 / 标签 >40),典型+ 外泄模式;每主机每 10 分钟一次。+- `CLEARTEXT` —— 出站 TCP 到本质不加密的端口(80、21、23、25、+ 110、143…),INFO 级,喂给审计。+- `BASELINE_DEVIATION` —— 每个进程在最初的数据包中学习常去的+ 国家,之后到达新国家时只提醒一次。基线持久化(`app_baselines`)。+- `BEACON` —— 已有功能:规则间隔检测(到达间隔的变异系数),即使+ 微小流量也有效。+- `BLOCKED_ATTEMPT`、`LOCKDOWN`、`THREAT_HIT` —— 上述模块新增的+ 告警类型。++## 安全审计++`GET /security/audit` 基于最近 500 条告警和实时图计算 0–100 分:+按类型计数、与高风险国家的接触、未解析主机、防火墙姿态——并+返回通俗语言的建议。这是一份*发现报告*,而非认证。diff --git a/docs/threat-model.de.md b/docs/threat-model.de.mdnew file mode 100644index 0000000..377ae55--- /dev/null+++ b/docs/threat-model.de.md@@ -0,0 +1,49 @@+# Threat Model++[English](threat-model.md) | [Français](threat-model.md) | [Español](threat-model.es.md) | **Deutsch** | [Русский](threat-model.ru.md) | [日本語](threat-model.ja.md) | [Português](threat-model.pt-BR.md) | [中文](threat-model.zh-CN.md)++## Was Snitch ist++Ein Local-first-Visualizer für Netzwerkverkehr. Er erfasst Pakete auf dem+Host, ordnet sie Prozessen zu, reichert sie **offline** an (lokale+`.mmdb`-Geolokalisierung, lokale DNS/SNI-Karten) und rendert sie in einer+Web-UI, die vom selben Prozess ausgeliefert wird. **Keine+Cloud-Komponente, keine Telemetrie.**++## Assets++- Deine Verkehrs-Metadaten (Ziel-IPs, Ports, Volumen, Prozessnamen).+- Das API-Token (pro Start in Electron, pro Installation in CLI/Docker).+- Die lokale SQLite-DB (`traffic`, `alerts_log`, Historien, Einstellungen).+- Die Integrität der Maschine selbst (ein kompromittiertes Snitch könnte+ dich belügen).++## Vertrauensgrenzen++| Grenze | Bedrohung | Mitigation |+|---|---|---|+| Browser/Remote-Client → REST | Ein LAN-Angreifer oder eine bösartige Webseite liest/steuert deine Verkehrsansicht | Token auf **jedem** Endpoint (`Authorization: Bearer`). Bind `127.0.0.1` standardmäßig. In Docker erfordert `0.0.0.0` ein explizites `SNITCH_TOKEN`. |+| Webseite → `/ws` | Cross-Site-WebSocket-Hijacking (CSWSH) | Token **und** `Origin`-Allowlist (Loopback + Electron `null`-Origin). |+| Host → Dritte | Privacy-Leak | Null ausgehende Aufrufe standardmäßig. GeoIP-Download, Threat Intel, Webhooks und Updates sind **Opt-in** und in PRIVACY.md dokumentiert. |+| Capture-Treiber → Parser | Malformed Frames crashen den Prozess | Der Parser prüft jeden Offset; malformed Pakete liefern `None` und werfen nie in die Capture-Schleife. |+| Renderer ↔ Main (Electron) | Token-Exfiltration aus der Seite | `contextIsolation` + `sandbox`; das Token kreuzt nur via `ipcRenderer.invoke`, landet nie im DOM oder einer URL. |+| Lokaler Angreifer mit FS-Zugriff | Token-/Historien-Diebstahl | Token-Datei `0600`; Datenverzeichnis im User-Verzeichnis; DB unverschlüsselt — Festplattenverschlüsselung ist OS-Aufgabe. |++## Bekannte Grenzen++- **Capture erfordert Admin-/Root-Rechte**, aber begrenzt aufs Backend:+ die Electron-UI läuft unprivilegiert, während das Backend über den+ Plattform-Prompt erhöht startet (`Start-Process -Verb RunAs` auf Windows,+ `osascript` auf macOS, `pkexec` auf Linux) und via authentifiziertem+ `/shutdown`-Endpoint gestoppt wird.+- Das Token schützt HTTP/WS, aber **nicht** gegen einen anderen lokalen+ Prozess unter deinem Account, der `data/api_token.txt` oder die+ Electron-IPC lesen kann.+- SQLite-Daten im Ruhezustand sind unverschlüsselt.+- Alarm-Unterdrückung ist lokal und still — ein Angreifer mit Schreibzugriff+ auf die DB kann Alarme stumm schalten (Abwehr: FS-Rechte).++## Out of scope++Bösartige Paket-Payloads (nur Header werden geparst), Kernel-/Treiber-+Kompromittierung, bösartiger Administrator.diff --git a/docs/threat-model.es.md b/docs/threat-model.es.mdnew file mode 100644index 0000000..f6fa084--- /dev/null+++ b/docs/threat-model.es.md@@ -0,0 +1,46 @@+# Modelo de amenaza++[English](threat-model.md) | [Français](threat-model.md) | **Español** | [Deutsch](threat-model.de.md) | [Русский](threat-model.ru.md) | [日本語](threat-model.ja.md) | [Português](threat-model.pt-BR.md) | [中文](threat-model.zh-CN.md)++## Qué es Snitch++Un visualizador de tráfico de red local primero. Captura paquetes en el+host, los atribuye a procesos, los enriquece **offline** (geolocalización+`.mmdb` local, mapas DNS/SNI locales) y los muestra en una UI web servida+por el mismo proceso. **Sin componente cloud, sin telemetría.**++## Activos++- Tus metadatos de tráfico (IPs de destino, puertos, volúmenes, procesos).+- El token de API (por lanzamiento en Electron, por instalación en CLI/Docker).+- La base SQLite local (`traffic`, `alerts_log`, historiales, ajustes).+- La integridad de la propia máquina (un Snitch comprometido podría mentirte).++## Fronteras de confianza++| Frontera | Amenaza | Mitigación |+|---|---|---|+| Navegador/cliente remoto → REST | Un atacante LAN o una web maliciosa lee/controla tu vista del tráfico | Token exigido en **cada** endpoint (`Authorization: Bearer`). Bind `127.0.0.1` por defecto. En Docker, `0.0.0.0` exige `SNITCH_TOKEN` explícito. |+| Página web → `/ws` | Secuestro de WebSocket cross-site (CSWSH) | Token **y** allowlist de `Origin` (loopback + origen `null` de Electron). |+| Host → terceros | Fuga de privacidad | Cero llamadas salientes por defecto. Las descargas GeoIP, el threat intel, los webhooks y las actualizaciones son **opt-in** documentados en PRIVACY.md. |+| Driver de captura → parser | Tramas malformadas tumban el proceso | El parser acota cada offset; los paquetes malformados devuelven `None`, jamás lanzan a la bucle de captura. |+| Renderer ↔ main (Electron) | Exfiltración del token desde la página | `contextIsolation` + `sandbox`; el token solo cruza vía `ipcRenderer.invoke`, jamás en el DOM ni en una URL. |+| Atacante local con acceso FS | Robo del token/historial | Fichero token `0600`; directorio de datos en el directorio del usuario; la DB no está cifrada — el cifrado de disco compete al SO. |++## Limitaciones conocidas++- **La captura requiere privilegios admin/root**, pero acotados al backend:+ la UI Electron corre sin privilegios mientras el backend se lanza elevado+ por el prompt de la plataforma (`Start-Process -Verb RunAs` en Windows,+ `osascript` en macOS, `pkexec` en Linux) y se detiene vía el endpoint+ autenticado `/shutdown`.+- El token protege HTTP/WS pero **no** contra otro proceso local bajo tu+ cuenta que lea `data/api_token.txt` o el IPC de Electron.+- Los datos SQLite en reposo no están cifrados.+- La supresión de alertas es local y silenciosa — un atacante que escriba+ en la base puede silenciar alertas (defensa: permisos FS).++## Fuera de alcance++Cargas útiles maliciosas (solo se parsean cabeceras), compromiso del+kernel/driver, administrador malicioso.diff --git a/docs/threat-model.ja.md b/docs/threat-model.ja.mdnew file mode 100644index 0000000..fb5ac07--- /dev/null+++ b/docs/threat-model.ja.md@@ -0,0 +1,46 @@+# 脅威モデル++[English](threat-model.md) | [Français](threat-model.md) | [Español](threat-model.es.md) | [Deutsch](threat-model.de.md) | [Русский](threat-model.ru.md) | **日本語** | [Português](threat-model.pt-BR.md) | [中文](threat-model.zh-CN.md)++## Snitch とは++ローカルファーストのネットワークトラフィック・ビジュアライザ。ホスト上で+パケットをキャプチャし、プロセスへ帰属させ、**オフライン**でエンリッチ+(ローカル `.mmdb` ジオロケーション、ローカル DNS/SNI マップ)して、+同一プロセスが提供する Web UI に描画します。**クラウドコンポーネント+なし、テレメトリなし。**++## 資産++- あなたのトラフィックメタデータ(宛先 IP、ポート、容量、プロセス名)。+- API トークン(Electron では起動ごと、CLI/Docker ではインストールごと)。+- ローカル SQLite DB(`traffic`、`alerts_log`、履歴、設定)。+- マシン自体の完全性(侵害された Snitch はあなたに嘘をつき得る)。++## 信頼境界++| 境界 | 脅威 | 緩和策 |+|---|---|---|+| ブラウザ/リモートクライアント → REST | LAN 上の攻撃者や悪意あるページがトラフィックビューを読み/操作する | **全** endpoint でトークン必須(`Authorization: Bearer`)。デフォルト `127.0.0.1` バインド。Docker で `0.0.0.0` は `SNITCH_TOKEN` 明示設定必須。 |+| Web ページ → `/ws` | クロスサイト WebSocket ハイジャック(CSWSH) | トークン**+**`Origin` 許可リスト(loopback+Electron の `null` origin のみ)。 |+| ホスト → 第三者 | プライバシー漏洩 | デフォルトで外向き呼び出しゼロ。GeoIP ダウンロード、threat intel、webhook、更新確認はすべて **オプトイン**で PRIVACY.md に記載。 |+| キャプチャドライバ → パーサ | 不正フレームでプロセスが落ちる | パーサは全オフセットを境界チェック;不正パケットは `None` を返し、キャプチャループに例外を投げない。 |+| Renderer ↔ main(Electron) | ページからのトークン流出 | `contextIsolation`+`sandbox`;トークンは `ipcRenderer.invoke` 経由のみで、DOM や URL には乗らない。 |+| FS アクセスを持つローカル攻撃者 | トークン/履歴の窃取 | トークンファイル `0600`;データディレクトリはユーザーディレクトリ配下;DB は非暗号化 — ディスク暗号化は OS の役割。 |++## 既知の限界++- **キャプチャには admin/root が必要** — ただしバックエンドのみに限定:+ Electron UI は非特権で動作し、バックエンドのみプラットフォームの+ プロンプト経由で昇格(Windows は `Start-Process -Verb RunAs`、macOS は+ `osascript`、Linux は `pkexec`)、認証済み `/shutdown` で停止。+- トークンは HTTP/WS を守るが、同じアカウントで動く他のローカル+ プロセスが `data/api_token.txt` や Electron IPC を読むことは**防げない**。+- 保存時の SQLite データは暗号化されていない。+- アラート抑制はローカルかつサイレント — DB に書き込める攻撃者は+ アラートを消音できる(防御: FS パーミッション)。++## 対象外++悪意あるペイロード(ヘッダのみ解析)、カーネル/ドライバ侵害、悪意ある+管理者。diff --git a/docs/threat-model.md b/docs/threat-model.mdindex 1cb3ef5..e6e2381 100644--- a/docs/threat-model.md+++ b/docs/threat-model.md@@ -1,5 +1,7 @@# Threat Model / Modèle de menace+[English](threat-model.md) | [Français](threat-model.md) | [Español](threat-model.es.md) | [Deutsch](threat-model.de.md) | [Русский](threat-model.ru.md) | [日本語](threat-model.ja.md) | [Português](threat-model.pt-BR.md) | [中文](threat-model.zh-CN.md)+*EN first, FR below — both describe the same system.*## Englishdiff --git a/docs/threat-model.pt-BR.md b/docs/threat-model.pt-BR.mdnew file mode 100644index 0000000..ecf570f--- /dev/null+++ b/docs/threat-model.pt-BR.md@@ -0,0 +1,46 @@+# Modelo de ameaças++[English](threat-model.md) | [Français](threat-model.md) | [Español](threat-model.es.md) | [Deutsch](threat-model.de.md) | [Русский](threat-model.ru.md) | [日本語](threat-model.ja.md) | **Português** | [中文](threat-model.zh-CN.md)++## O que é o Snitch++Um visualizador de tráfego de rede local-first. Captura pacotes no host,+atribui a processos, enriquece **offline** (geolocalização `.mmdb` local,+mapas DNS/SNI locais) e renderiza numa UI web servida pelo mesmo processo.+**Sem componente cloud, sem telemetria.**++## Ativos++- Seus metadados de tráfego (IPs de destino, portas, volumes, processos).+- O token de API (por execução no Electron, por instalação em CLI/Docker).+- A base SQLite local (`traffic`, `alerts_log`, históricos, configurações).+- A integridade da própria máquina (um Snitch comprometido poderia mentir).++## Fronteiras de confiança++| Fronteira | Ameaça | Mitigação |+|---|---|---|+| Navegador/cliente remoto → REST | Um atacante na LAN ou página maliciosa lê/controla sua visão do tráfego | Token exigido em **todo** endpoint (`Authorization: Bearer`). Bind `127.0.0.1` por padrão. Em Docker, `0.0.0.0` exige `SNITCH_TOKEN` explícito. |+| Página web → `/ws` | Sequestro de WebSocket cross-site (CSWSH) | Token **e** allowlist de `Origin` (loopback + origem `null` do Electron). |+| Host → terceiros | Vazamento de privacidade | Zero chamadas externas por padrão. Download GeoIP, threat intel, webhooks e atualizações são **opt-in** documentados em PRIVACY.md. |+| Driver de captura → parser | Frames malformados derrubam o processo | O parser limita cada offset; pacotes malformados retornam `None`, nunca lançam exceção no loop de captura. |+| Renderer ↔ main (Electron) | Exfiltração do token a partir da página | `contextIsolation` + `sandbox`; o token só atravessa via `ipcRenderer.invoke`, nunca no DOM nem numa URL. |+| Atacante local com acesso ao FS | Roubo do token/histórico | Arquivo de token `0600`; diretório de dados no diretório do usuário; DB não criptografada — criptografia de disco é papel do SO. |++## Limitações conhecidas++- **A captura exige privilégios admin/root**, mas restritos ao backend: a+ UI Electron roda sem privilégios enquanto o backend é iniciado elevado+ pelo prompt da plataforma (`Start-Process -Verb RunAs` no Windows,+ `osascript` no macOS, `pkexec` no Linux) e parado via endpoint+ autenticado `/shutdown`.+- O token protege HTTP/WS mas **não** contra outro processo local na sua+ conta que leia `data/api_token.txt` ou o IPC do Electron.+- Dados SQLite em repouso não são criptografados.+- A supressão de alertas é local e silenciosa — um atacante com escrita na+ base pode silenciar alertas (defesa: permissões de FS).++## Fora de escopo++Payloads maliciosos (apenas cabeçalhos são parseados), comprometimento de+kernel/driver, administrador malicioso.diff --git a/docs/threat-model.ru.md b/docs/threat-model.ru.mdnew file mode 100644index 0000000..0175114--- /dev/null+++ b/docs/threat-model.ru.md@@ -0,0 +1,46 @@+# Модель угроз++[English](threat-model.md) | [Français](threat-model.md) | [Español](threat-model.es.md) | [Deutsch](threat-model.de.md) | **Русский** | [日本語](threat-model.ja.md) | [Português](threat-model.pt-BR.md) | [中文](threat-model.zh-CN.md)++## Что такое Snitch++Визуализатор сетевого трафика local-first. Захватывает пакеты на хосте,+привязывает к процессам, обогащает **офлайн** (локальная `.mmdb`+геолокация, локальные карты DNS/SNI) и рендерит в веб-UI, отдаваемый тем+же процессом. **Никаких облачных компонентов и телеметрии.**++## Активы++- Ваши метаданные трафика (IP назначения, порты, объёмы, имена процессов).+- API-токен (на запуск в Electron, на установку в CLI/Docker).+- Локальная SQLite-база (`traffic`, `alerts_log`, истории, настройки).+- Целостность самой машины (скомпрометированный Snitch мог бы врать).++## Границы доверия++| Граница | Угроза | Митигация |+|---|---|---|+| Браузер/удалённый клиент → REST | Атакующий в LAN или вредоносная страница читает/управляет вашим видом трафика | Токен на **каждом** endpoint (`Authorization: Bearer`). Bind `127.0.0.1` по умолчанию. В Docker `0.0.0.0` требует явного `SNITCH_TOKEN`. |+| Веб-страница → `/ws` | Перехват WebSocket cross-site (CSWSH) | Токен **и** белый список `Origin` (loopback + `null`-origin Electron). |+| Хост → третьи стороны | Утечка приватности | Ноль исходящих вызовов по умолчанию. Загрузка GeoIP, threat intel, webhook'и и обновления — **opt-in**, задокументировано в PRIVACY.md. |+| Драйвер захвата → парсер | Битые кадры роняют процесс | Парсер проверяет каждый offset; некорректные пакеты возвращают `None`, не бросая исключений в цикл захвата. |+| Renderer ↔ main (Electron) | Кража токена со страницы | `contextIsolation` + `sandbox`; токен пересекает только `ipcRenderer.invoke`, не попадая в DOM или URL. |+| Локальный атакующий с доступом к ФС | Кража токена/истории | Файл токена `0600`; каталог данных в каталоге пользователя; БД не зашифрована — шифрование диска дело ОС. |++## Известные ограничения++- **Захват требует admin/root**, но ограничено бэкендом: UI Electron+ работает без привилегий, бэкенд стартует повышенным через запрос+ платформы (`Start-Process -Verb RunAs` в Windows, `osascript` в macOS,+ `pkexec` в Linux) и останавливается через аутентифицированный+ `/shutdown`.+- Токен защищает HTTP/WS, но **не** от другого локального процесса под+ вашей учёткой, читающего `data/api_token.txt` или IPC Electron.+- Данные SQLite на диске не зашифрованы.+- Подавление тревог локально и молчаливо — атакующий с записью в базу+ может заглушать тревоги (защита: права ФС).++## Вне области++Вредоносные payload'ы (парсятся только заголовки), компрометация+ядра/драйвера, злонамеренный администратор.diff --git a/docs/threat-model.zh-CN.md b/docs/threat-model.zh-CN.mdnew file mode 100644index 0000000..09e5adb--- /dev/null+++ b/docs/threat-model.zh-CN.md@@ -0,0 +1,42 @@+# 威胁模型++[English](threat-model.md) | [Français](threat-model.md) | [Español](threat-model.es.md) | [Deutsch](threat-model.de.md) | [Русский](threat-model.ru.md) | [日本語](threat-model.ja.md) | [Português](threat-model.pt-BR.md) | **中文**++## Snitch 是什么++本地优先的网络流量可视化工具。它在主机上抓包、归属到进程、**离线**+富化(本地 `.mmdb` 地理定位、本地 DNS/SNI 映射),并由同一进程提供+Web UI 展示。**无云组件、无遥测。**++## 资产++- 你的流量元数据(目标 IP、端口、流量、进程名)。+- API 令牌(Electron 每次启动生成;CLI/Docker 按安装生成)。+- 本地 SQLite 数据库(`traffic`、`alerts_log`、历史、设置)。+- 机器本身的完整性(被攻陷的 Snitch 可能对你撒谎)。++## 信任边界++| 边界 | 威胁 | 缓解 |+|---|---|---|+| 浏览器/远程客户端 → REST | LAN 攻击者或恶意网页读取/控制你的流量视图 | **每个**端点都要求令牌(`Authorization: Bearer`)。默认绑定 `127.0.0.1`。Docker 中 `0.0.0.0` 需要显式 `SNITCH_TOKEN`。 |+| 网页 → `/ws` | 跨站 WebSocket 劫持(CSWSH) | 令牌**+**`Origin` 白名单(仅回环+Electron 的 `null` 来源)。 |+| 主机 → 第三方 | 隐私泄露 | 默认零出站调用。GeoIP 下载、威胁情报、webhook、更新检查全部为 **opt-in**,见 PRIVACY.md。 |+| 捕获驱动 → 解析器 | 畸形帧使进程崩溃 | 解析器对每个偏移做边界检查;畸形包返回 `None`,绝不向捕获循环抛异常。 |+| Renderer ↔ main(Electron) | 页面窃取令牌 | `contextIsolation`+`sandbox`;令牌只经 `ipcRenderer.invoke` 传递,不进入 DOM 或 URL。 |+| 具有文件系统访问的本地攻击者 | 窃取令牌/历史 | 令牌文件权限 `0600`;数据目录位于用户目录;数据库未加密——磁盘加密属 OS 职责。 |++## 已知限制++- **抓包需要 admin/root**,但仅限后端:Electron UI 非特权运行,后端+ 通过平台提示提权(Windows `Start-Process -Verb RunAs`、macOS+ `osascript`、Linux `pkexec`),并经认证的 `/shutdown` 端点停止。+- 令牌保护 HTTP/WS,但**无法**防御同账户下能读取+ `data/api_token.txt` 或 Electron IPC 的其他本地进程。+- SQLite 静态数据未加密。+- 告警抑制是本地且静默的——能写库的攻击者可屏蔽告警(防线:文件+ 系统权限)。++## 范围之外++恶意载荷(仅解析头部)、内核/驱动被攻陷、恶意管理员。